Cloudflare-ը ստեղծել է CryptoLabe ներքին գործիքը՝ կոդում կրիպտոգրաֆիա գտնելու համար
Cloudflare-ը հրապարակել է CryptoLabe ներքին գործիքը, որը AI-ի օգնությամբ գտնում է դասական կրիպտոգրաֆիայի օգտագործումը կոդում և բացահայտում է 2029 թվականի համար նախատեսված պոստքվանտային անցումը խոչընդոտող արգելքները։
Cloudflare-ը հրապարակել է ներքին CryptoLabe գործիքի մանրամասները։ Այն մեծ լեզվական մոդելներով փնտրում է կրիպտոգրաֆիայի բոլոր կիրառումները ընկերության կոդում, մինչև 2029 թվականին պոստքվանտային պատրաստվածության հասնելը։ Անունը ծովագնացի աստրոլաբից է գալիս։
Խնդրի ծավալը
Cloudflare-ի արտադրանքների մեծ մասը մեկ կոդի շտեմարանում է, սակայն կոդը ցրված է բազմաթիվ ռեպոզիտորիաներում, և կրիպտոգրաֆիան ինքն իրեն չի ցուցադրում. այն թաքնվում է ներմուծված գրադարաններում և արձանագրությունների լռելյայն պարամետրերում, TLS 1.3-ի լսողը ընտրում է դասական X25519-ը հիբրիդային X25519MLKEM768-ի փոխարեն։ Կաղապարներով որոնումը բավարար չէ. RSA-ի կամ X25519-ի հայտնաբերումը ավելորդն է հաշվում, պակասը բաց թողնում և չի կարող ասել, թե ինչպես է օգտագործվում բանալին։
Ինչպես է աշխատում CryptoLabe-ը
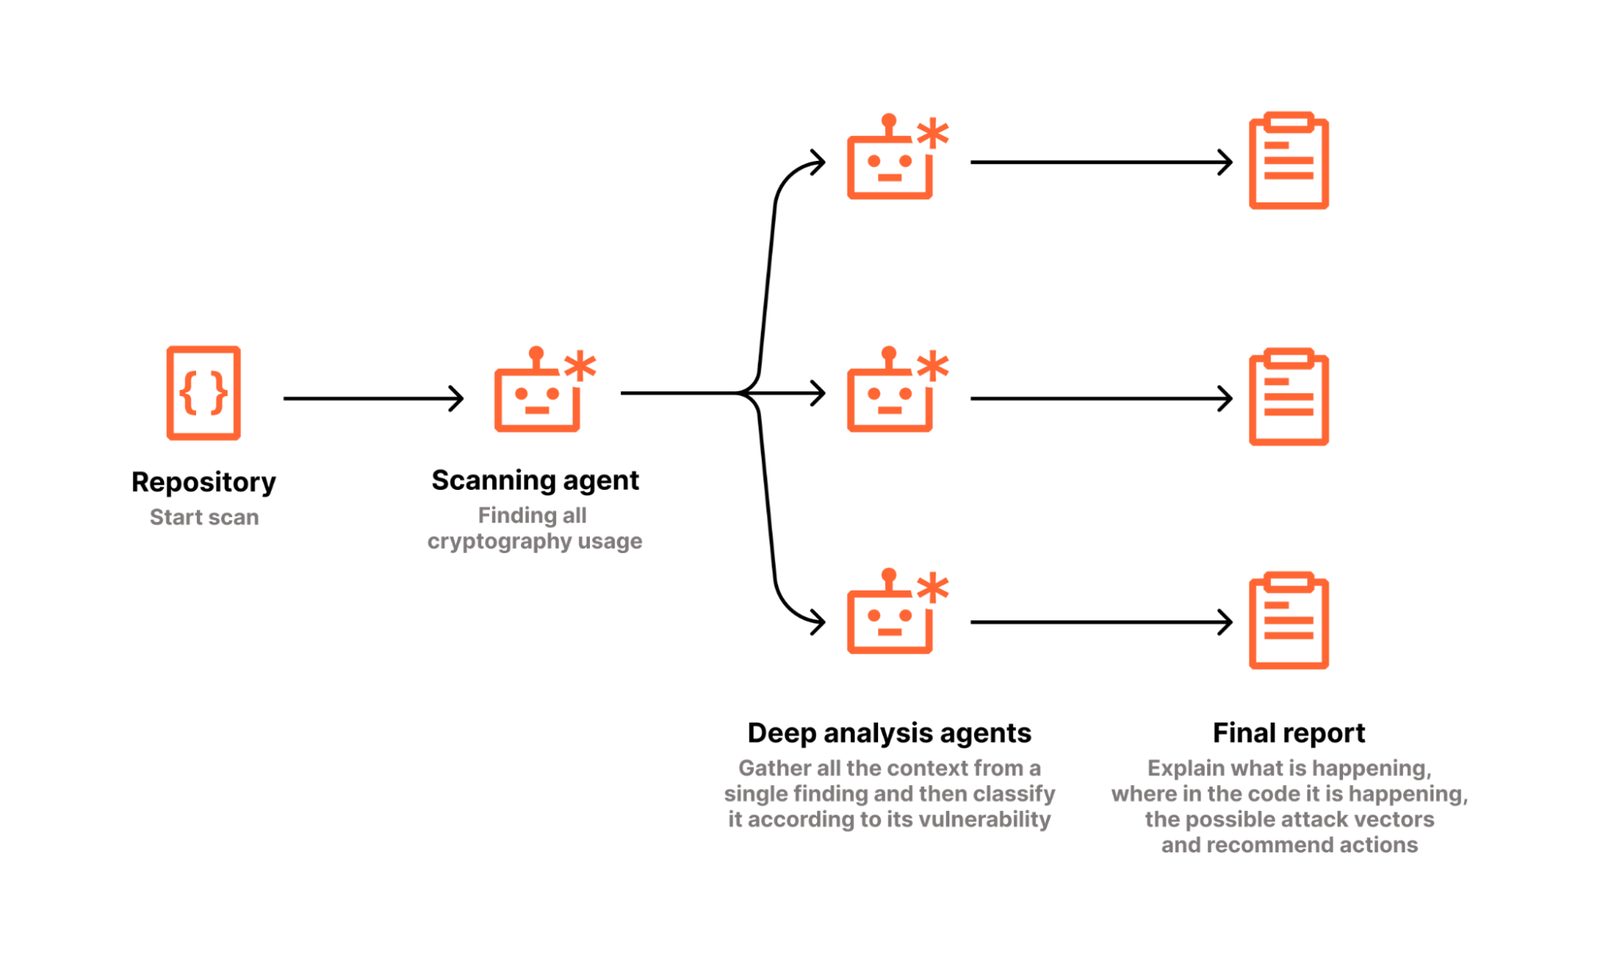
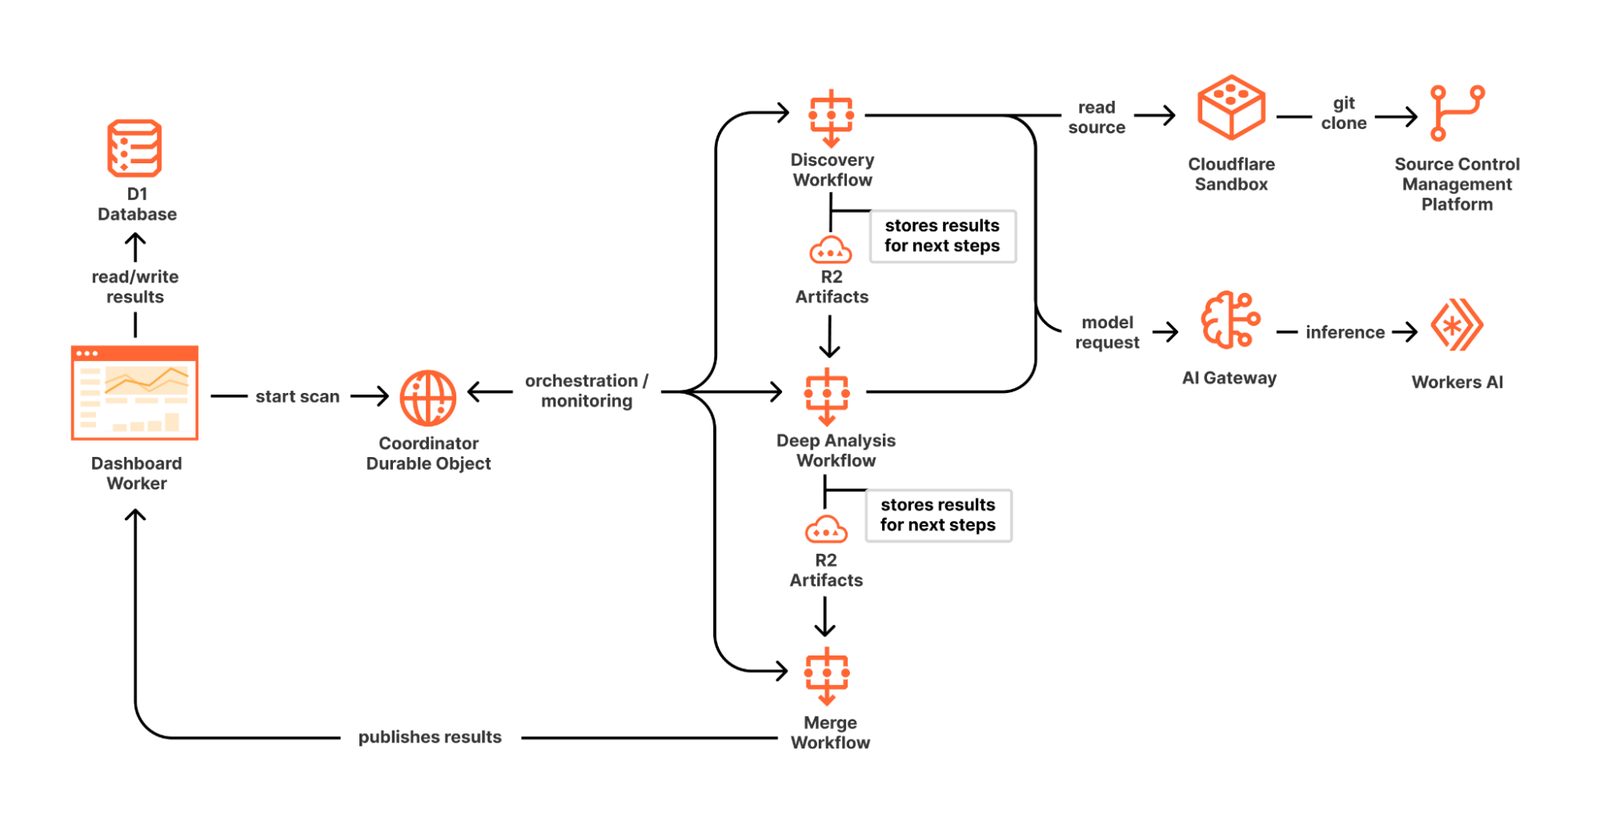
«Հայտնաբերման» փուլը ուսումնասիրում է ռեպոզիտորիան և կոդում ու կոնֆիգուրացիայում փնտրում բանալու համաձայնեցում, ստորագրություններ, հանրային բանալու գաղտնագրում, թոքեններ և տեխնիկական անվտանգության մոդուլի ինտեգրացիաներ, և արտադրում է «հում դիտարկումներ»։ Վերլուծության փուլը ստուգում և դասակարգում է յուրաքանչյուր եզրակացություն՝ դասական գաղտնագրում, ստորագրություն, թոքեն, PQ-պատրաստ հիբրիդային բանալու համաձայնեցում կամ PQ-պատրաստ։ Երբ ապացույցը քիչ է, մոդելը պատասխանում է «անհայտ է» և չի ենթադրում։ Գործիքը աշխատում է երկու Worker-ի և D1 տվյալների բազայի վրա, սկանավորումը ղեկավարում է Cloudflare Workflows-ը։
Նախադրյալներ և բարդ դեպքեր
CryptoLabe-ը եզրակացությունները խմբավորում է ըստ «նախադրյալի», այսինքն այն բանի, ինչը մեկ ապրանքի թիմը միայնակ չի կարող լուծել։ Ցուցադրված են վեց եզրակացություն, որոնք կախված են պոստքվանտային SAML-ից՝ միասնական մուտքի արձանագրությունից։ Առանձին պրոմպտը փնտրում է «բարդ դեպքեր»՝ հարմարեցված արձանագրություններ, չափսով սահմանափակ դաշտերում ստորագրություններ և այն կողմերը, որոնք դեռ պոստքվանտային աջակցություն չունեն։ Մեկ օրինակ HTTP header-ում փոխանցվող սերտիֆիկատն է. պոստքվանտային սերտիֆիկատներն ավելի մեծ են, և ֆիքսված չափի վրա հիմնված կոդը կարող է կոտրվել։
Ինչ պետք է անեն այլ թիմերը
Ըստ Cloudflare-ի՝ կազմակերպությունների մեծ մասին պետք չէ գույքագրել բոլոր կրիպտոգրաֆիկ գործողությունները, և ներկայումս դա անվանում է ռեսուրսների վատնում։ Ընկերությունը առաջարկում է սկսել մեկ կարևոր համակարգի ռեպոզիտորիայից, արդյունքները ստուգել պատասխանատու թիմի հետ, ապա դասավորել, թե ինչ կարելի է անել հիմա և ինչ է մնում արգելափակված։ Ընտրված պրոմպտները հրապարակվել են GitHub-ում։ Cloudflare-ը X25519MLKEM768-ը ներդրել է 2022 թվականին՝ ստանդարտի ավարտից առաջ։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։