HEMA-მ შიდა AI ასისტენტი HAL MCP-ისა და Amazon Bedrock AgentCore-ის ბაზაზე ააშენა
ასწლოვანმა ნიდერლანდურმა საცალო ქსელმა HEMA-მ, რომელსაც 750-ზე მეტი მაღაზია აქვს, პორტალიდან პორტალზე დახეტიალობა შიდა AI ასისტენტ HAL-ით ჩაანაცვლა - MCP-სა და Amazon Bedrock AgentCore-ზე აგებული ასისტენტი ჩატიდან, Kiro-დან და Claude-იდან მუშაობს.
HEMA-ის ინჟინერებს პასუხის საძებნელად პორტალებზე გადაადგილება უწევდათ - გაფანტული ვიკები, სერვისების კატალოგები და IT პორტალები. ასწლოვანმა ნიდერლანდურმა საცალო ქსელმა, რომელსაც 750-ზე მეტი მაღაზია აქვს, ეს პროცესი HAL-ით შეცვალა - შიდა AI ასისტენტით, რომელიც Model Context Protocol (MCP) და Amazon Bedrock AgentCore-ის ბაზაზეა აგებული.
ხარვეზი: პროცედურული ცოდნა
სტრუქტურირებული ცოდნა კარგ მდგომარეობაში იყო: სერვისების კატალოგი აკავშირებდა ადამიანებს გუნდებთან, გუნდებს - სერვისებთან, სერვისებს კი API-ებთან. ხარვეზი პროცედურულ ცოდნაში იყო - API-ზე წვდომა, ახალი ჯგუფის გამოყოფა, კონკრეტული წესი. ამ კითხვებზე პასუხი ერთ ადგილას არასდროს ინახებოდა: ზრდასთან ერთად კოლეგისთვის კითხვაც ვეღარ მუშაობდა - ის, რაც ადრე სამი ან ოთხი პორტალის გავლას მოითხოვდა, ახლა წამებში მოიძებნება.
რატომ MCP და Amazon Bedrock AgentCore
HAL გაფანტულ ცოდნას ერთ, მართვად წყაროში აგროვებს; MCP კი მას იმ ხელსაწყოებში აწვდის, რომლებსაც ადამიანები უკვე იყენებენ - HAL-ის ჩატი, Kiro, Claude და სხვა აგენტები. AgentCore-მა მშენებლობა MCP სერვერის საკუთარი ინფრასტრუქტურის გარეშე შესაძლებელი გახადა: Gateway OpenAPI სპეციფიკაციებსა და AWS Lambda ფუნქციებს MCP ხელსაწყოებად აქცევს, Identity JWT ავთენტიფიკაციასა და OAuth2-ს მართავს, Runtime აგენტს კონტეინერად მასპინძლობს. უსაფრთხოება Microsoft Entra ID-ზეა დაფუძნებული - კლიენტთან AWS-ის სერტიფიკატები არ ინახება.
HAL ორ ეტაპად
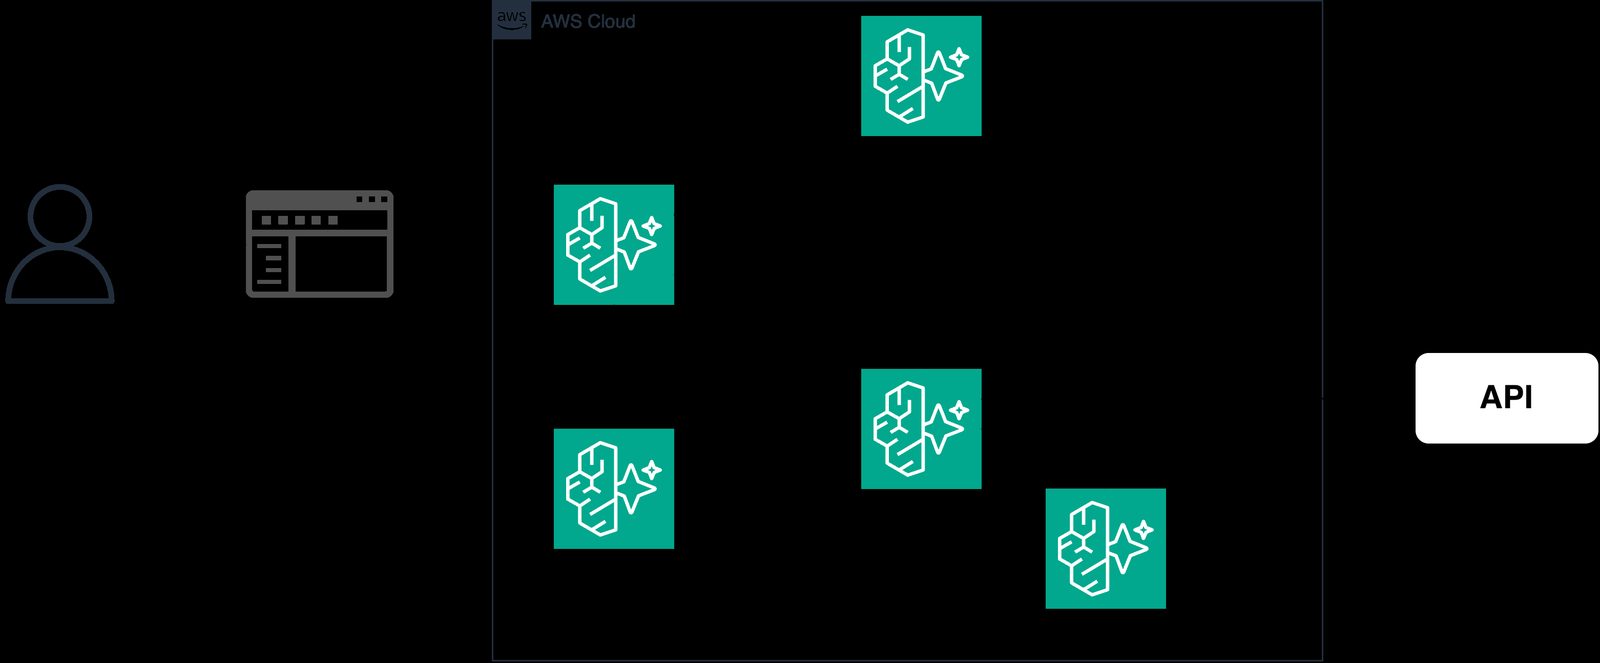
პირველი ეტაპი დამოუკიდებელი ასისტენტი იყო: Next.js-ის ვებ-ჩატი, რომლის უკან Strands აგენტი დგას - Linux/ARM64 კონტეინერი AgentCore Runtime-ზე. ის პასუხებს მართული ცოდნის ბაზებიდან (IT დოკუმენტაცია, API სპეციფიკაციები, Kafka, სერვისების კატალოგი) Amazon Bedrock Retrieve API-ით იღებს, ცოცხალ API-ებს კი MCP-ით, AWS IAM SigV4 ავთენტიფიკაციის Gateway-ზე მიმართავს. მეორე ეტაპზე დაემატა მეორე Gateway Microsoft Entra ID-ის JWT-ით Kiro-სა და Claude-ის მსგავსი კლიენტებისთვის - ის აგენტთან მხოლოდ წასაკითხ ცოდნის ბაზებს იზიარებს.
ავთენტიფიკაცია ყველაზე რთული აღმოჩნდა: MCP-ის პროქსი ერთ Lambda-ზე OAuth სპეციფიკაციას Entra ID-სთან ათანხმებს, Dynamic Client Registration კი მხოლოდ იმიტირებულია - stub ფიქსირებულ client ID-ს აბრუნებს. წარმოებამდე HAL ერთი თვე ტესტირებოდა.
გამოყენება სხვადასხვა როლში და შემდეგი ნაბიჯი
HAL-ს დეველოპერები დოკუმენტაციის, API სპეციფიკაციებისა და Kafka ტოპიკებისთვის იყენებენ - Kiro-დან და ჩატიდან; პროდუქტის მფლობელები პროცესების ცოდნისთვის, ბიზნეს ანალიტიკოსები - ინფრასტრუქტურის კითხვებისთვის. დღეს HAL მხოლოდ კითხულობს, თუმცა პორტალები API-ებზეა და Entra ID-ის შესვლასთანაა მიბმული - ამიტომ ოპერაციები იმავე ავთენტიფიკაციით MCP ხელსაწყოებად იქცევა: დასაწყისისთვის ახალი AWS ანგარიშის გამოყოფა ჩატიდან.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.