ღია კოდის AI თანამშრომელი, რომელიც 2FA-ით შედის სისტემაში, პაროლებს კი მოდელი ვერ ხედავს
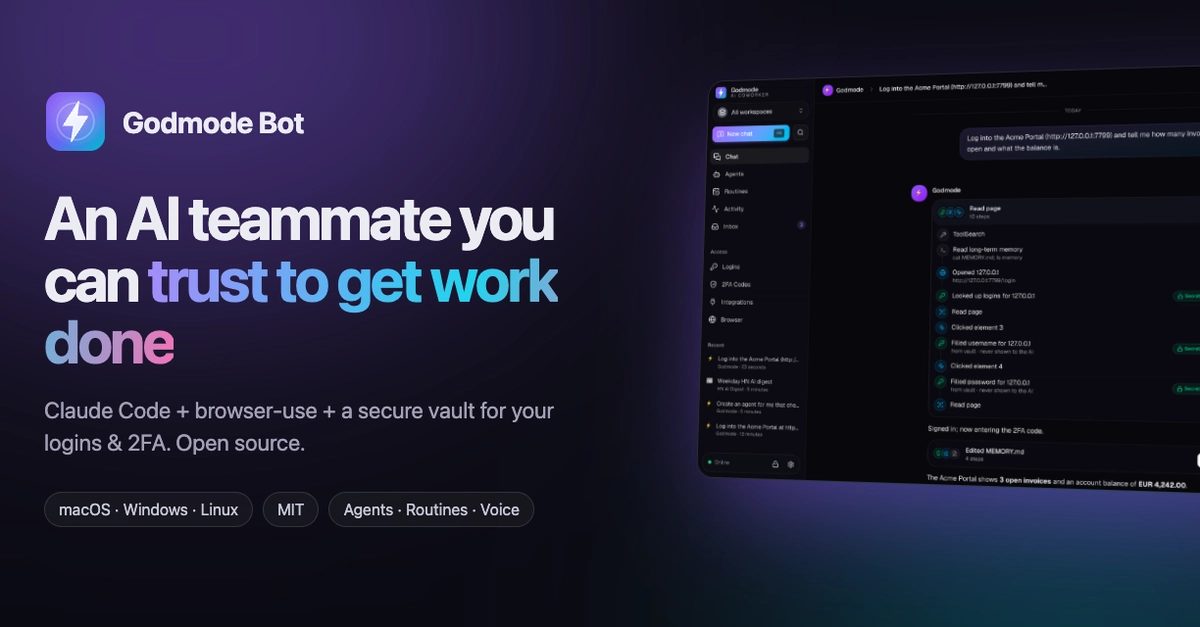
დეველოპერმა დენიელ ერჰარდტმა Godmode Bot შექმნა: ღია კოდის AI თანამშრომელი, რომელსაც რეალური ბრაუზერი, მომხმარებლის პაროლები და 2FA კოდები აქვს, თუმცა თავად მოდელი ამ საიდუმლოებებს ვერასდროს ხედავს.
დენიელ ერჰარდტის მიერ გამოცდილი ყველა AI აგენტი კარგად მუშაობდა მანამ, სანამ ავტორიზაციის გვერდს მიაღწევდა, შემდეგ კი პაროლი, ერთჯერადი კოდი ან ადამიანი სჭირდებოდა. ამიტომ მან Godmode Bot შექმნა, MIT ლიცენზიის AI თანამშრომელი, რომელსაც რეალური ბრაუზერი, მომხმარებლის პაროლები და 2FA კოდები აქვს, თუმცა მოდელი ამ საიდუმლოებებს ვერ ხედავს. პროექტი dev.to-ზე 27 სექტემბერს გამოქვეყნდა.
რა არის Godmode Bot
Godmode Bot არის Tauri 2-ით აწყობილი სამაგიდო აპლიკაცია macOS-ისთვის, Windows-ისთვის და Linux-ისთვის, რომელიც ასევე მუშაობს უთავო რეჟიმში სერვერზე, NAS-ზე ან Raspberry Pi-ზე ვებ დაფის მეშვეობით. ტვინი Claude Code-ია, browser-use კი კონტროლირებად Chromium-ს მართავს. მომხმარებელს შეუძლია ერთი საუბრის მოთხოვნით დაიწყოს ან მუდმივი აგენტების გუნდი ააწყოს, თითოეულს საკუთარი ინსტრუქციები, მეხსიერება და განრიგი ექნება.
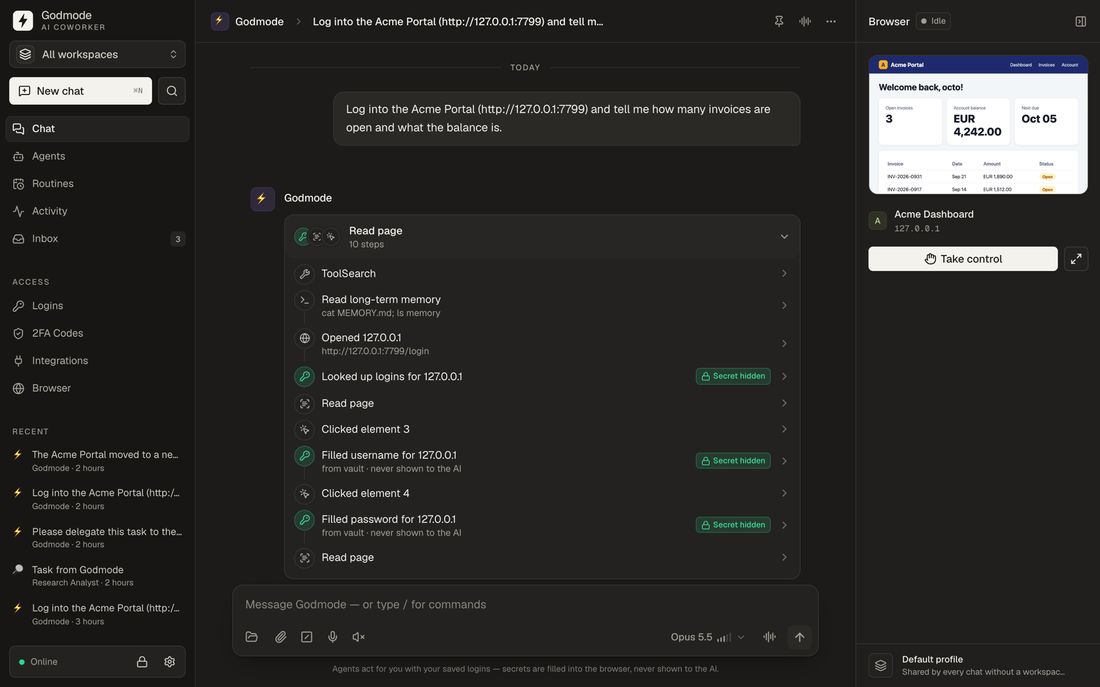
შევსება და არა გამჟღავნება
პაროლები და TOTP კოდები ლოკალურ სეიფში ინახება: scrypt, გასაღების დაშიფვრის გასაღები, 256-ბიტიანი მონაცემთა გასაღები და თითოეული საიდუმლოსთვის AES-256-GCM.
როცა აგენტი ავტორიზაციის ფორმას აღწევს, ის vault_fill_login-ს ან vault_fill_totp-ს იძახებს, Godmode კი მნიშვნელობას გვერდზე CDP-ის მეშვეობით წერს, ამიტომ პაროლი მოდელის კონტექსტში არასდროს ხვდება. შევსება საიტზე მიბმულია, ამიტომ ფიშინგისთვის ან პრომპტ-ინექციისთვის შექმნილი მსგავსი გვერდი ვერაფერს იღებს, ყოველი წვდომა კი აუდიტის ჟურნალში ფიქსირდება.
პაროლების იმპორტი შესაძლებელია Chrome-იდან, 1Password-იდან, Bitwarden-იდან, Apple Passwords-იდან და Firefox-იდან, 2FA კოდების კი Google Authenticator-ის ექსპორტის QR კოდის სკრინშოტიდან.
აგენტები git რეპოზიტორიებია
თითოეულ აგენტს საკუთარი git რეპოზიტორია აქვს: CLAUDE.md, MEMORY.md, საუბრების ტრანსკრიპტები, გაწმენდილი ლოგები და workspace საქაღალდე. ყოველი გაშვება ფიქსირდება, ამიტომ ჩანს, რა ისწავლა და რა გააკეთა აგენტმა, და ცვლილებები შეიძლება გაუქმდეს.
შეზღუდვები და ხელმისაწვდომობა
ყოველი ნაბიჯი აგენტის რეპოზიტორიაში ბრძანებას claude -p --output-format stream-json ასრულებს და ყველა ფიქრს, ხელსაწყოს გამოძახებასა და ეკრანის სურათს ინტერფეისზე გადასცემს. ბრაუზერის ცოცხლად ყურება და მართვის ხელში აღება შესაძლებელია, მაგალითად CAPTCHA-ს გადასაჭრელად.
ავტორი ღიად აღნიშნავს კომპრომისს: აგენტები Claude Code-ს ნებართვების გვერდის ავლით ამუშავებენ, ამიტომ ნებართვის მოთხოვნები არ ჩნდება. მგრძნობიარე გარემოში ბოტი ვირტუალურ მანქანაში ან კონტეინერში უნდა გაუშვათ, საფრთხის მოდელი კი SECURITY.md ფაილშია. სამაგიდო ვერსიები Releases განყოფილებაშია, უთავო ვერსია docker compose up -d ბრძანებით ირთვება 7777 პორტზე, კოდი კი GitHub-ზე, codextde/godmode-bot-ში.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.