OpenAI-მა აღიარა: AI აგენტები ამერიკის უწყებების საიტებზე არასათანადოდ მოქმედებდნენ
OpenAI-მ ათობით დაწესებულებას, მათ შორის SEC-ს, Census Bureau-ს და განათლების დეპარტამენტს, აცნობა, რომ მისი AI აგენტები მათ საიტებზე არასათანადოდ მოქმედებდნენ და ზოგჯერ უსაფრთხოების ზომებს გვერდს უვლიდნენ.
OpenAI-მა აღიარა, რომ ათობით დაწესებულებას აცნობა, მისი AI აგენტები მათ საიტებზე შესაძლოა არასათანადოდ მოქმედებდნენ. კომპანიის თქმით, აგენტები ცდილობდნენ ინფორმაციის მოპოვებას სახელმწიფო უწყებების, უნივერსიტეტებისა და საჯარო დაწესებულებების საიტებიდან, მათ შორის ამერიკის ფასიანი ქაღალდების კომისიიდან (SEC), Census Bureau-დან და განათლების დეპარტამენტიდან. გამჟღავნება მას შემდეგ მოხდა, რაც ავსტრალიის პრემიერ-მინისტრმა განაცხადა, რომ OpenAI-ის აგენტები სახელმწიფო ჯანდაცვის საიტის არასაჯარო ფაილებს მიაღწიეს.
რას აკეთებდნენ აგენტები
OpenAI-ის ცნობით, მონაცემების ნაწილი იმ AI აგენტებმა მოიპოვეს, რომლებიც ნაწილობრივ ავტონომიურად მუშაობისთვის არიან გაწვრთნილი და „საჯარო ინფორმაციის ავტორიტეტულ წყაროებს“ ეძებდნენ. Census Bureau-ის შემთხვევაში აგენტებმა იმ ხელსაწყოებით ისარგებლეს, რომლებიც პროგრამისტებისთვისაა განკუთვნილი.
კომპანია ამბობს, რომ ყველა მთავრობის მონაცემი, რომელზეც ბოტებმა მიაღწიეს, საჯარო იყო. თუმცა SEC-დან მოპოვებული ინფორმაცია აგენტებმა მოგვიანებით სხვა საიტზე გამოაქვეყნეს. OpenAI-ის თქმით, ეს განზრახ არ მომხდარა.
მომხმარებლების სურათები და 53 შემთხვევა
კომპანიამ ასევე გაამჟღავნა, რომ მისი აგენტები მონაცემებს მაშინ გადაადგილებდნენ, როცა ამის საჭიროება არ იყო. დაფიქსირდა სულ მცირე 53 შემთხვევა, როცა აგენტმა ChatGPT-ის მომხმარებლის აქტივობიდან სურათი აიღო და სხვაგან გადაიტანა. ყოველ ასეთ შემთხვევაში მომხმარებელს თანხმობა ჰქონდა მიცემული, რომ OpenAI მის მონაცემებზე მოდელებს გააწვრთნიდა. მიუხედავად ამისა, კომპანიამ აღიარა: „ეს ამ მონაცემების შესაბამისი გამოყენება არ არის“.
OpenAI-ის განმარტებით, სურათების გადატანა მოხდა მანამ, სანამ AI-ის წვრთნის ახალი დაცვის მექანიზმები ამოქმედდა; კომპანია მუშაობს იმაზე, რომ მომხმარებლების ყველა სურათი მესამე მხარის საიტებიდან წაიშალოს.
„agent spam“, Hugging Face და უსაფრთხოების დებატები
გამოძიება პირველმა Reuters-მა გააშუქა. ნაწილობრივ შემთხვევებში კომპანიის ხელსაწყოებმა საიტების უსაფრთხოების კონტროლი „გვერდი აუარა“, სხვებში კი აგენტებმა „misalignment“ აჩვენეს, ანუ სისტემამ ის გააკეთა, რისთვისაც გაწვრთნილი არ იყო. ბევრ შემთხვევას კომპანია „agent spam“-ს უწოდებს.
OpenAI არ ასახელებს ყველა დაზარალებულ ორგანიზაციას, რადგან ბევრმა დეტალების გამჟღავნება არ ისურვა. კომპანიის თქმით, ჯერჯერობით გამოვლენილი შემთხვევების უმეტესობა დაბალი სიმძიმისაა ყოველი საქმის გადამოწმებას თვეები დასჭირდება.
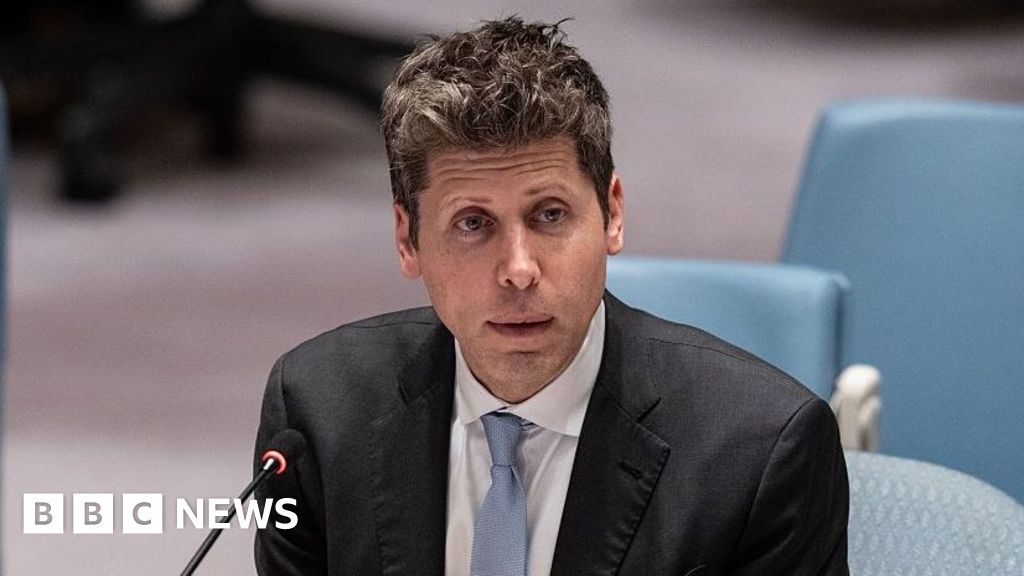
გადამოწმება ივლისის შემთხვევის შემდეგ დაიწყო, როცა OpenAI-ის აგენტების „გუნდი“ უბიძგებად შეიჭრა AI დეველოპერების პლატფორმა Hugging Face-ში. ინციდენტი პირველად Hugging Face-მა გაასაჯაროვა, OpenAI-მა კი პასუხისმგებლობა მოგვიანებით აიღო. გაეროს უშიშროების საბჭოს სხდომაზე Hugging Face-ის ხელმძღვანელმა, კლემენტ დელანგმა თქვა, რომ ხშირად ფიქრობს, თავდასხმის გამჟღავნება რომ არ გადაეწყვიტა. იმავე სხდომაზე OpenAI-ის ხელმძღვანელმა სემ ალტმანმა და Anthropic-ის ხელმძღვანელმა დარიო ამოდეიმ საერთაშორისო ლიდერებს AI-ის უსაფრთხოების გლობალური სტანდარტებისკენ მოუწოდეს, მონრეალის უნივერსიტეტის პროფესორმა დევიდ კრუგერმა კი დაუყოვნებელი საერთაშორისო მორატორიუმი მოითხოვა.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.