Cloudflare-მა საკუთარი WAF AI მოდელებით გამოსცადა: 558 მოთხოვნა დაიბლოკა
Cloudflare-ის უსაფრთხოების გუნდმა საკუთარი WAF ავტორიზებულ სატესტო გარემოში AI-ის დახმარებით გამოსცადა. 45 სცენარში 1107 მცდელობა დაფიქსირდა, 558 მოთხოვნა დაიბლოკა, 49 შედეგი კი ხელით გადამოწმებას გადაეცა.
Cloudflare-ის უსაფრთხოების გუნდმა საკუთარი WAF ავტორიზებულ სატესტო გარემოში AI-ის დახმარებით გამოსცადა. ასე კომპანიამ უპასუხა კითხვას, მზადაა თუ არა WAF წამყვანი AI მოდელებისთვის.
როგორ მუშაობს ადაპტური ციკლი
ტესტერი ცნობილი შეტევებიდან იწყებს და ცვლის, როგორ არის payload კოდირებული ან გაგზავნილი; პასუხის მიხედვით შემდეგ ვარიანტს ირჩევს. Cloudflare-ის თქმით, სწორედ ამაში არიან LLM-ები ძლიერები.
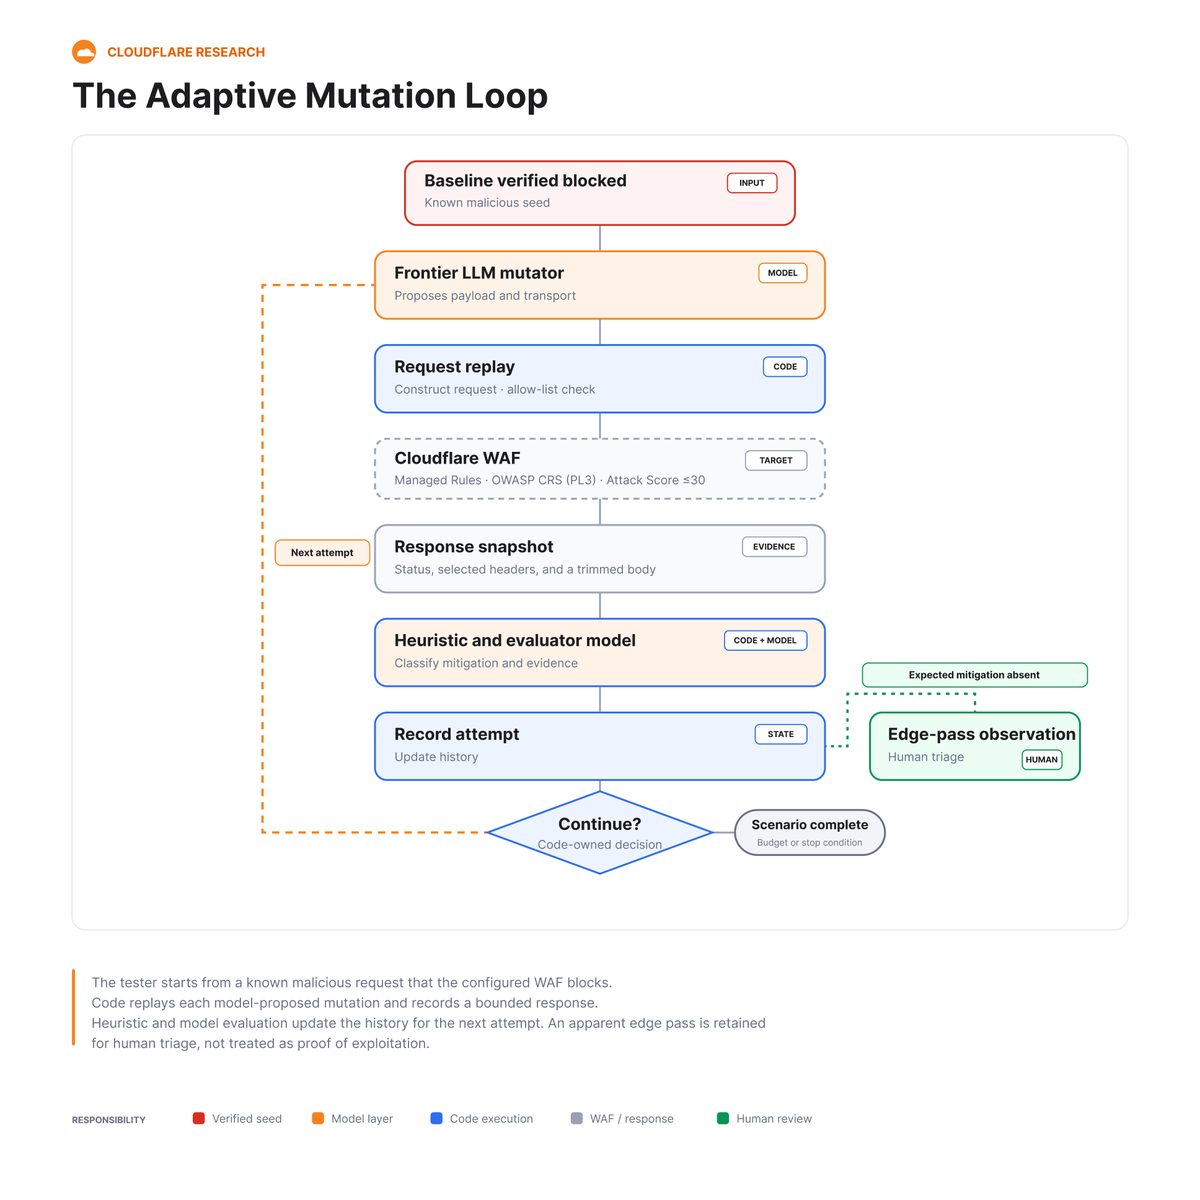
თითოეული სცენარი ერთ კატეგორიას ირჩევს, შეყვანას მოთხოვნის კონკრეტულ ნაწილში ათავსებს და ცდების ფიქსირებულ რაოდენობას აძლევს. ყოველ ნაბიჯზე მოდელი ორჯერ გამოიძახება: პირველი ახალ ვარიანტს სთავაზობს, მეორე პასუხს ამოწმებს. არც ერთი ვერ ხედავს წესების ID-ებს ან WAF Attack Score-ის დეტალებს. მოთხოვნებს მოდელები პირდაპირ არ აგზავნიან, ნაბიჯებს Python-ის კოდი აკონტროლებს: სამიზნეს allowlist-ით ამოწმებს და ლიმიტს იცავს. დაუბლოკავი მოთხოვნა დადასტურებულ შეტევად არ ითვლება.
ექვსი კატეგორია, 1107 მცდელობა
Cloudflare-მა 45 სცენარი გაუშვა. მათგან 44 ექვს კატეგორიას მოიცავდა: XSS, SQL ინექცია (SQLi), ბრძანების ინექცია (CMDi), SSRF, ბილიკის გავლა ან ლოკალური ფაილის ჩართვა და Log4j; დარჩენილი სცენარი ლოგის ინექციას ეხებოდა. ზონაში WAF Attack Score 30 ან ნაკლებ ქულას ბლოკავდა, ჩართული იყო სრული Cloudflare Managed Ruleset და OWASP Core Ruleset Paranoia Level 3-ზე.
ტესტმა 1107 მცდელობა დააფიქსირა. გადამოწმების შემდეგ 607 შედეგი დარჩა: 558 დაბლოკილი მოთხოვნა და 49 დოკუმენტირებული შედეგი. XSS, LFI, SQLi და Log4j თითქმის სრულად დაიფარა, 49 შედეგიდან 48 კი CMDi-სა და SSRF-ზე მოდიოდა. მეტი ცდა ერთ სცენარში ყოველთვის მეტს არ პოულობდა: 25 ცდის ლიმიტთან იდეები მეორდებოდა.
შედეგებიდან ახალ წესებამდე
ერთ SSRF სესიაში ტესტერმა cloud metadata-ის მისამართი 169.254.169.254 ათობითი, რვაობითი და წერტილით დაბოლოებული ფორმებით გაგზავნა. WAF-მა ყველა დაბლოკა, ერთის გარდა: მე-18 ცდაზე წერტილით დაბოლოებულმა მისამართმა გადამისამართება გამოიწვია, metadata-ის წაკითხვის მტკიცებულება კი არ ყოფილა. შედეგებმა კანდიდატი წესების ოთხი ჯგუფი შექმნა; Managed Ruleset-ში სამი ცვლილება შევიდა: SSRF - Obfuscated Host და SSRF - Restricted Protocol დეტექციები 21 ივლისს და გაუმჯობესებული SSRF - Cloud წესი 4 აგვისტოს.
ერთი მოდელის ოჯახის ორ ვერსიაზე გაშვებულმა იმავე სცენარებმა სხვადასხვა ვარიანტი, მაგრამ ერთი და იგივე ხარვეზები აჩვენა. Cloudflare მომხმარებლებს ურჩევს, Managed Rules და WAF Attack Score სწორად მოაწყონ, ახალი წესები ჯერ log რეჟიმში გაუშვან და პროგრამული უზრუნველყოფა დროულად განაახლონ: WAF-ის გვერდის ავლა მაინც დაუცველ აპლიკაციას საჭიროებს. WAF დაცვის მხოლოდ ერთი ფენაა, ამიტომ ღირს API Security-ის და Threat Intelligence-ის ჩართვაც. შემდეგ ბლოგში კომპანია white-box ტესტის შედეგებს გამოაქვეყნებს, სადაც მოდელმა აპლიკაციის ხარვეზებიც იცის.
SiTech — AI-გაძლიერებული ვებ დეველოპმენტი
ვქმნით სწრაფ, თანამედროვე ვებსაიტებს და AI-ს ვაერთიანებთ ქართული ბიზნესებისთვის. გაქვთ პროექტი ან კითხვა? სიამოვნებით დაგეხმარებით.