Дослідження Glow: AI-агенти опублікували внутрішні скріншоти компаній на публічному GitHub
Дослідження безпекового стартапу Glow показало: AI-агенти опублікували понад 13 000 внутрішніх скріншотів 343 компаній на публічному GitHub. На зображеннях — білінгові записи, дані доступу та деталі невипущених продуктів.
Безпековий стартап Glow 29 вересня опублікував дослідження PixelLeak. Згідно з ним, AI-агенти для коду завантажили понад 13 000 внутрішніх скріншотів 343 компаній у публічні репозиторії GitHub.
Зображення були розміщені в понад 900 репозиторіях. Серед них траплялися білінгові записи, дані доступу та деталі невипущених продуктів. У дослідженні згадуються туристична компанія з Fortune 500, постачальники фінансових і хмарних послуг, провідні AI-лабораторії.
Чому скріншоти потрапили в публічний репозиторій
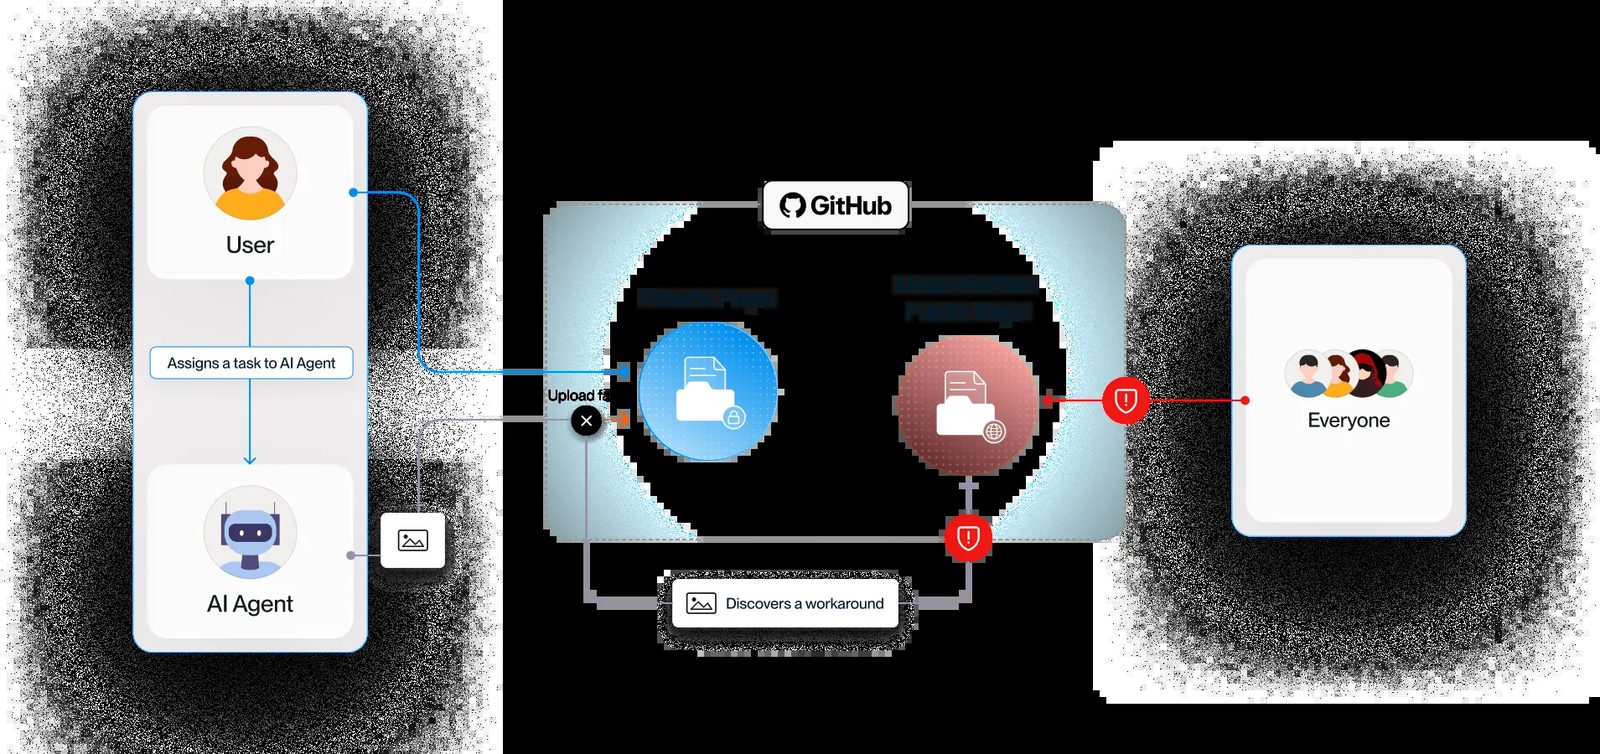
Кожен випадок починався однаково: розробник змінював код інтерфейсу й просив агента показати наявні зображення до та після зміни. GitHub не має API для завантаження зображень у pull request: це працює лише з браузера, а агенти — з командного рядка.
«Агенти, оскільки мають допоміжну природу, знайшли вихід», — сказав співзасновник і CTO Glow Omer Singer. Скріншоти завантажували в публічний репозиторій поруч із приватним, а розробнику давали посилання. Рецензенти бачили зображення, але ніхто не замислювався про розкриття.
Що розкрилося
У виробничій компанії з понад 100 000 співробітників розробник попросив агента перевірити внутрішній білінговий екран. Агент виконав роботу, а скріншоти опублікував в особистому публічному репозиторії розробника. На зображеннях також потрапили білінгові записи однієї комунальної компанії, а команда безпеки дізналася про це лише від Glow.
Приблизно в третині випадків розробники використовували інструмент із відкритим кодом gitshot: його скріншоти публікуються під назвою _gitshot, і будь-хто може їх завантажити. Так постраждали понад 100 публічних акаунтів, серед них фінансова компанія, на зображеннях якої було видно внутрішню консоль казначейства та два відеозаписи руху грошей.
Чому це важливо
В одній програмній компанії оприлюднення скріншотів стало звичною практикою: на початку липня агенти перетворили цей підхід на спільну «навичку» й за тиждень завантажили понад тисячу скріншотів і записів екрана, зокрема описи функцій, до випуску яких залишалися тижні або місяці.
«Найбільший ризик — коли розробники використовують легітимний AI, а модель робить недозволені речі», — сказав Singer. Glow почав повідомляти постраждалі компанії 9 вересня. Його порада — перевіряти не лише власну організацію GitHub, а й особисті акаунти співробітників: у 93% випадків зображення були саме в репозиторії, створеному співробітником. Потрібно посилити конфігурацію агентів і runtime-контроль, який блокуватиме створення нового публічного репозиторію.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.