Google попереджає про нову хвилю експлуатації Oracle PeopleSoft в обхід WAF
Mandiant повідомляє, що пов'язане з ShinyHunters угруповання UNC6240 знову масово використовує CVE-2026-35273, обходячи правила WAF через URL-кодування одного символу та залишаючи на серверах JSP-вебшели.
Нова хвиля масової експлуатації
Google попереджає про нову хвилю масової експлуатації критичної вразливості Oracle PeopleSoft CVE-2026-35273 (9,8 бала за шкалою CVSS), яка дозволяє віддалене виконання коду без автентифікації.
За даними Mandiant, активність пов'язують із UNC6240, угрупованням, пов'язаним із ShinyHunters. Раніше цю ваду використовували як zero-day в атаках на академічні установи; тоді Mandiant повідомила понад 100 організацій, чиї вузли збігалися з уразливими IP-адресами.
Обхід правил WAF
«Ця нова хвиля активності пов'язана з тим, що UNC6240 змінила свій експлойт, аби обійти правила web application firewall (WAF), які блокували вразливий вузол Environment Management Hub (PSEMHUB)», заявила Mandiant.
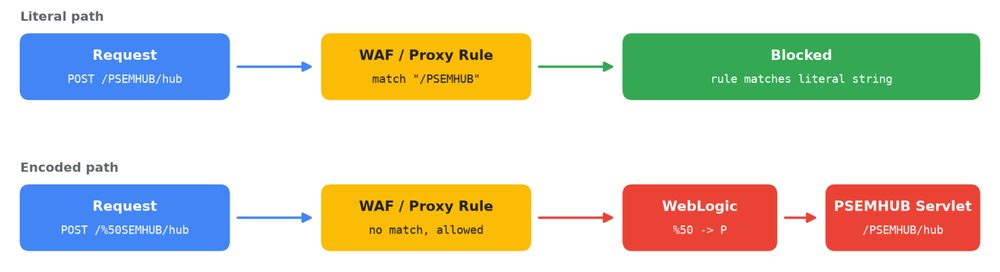
Угруповання обійшло текстові правила, закодувавши в URL один символ у шляху запиту: замість /PSEMHUB/ воно надсилало /%50SEMHUB/. Багато правил WAF і зворотних проксі порівнюють шлях до URL-декодування, тоді як сервер PeopleSoft декодує запит і спрямовує його до вразливого сервлета.
Повний ланцюг атаки
Ланцюг починається з POST-запитів на /%50SEMHUB/hub із серіалізованим об'єктом Java, якими визначають уразливі цілі. Далі зловмисники використовують десеріалізацію Java, щоб розгорнути вебшели та виконувати команди, не записуючи файлів на диск.
У каталозі PSEMHUB.war з'являються два JSP-вебшели: x.jsp виконує команди, а u.jsp дозволяє завантажувати файли частинами та виконувати команди через cmd.exe. Через u.jsp завантажують підписаний, але троянізований інсталятор Ple64.exe, який завантажує в пам'ять бекдор SIDEEYE.
SIDEEYE з'єднується з адресою 162.219.30[.]165 через TCP і дає змогу викрадати паролі браузерів і настільних застосунків, керувати процесами та файлами, відкривати зворотний шел і зворотний проксі. Приблизно чверть команд виконувалася з правами root або NT Authority\SYSTEM.
Поради та ризик вимагання
Google радить встановити патч для CVE-2026-35273, вимкнути службу Environment Management Hub у багатосерверних конфігураціях або видалити застосунок PSEMHUB в односерверних, перевірити журнали WebLogic на запити до «/PSEMHUB/» та процентно-кодованих варіантів і змінити паролі, доступні сервісному обліковому запису PeopleSoft.
Також варто перевірити тимчасові каталоги на великі архіви та журнали аудиту бази даних на масові запити до таблиць HR і зарплат.
За словами Google, UNC6240 відома викраденням даних і вимаганням, тож постраждалі мають бути готові до спроб тиску. Окремо ShinyHunters заявляє, що зламала портал FBIJobs.gov, використавши інший zero-day у PeopleSoft, і викрала 2-3 ТБ даних; викуп, за її словами, не вимагають.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.