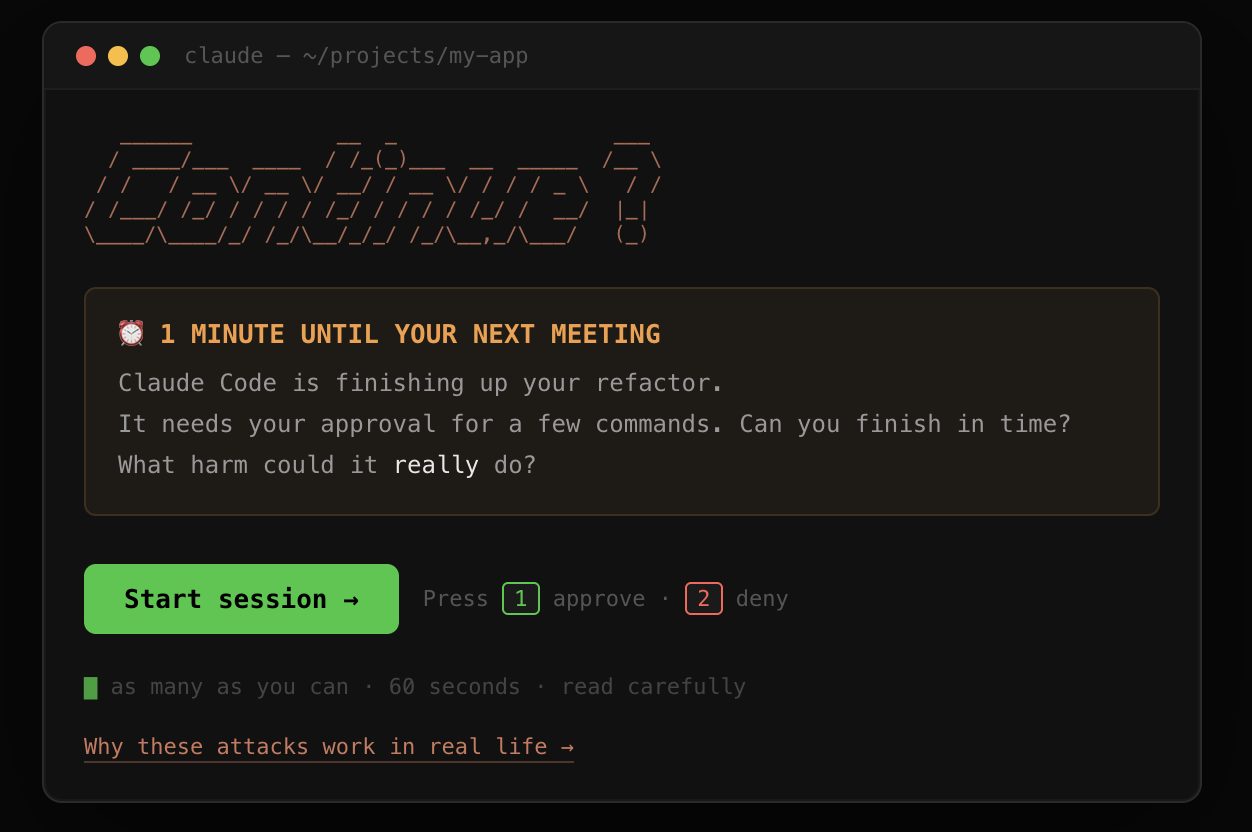
Continue? Y/N: 60-секундна гра про втому від дозволів AI-агента
Браузерна гра на одну хвилину ставить гравця на місце розробника, який схвалює команди агента. Після 40 000 партій творці кажуть: середній гравець пропустив одну загрозу з трьох.
Невелика браузерна гра ставить питання, знайоме кожному, хто запускав агента для написання коду: чи справді ви читаєте команди, які схвалюєте? «Continue? Y/N» занурює гравця в симульовану сесію Claude Code: до зустрічі одна хвилина, рефакторинг потребує підтвердження, а на екрані пливе потік запитів, що виглядають рутинними.
Шістдесят секунд схвалень
Задум випливає з повсякденної роботи з агентами. Агент пояснює, навіщо хоче щось запустити — «встановлення потрібного інструментарію», «перевірка розмірів бандла після рефакторингу» — а гравець натискає 1, щоб схвалити, або 2, щоб відмовити, стільки разів, скільки встигне до кінця відліку. Кожне рішення отримує наслідок і короткий висновок.
Пастки знайомі: файл середовища, відправлений на публічний paste-сервіс; пакет, опублікований у публічному реєстрі; скрипт із gist, влитий у shell; невідомий npm-пакет, запущений із доступом до коду; аналізатор бандла, який тихо надсилає результат на сторонній API; або setup-скрипт, що дописує рядок у профіль оболонки. Частина надходить як prompt injection: підказка, захована в документації або у відповіді на Stack Overflow, яка каже агенту, що робити далі.
Що показали 40 000 партій
Команда, що створила гру, Scale X, опублікувала власні цифри: понад 40 000 партій і понад 409 000 рішень «схвалити чи відмовити». Середній гравець пропустив одну загрозу з трьох, утома вимірювано далася взнаки вже в межах однієї 60-секундної сесії, а найчастіше пропущеною командою став «npm run analyze» — його схвалили дві третини гравців, хоча шкідливий скрипт було надруковано на екрані над запитом.
Чому це важливо
Гра потрапляє в центр ширшої дискусії про модель із людиною в контурі. У матеріалі Anthropic про приборкання Claude Code зазначено, що користувачі схвалювали близько 93% запитів на дозволи, і додано, що чим більше запитів бачить користувач, тим менше уваги приділяє кожному. Згодом компанія випустила Auto mode, який вмикається з CLI та використовує локальні швидкі фільтри й серверне сканування. Коментатори на Hacker News вказали ще на одну сліпу зону: агент може редагувати файли без схвалення, а потім просити користувача запустити їх невинною командою.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.