Три open source AI-агенти зламали компанію з Fortune 500, авіакомпанію США та ще 25 організацій
Фінансово вмотивований оператор трьома відкритими AI-агентами атакував сотні онлайн-магазинів, викрав понад 600 000 записів банківських карток і витратив у середньому 25 доларів на компанію.
Фінансово вмотивований зловмисник за допомогою трьох AI-агентів із відкритим кодом зламав сотні онлайн-магазинів, викрав понад 600 000 записів банківських карток і встановив на сторінки оплати скрипти для крадіжки карткових даних. Кібербезпекова компанія Gambit Security отримала доступ до сервера оператора й відновила кампанію за його журналами та інструментами, пише 22 вересня директор із розвідки загроз Еяль Села.
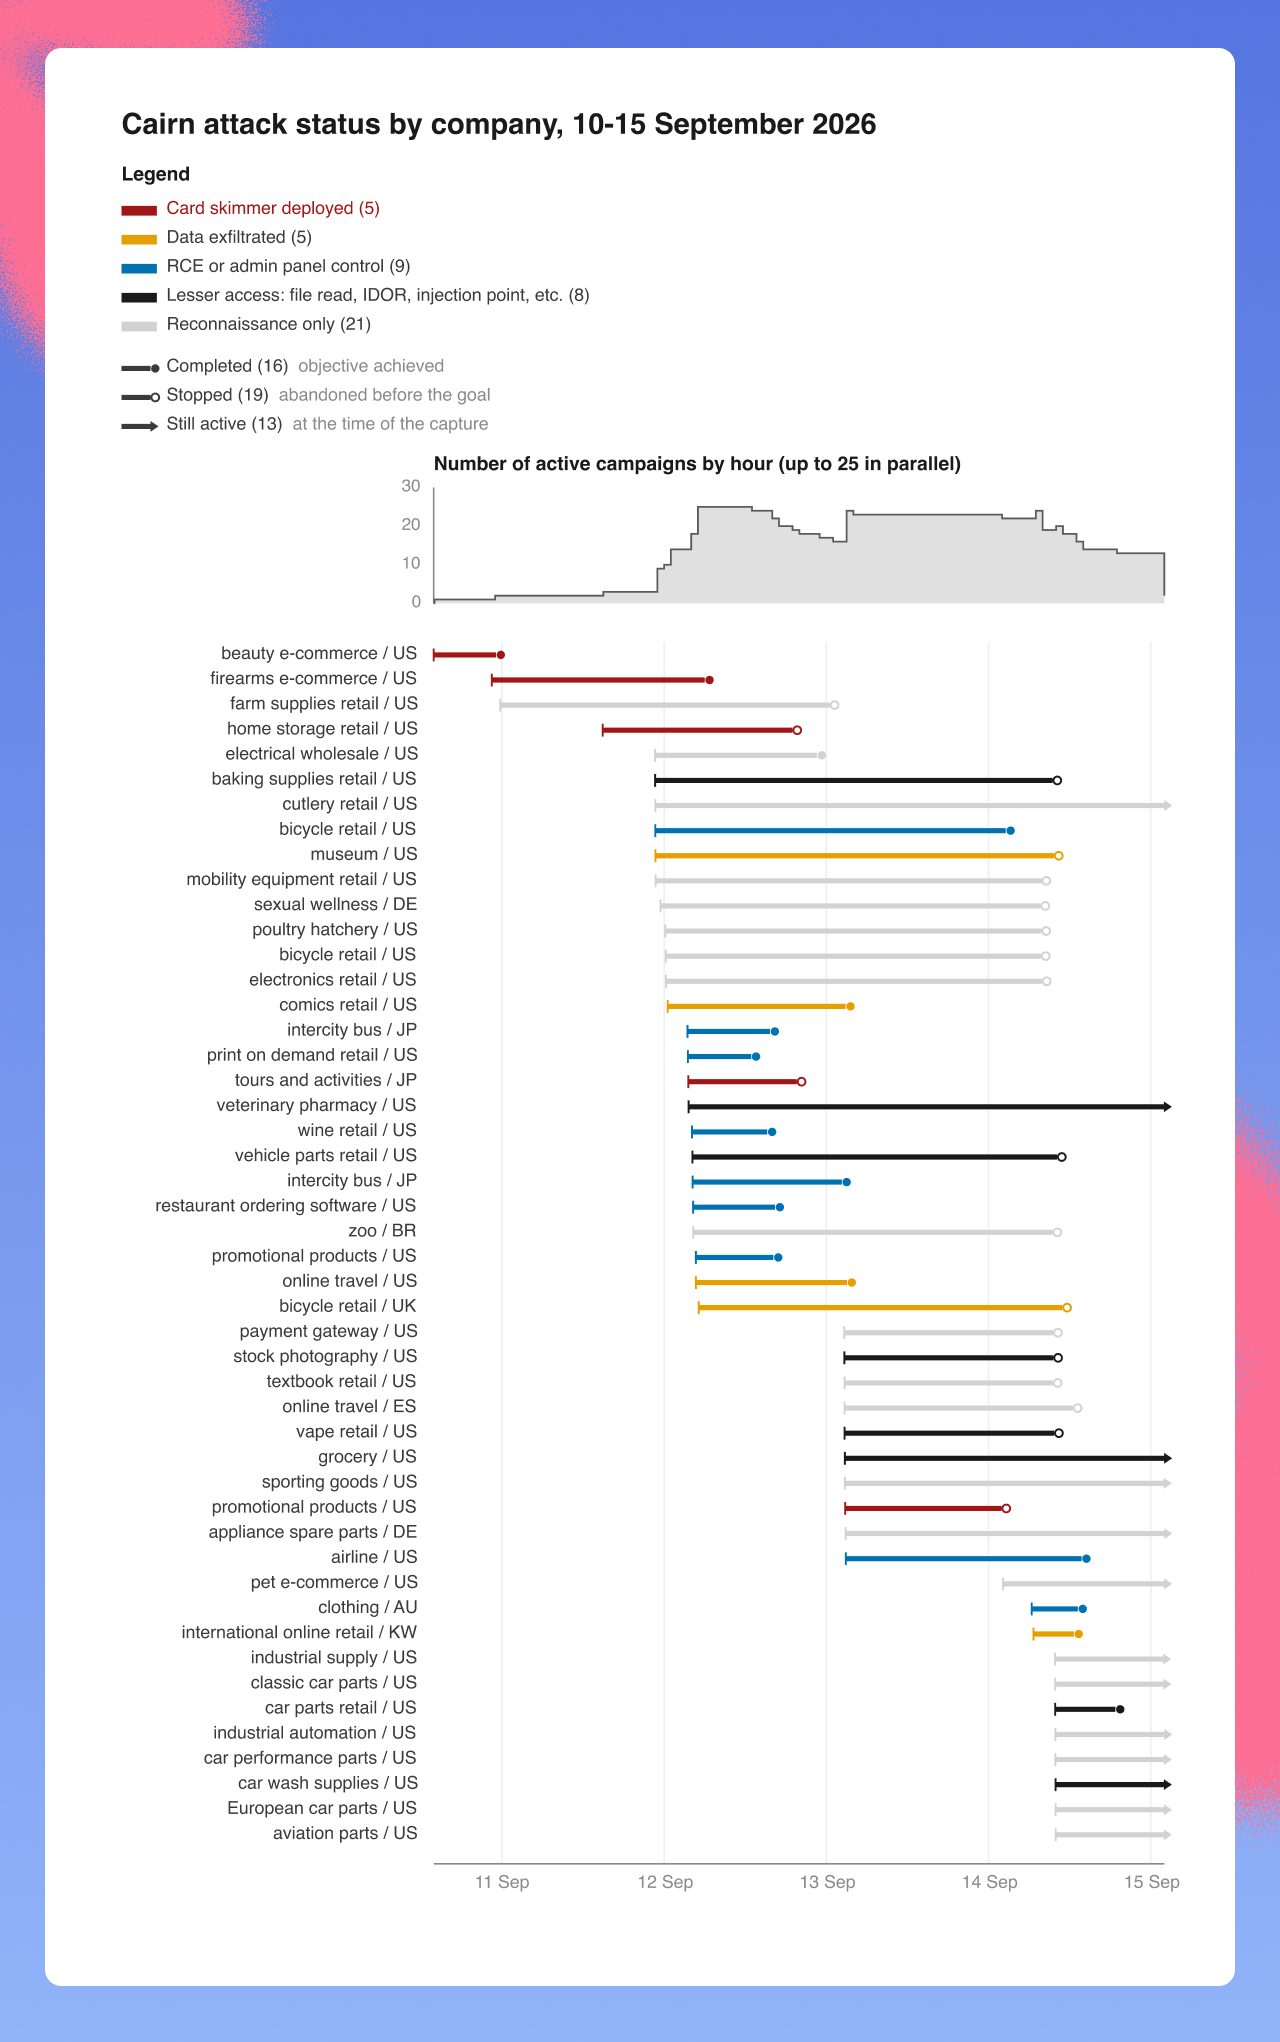
Серед жертв — компанія готельного бізнесу зі списку Fortune 500, велика американська авіакомпанія, дистриб'ютор промислового постачання та онлайн-магазин одягу зі США. Лише 10-15 вересня оператор запустив щонайменше 105 атак і з різною глибиною зламав щонайменше 27 компаній. Кампанія триває з липня 2026 року і досі активна.
Три агенти, один оператор
Strix шукав уразливості, які можна використати: з 23 по 31 серпня його запускали 146 разів проти 138 хостів. Cairn вів повну експлуатацію. Кампанію координував Hermes із китайськомовною персоною SOUL - Red Team Operator: 121 навичка, 78 з них атакувальні, а одна мала прибрати власні контентні фільтри системи.
Людина ввела 1 951 запит китайською у 260 сесіях, здебільшого короткі вказівки на кшталт «подивись, чи дає завантаження файлу зі звіту виконання коду». За даними Gambit, система працювала на Anthropic Claude Opus 4.6, бо новіші моделі відмовлялися.
25 доларів за ціль
Доступ до моделей ішов через OpenRouter. Баланс від 25 серпня фіксує 7 005,71 долара витрат за чотири тижні, а всю кампанію Gambit оцінює у 12 000-18 000 доларів: у середньому 25,46 долара на 101 завершене сканування, від 3,13 долара за найдешевшу ціль до 79,31 долара за найдорожчу.
Викрадені картки, знищені дані
Там, де доступ вдавався, на це йшло менше доби, часто — кілька годин. Один задокументований ланцюг почався з SQL-ін'єкції без автентифікації й завершився правами root, 46 секретами з AWS Secrets Manager і ключем шифрування бази Magento.
Скімери замовили щонайменше для 27 названих жертв і підтвердили на 19 з них. Одна навичка наказувала агенту стирати карткові поля після викачування даних, і в одного веломагазину прибирання знищило 180 таблиць, чиї назви збігалися з префіксами агента, разом із резервними копіями адміністраторів. Висновок Gambit: втрата даних тепер може бути побічним ефектом чужої рутини.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.