Google: ShinyHunters відновила масову експлуатацію вразливості Oracle PeopleSoft
Mandiant повідомляє, що хакери адаптували експлойт, аби обійти правила вебзастосунків-фаєрволів, і вразили десятки систем по всьому світу після літньої хвилі атак на університети.
Нова кампанія
Підрозділ Google із кібербезпеки в п'ятницю повідомив, що хакерське угруповання ShinyHunters відновило «масову експлуатацію» вразливості в програмному забезпеченні Oracle PeopleSoft, обійшовши захист, розгорнутий після літніх атак.
Звіт опублікували Mandiant і Google Threat Intelligence Group. Він з'явився через кілька днів після того, як ShinyHunters заявила, що викрала дані співробітників ФБР; Reuters не зміг підтвердити це твердження.
Як обійшли захист
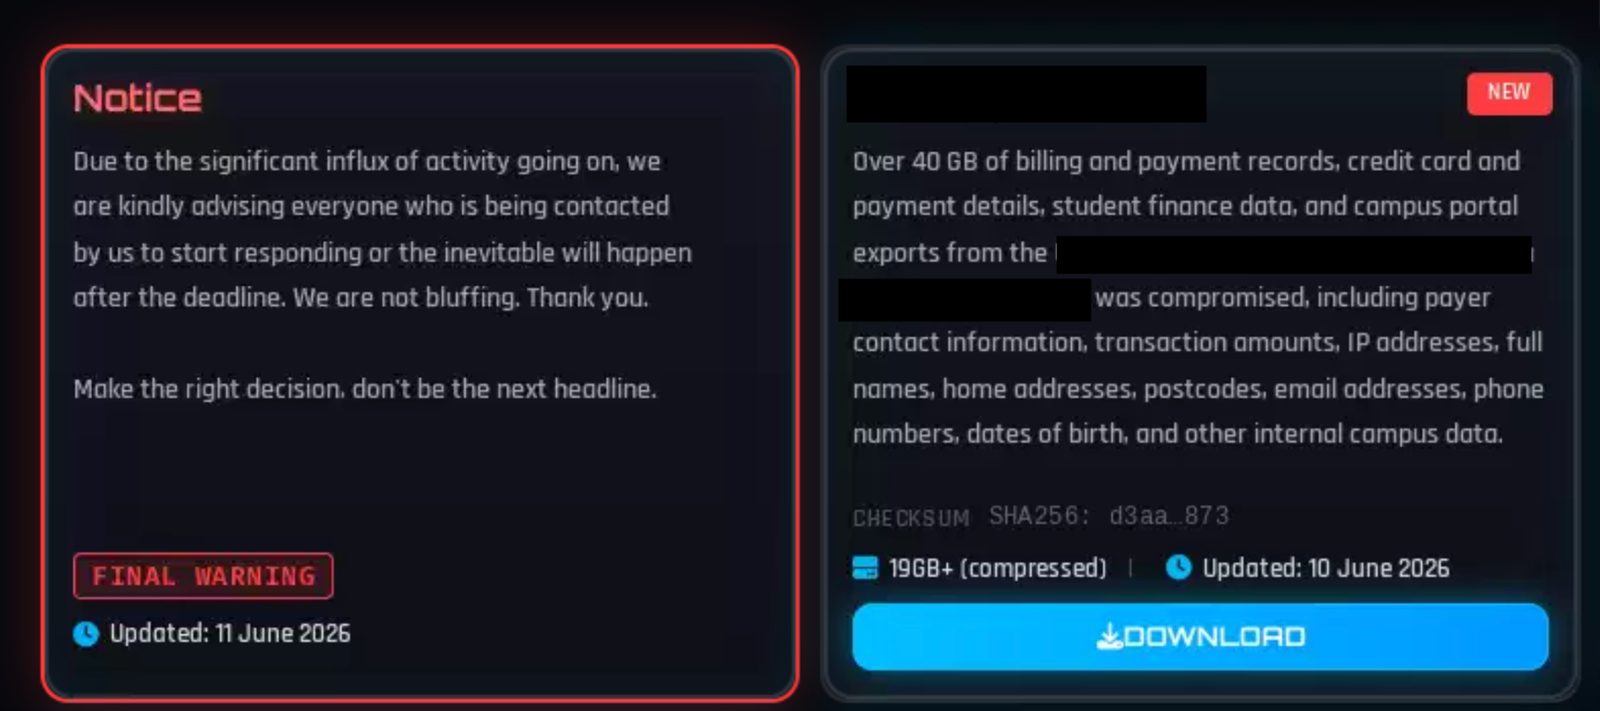
Під час попередньої хвилі, з 27 травня по 9 червня, ShinyHunters використала критичну вразливість віддаленого виконання коду в компоненті Environment Management Hub продукту PeopleSoft, відому як CVE-2026-35273 з оцінкою 9,8 за шкалою CVSS. Тоді це був zero-day, і Oracle опублікувала попередження лише 10 червня. Google сповістила понад 100 організацій, 68% з них — у сфері вищої освіти.
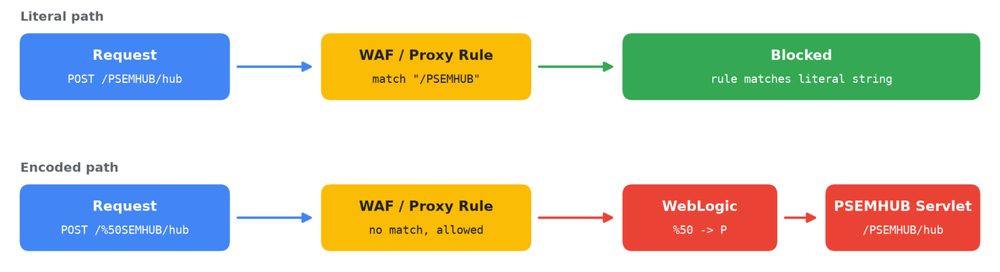
За даними Mandiant, хакери змінили тактику й атакували організації, які впровадили правила міжмережевого екрана для вебзастосунків (WAF), але не встановили патч Oracle. Вони закодували один символ у шляху запиту й надсилали /%50SEMHUB/ замість /PSEMHUB/. Багато правил WAF та зворотних проксі порівнюють шлях до декодування, тоді як сервер застосунків PeopleSoft декодує запит і спрямовує його до вразливого сервлета.
Десятки систем у світі
За словами Mandiant, остання хвиля зачепила десятки систем по всьому світу: від вищої освіти й технологій до ІТ-послуг, охорони здоров'я, сільського господарства, транспорту та державного сектору.
Хакери розміщували веб-шели x.jsp та u.jsp у каталозі PSEMHUB.war або виконували команди без слідів на диску. У частині випадків вони завантажили троянізований інсталятор Ple64.exe на 5,2 МБ, який запускає бекдор SIDEEYE.
Що радить Mandiant
Порада Mandiant пряма: правила WAF і блокування шляхів не замінюють патча. Компанія радить встановити попередження Oracle, вимкнути службу Environment Management Hub там, де вона не потрібна, і шукати в журналах WebLogic запити до /PSEMHUB/ та його закодованих варіантів. Близько чверті команд на скомпрометованих вузлах виконувалися з правами root або SYSTEM.
Oracle не відповіла на запит про коментар.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.