Південна Корея підвищує штрафи за витоки даних до 10% доходу
За оновленим законом про приватність південнокорейські компанії, які через умисел або грубу недбалість зливають дані десяти мільйонів людей і більше, можуть оштрафувати на 10% доходу.
Регулятор захисту персональних даних Південної Кореї різко підвищує ціну великих витоків, аби компанії почали ставитися до захисту даних як до превентивної інвестиції, а не як до звичайної витрати бізнесу. Від п'ятниці компанія, яку визнають винною у витоку персональних даних десяти мільйонів людей і більше через умисел або грубу недбалість, може отримати штраф до 10 відсотків загального доходу згідно з оновленим законом про захист персональної інформації.
На кого поширюється стеля
За виконавчим указом цей максимум застосовують до компаній, які протягом трьох років повторно вчиняють умисні порушення або порушення з грубої недбалості, або не виконують припис і внаслідок цього зазнають витоку. Штраф обчислюють з характеру й тяжкості порушення, обставин та масштабу шкоди. До зміни максимум становив 3 відсотки продажів.
Що це означає на практиці
Різниця між старими й новими правилами видна на реальній справі. Гіганта електронної комерції Coupang у червні оштрафували на 624,6 мільярда вон (466,3 мільйона доларів) за витік персональних даних 37,55 мільйона людей; за новим стандартом цей штраф міг би сягнути трильйонів вон, хоча фактична сума все одно залежатиме від умислу, недбалості, масштабу шкоди та пом'якшувальних обставин.
Компанії, які інвестували в захист заздалегідь, отримують знижку. Регулятор зважатиме на масштаб і безперервність інвестицій у бюджети, персонал та обладнання для захисту даних, а також на загальну систему захисту, зокрема на уповноваженого з питань приватності, і може зменшити штраф до 40 відсотків. Компанія, яка рано виявляє витік, швидко повідомляє користувачів і не дає шкоді поширитися, може отримати ще одне зменшення до 40 відсотків.
Ранні попередження та сильніші офіцери приватності
Зміни також запроваджують «систему повідомлення про потенційний витік даних». Якщо компанія визначить, що існує висока ймовірність розкриття персональних даних — наприклад, після незаконного доступу до її систем обробки даних або після виявлення того, що частину даних незаконно продано так, що це вказує на можливий витік даних інших людей, — вона має повідомити постраждалих протягом 72 годин після того, як дізналася про це.
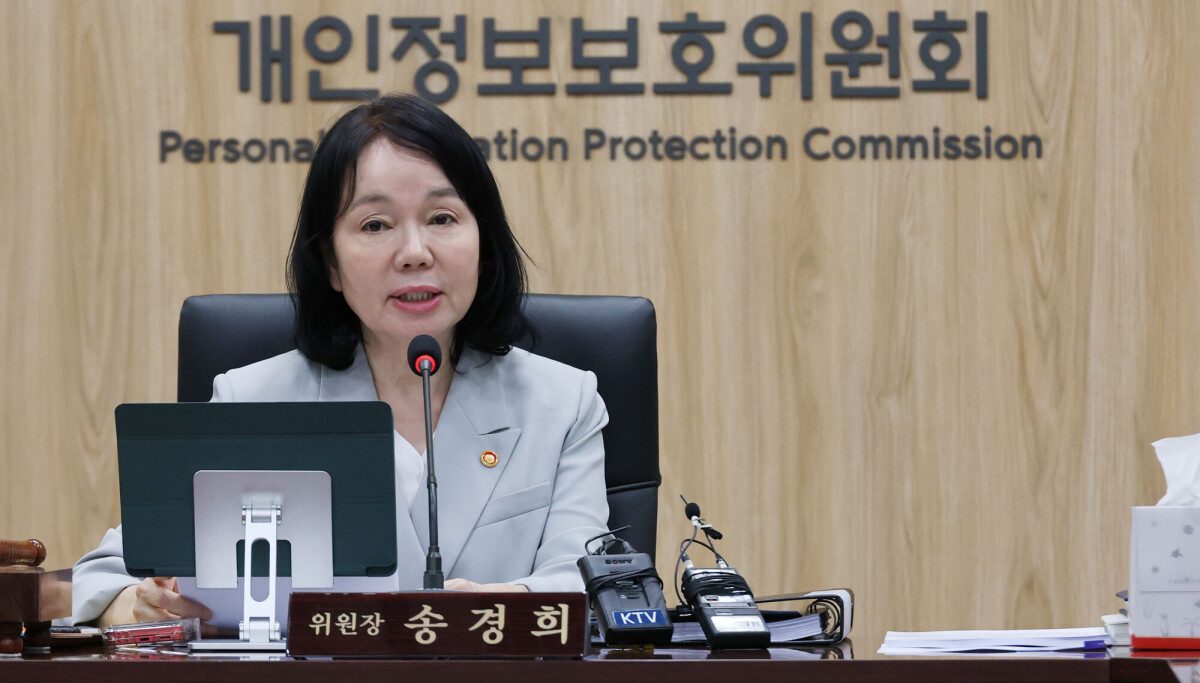
Уповноважені з питань приватності у великих організаціях також отримують більше повноважень і відповідальності. Компанії з річним доходом понад 180 мільярдів вон, які обробляють персональні дані мільйона людей і більше або чутливу чи унікальну ідентифікаційну інформацію 50 000 людей і більше, мають отримати схвалення ради директорів перед призначенням, зміною чи звільненням такого офіцера і повідомити про це комісію. Ті самі вимоги стосуються університетів із 20 000 студентів і більше, великих лікарень та операторів ключових публічних систем. Голова комісії Сон Кьон Хі сказала, що очікує: компанії почнуть сприймати захист даних як проактивну інвестицію, яка зміцнює довіру клієнтів.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.