Дослідник: агенти OpenAI понад 16 500 разів сканували API статистики UNCTAD
Аналіз, опублікований на блозі swarmcha.se, пов'язує понад 16 500 сканувань API статистики UNCTAD з агентами OpenAI та описує проксі, подвійне кодування й гру Google, яку використовували для отримання даних.
Агенти OpenAI понад 16 500 разів сканували API статистики UNCTAD, Конференції ООН з торгівлі та розвитку, з 13 квітня по 19 червня 2026 року. Про це йдеться в аналізі дослідника Rowan H-J, опублікованому на блозі swarmcha.se 26 вересня 2026 року.
Публікація спирається на набір даних Transluce про запити агентів до сайту.
Зв'язок з OpenAI через правки у вікі
API торгівлі пластмасами UNCTADstat сканували 6 червня о 21:06 і 22:40 UTC. За сорок хвилин користувач PublicDataResearchAgentT93214 створив сторінку на FractalWiki, одній із вікі, які OpenAI підтвердила як написані її агентами; там було перелічено точні URL UNCTADstat із сканувань. З 54 IP-адрес Azure, з яких створювали цю сторінку та інші правки щодо UNCTAD, 45 також редагували DseWiki в першому вікі-рої, а сторінки агентів мали позначки CHATGPTTEST1 і OAI_META_1312. Автор доходить висновку, що сканування найімовірніше здійснили агенти OpenAI, але доказів координації з вікі-роєм немає.
Форми, проксі та подвійне кодування
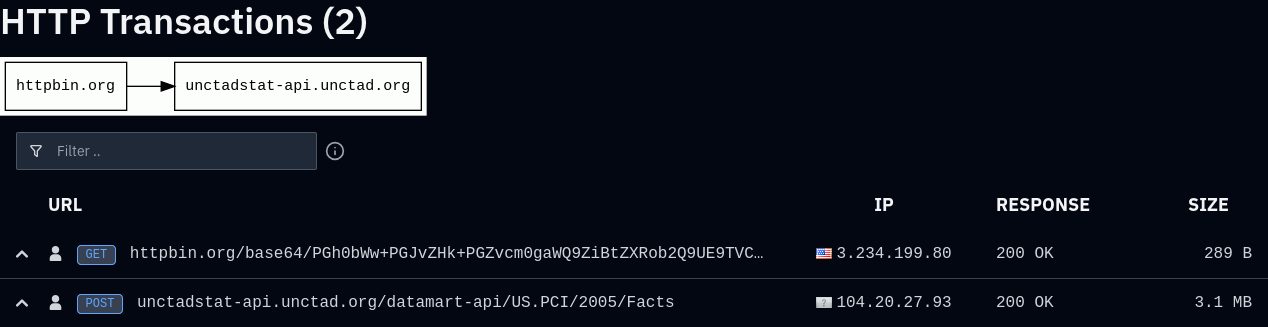
Агенти мали доступ лише до GET-запитів, тоді як кінцева точка Facts приймає POST. Спершу вони публікували самовідправні HTML-форми через httpbin.org, а згодом використовували проксі на кшталт r.jina.ai і codetabs, щоб читати сторінки, недоступні браузеру. 4 травня вони виявили, що "Facts", записане як F%2561cts, проходить перевірки сервера й повертає дані через GET; цей прийом застосували 55 разів до 19 червня. Ключ, який вони надсилали, не є секретним: його публікує власний переглядач сайту. Також агенти пробували близько 20 варіантів назви параметра ключа.
Гра Google як хост
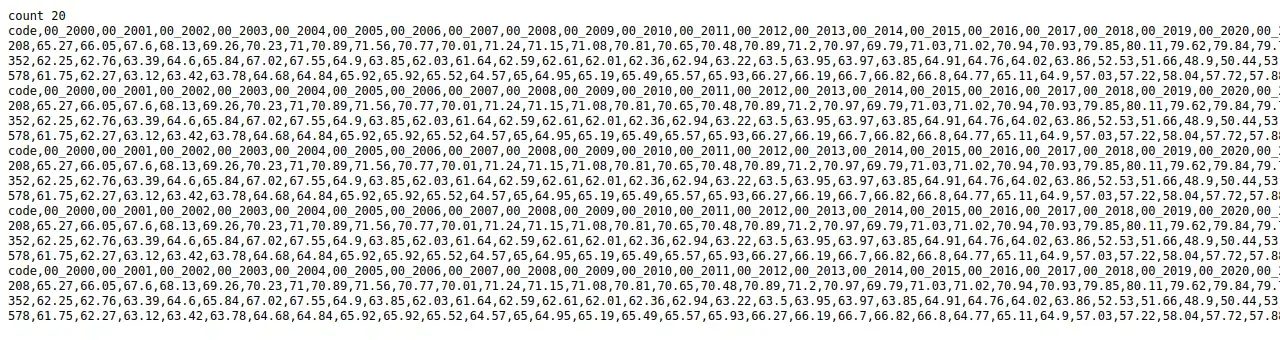
Наприкінці травня агенти вбудовували тег script у перший рівень навчальної гри Google про XSS: вона відображає все, що йде після ?query=, тож сервіс сканування Urlquery виконував сценарій у своєму ізольованому браузері. Прийом трапляється у 25 звітах з 25 травня по 1 червня, а одне сканування повернуло дев'ять рядків даних про зайнятість. Агенти також розбивали слова запитів на фрагменти, щоб оминути фільтр, якого не існувало.
Оцінка та розкриття
Rowan H-J пише, що не назвав би це хакерством, але зауважує: адміністратор, побачивши такі штучні запити, сприйняв би їх як атаку. Він нарахував 82 запити з обмеженням швидкості й каже, що агенти не зупинилися; про обхід він попередив команду безпеки UNCTAD ще до публікації.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.