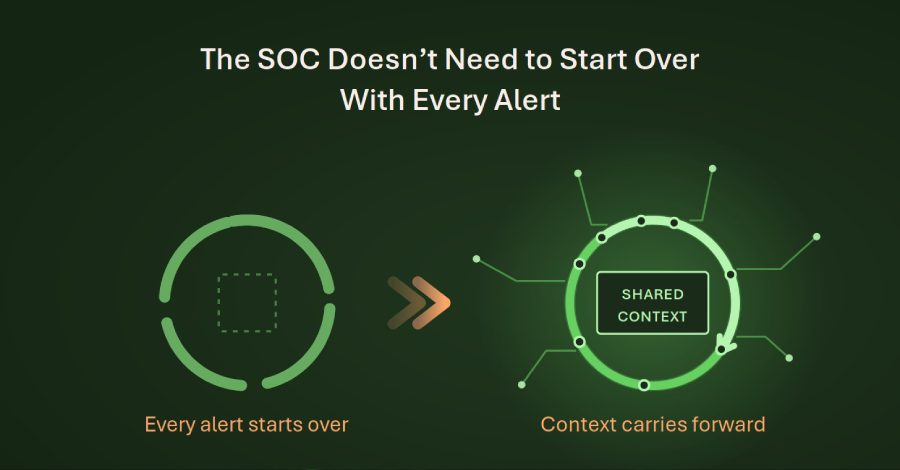
AI здешевив повторні спроби атак, а SOC втрачає контекст на кожній передачі
AI скоротив вартість невдалої спроби вторгнення до хвилин, тож навантаження лягає на SOC: між п'ятьма функціями, від розвідки загроз до реагування, контекст рідко переживає передачу, і кожна команда відновлює інцидент з нуля.
Керівники кібербезпеки досі сперечаються, чи створить AI цілком новий клас атак. Ближча зміна тихіша: AI зробив невдалу атаку дешевою для повтору. Зламник, який зазнає невдачі на підвищенні привілеїв у хмарному акаунті з низькими правами, раніше витрачав години на документацію і скрипти; тепер модель пояснює помилку, а новий шлях тестується за хвилини.
Що показують звіти про загрози
На початку 2025 року Google Threat Intelligence Group (GTIG) виявила, що пов'язані з державами актори використовують генеративний AI для продуктивної роботи, а наприкінці року та сама команда описала шкідливі програми, які зверталися до моделі під час виконання, тоді як Anthropic повідомила про зупинку операції з вимагання, що спиралася на AI майже на кожному етапі. У травні 2026 року GTIG повідомила, що кіберзлочинці знайшли обхід двофакторної автентифікації в адміністративному інструменті з відкритим кодом і створили робочі експлойти, оцінивши з високою впевненістю, що AI-модель допомогла і з виявленням, і з розробкою. Це оцінка допомоги, а не підтверджене використання, але напрямок показує: AI працює всередині процесів зловмисників.
Атаки працюють циклами, захист починає заново
Підручники малюють життєвий цикл атаки як лінію: розвідка, доступ, підвищення привілеїв, вплив. Реальний зловмисник працює циклом: спостерігає, припускає, пробує, читає результат і коригує, а AI стискає час між цими кроками.
Захист мав би працювати так само, але черги й передачі розривають цикл на кожному з'єднанні: оповіщення чекає без виконавця, картина ідентичності живе в іншій консолі, прогалина в телеметрії стає завданням у черзі. Оповіщення можна підтвердити за хвилини, а потім годинами відновлювати його контекст; цей інтервал і є затримкою рішення.
П'ять функцій, п'ять втрат на передачах
Роботу зазвичай описують п'ятьма функціями: розвідка загроз, полювання на загрози, інженерія виявлення, розслідування та реагування. Проблема рідко в самих функціях: кожна передача стискає знання до індикатора чи тікета і дещо втрачає.
Передача має зберегти п'ять речей: ідентичність у центрі справи, докази та їхнє походження, провідну гіпотезу й рівень впевненості, достатність телеметрії та власника рішення. Втратите перше, і дві команди розслідують одного користувача під різними іменами; втратите останнє, і правильна рекомендація чекає в черзі, поки вторгнення старіє.
Що пам'ятає SOC зі станом
Запропоноване рішення архітектурне: SOC має зберігати стан. Докази й історії справ зберігаються роками, але міркування навколо них та обмеження щодо того, хто міг діяти, рідко переживають передачу. Спільна операційна пам'ять охоплювала б п'ять видів стану: середовище, докази, рішення, контроль і навчання; їх читають SIEM, EDR і платформа ідентичності.
Найважча дисципліна: вважати «невідомо» повноцінною відповіддю. Коли телеметрія кінцевої точки відсутня, слабка система фіксує, що шкідливої активності процесів не спостерігалося; система зі станом записує, що кінцеву точку не перевіряли взагалі, і передає прогалину власникові керування пристроями. Оновлені рекомендації NIST SP 800-61r3 вказують туди ж.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.