Cloudflare створила внутрішній інструмент CryptoLabe для пошуку криптографії в коді
Cloudflare опублікувала внутрішній інструмент CryptoLabe, який за допомогою AI знаходить використання класичної криптографії в коді та виявляє бар’єри, що стримують запланований перехід до постквантової криптографії до 2029 року.
Cloudflare опублікувала деталі внутрішнього інструмента CryptoLabe. Він за допомогою великих мовних моделей шукає всі випадки використання криптографії в коді компанії, перш ніж досягти постквантової готовності до 2029 року. Назва походить від морської астролябії.
Масштаб проблеми
Більшість продуктів Cloudflare перебуває в одному сховищі коду, але код розкидано по багатьох репозиторіях, і криптографія сама не проявляється: вона ховається в імпортованих бібліотеках і типових параметрах протоколів, TLS 1.3 слухач обирає класичний X25519 замість гібридного X25519MLKEM768. Пошук за шаблонами недостатній: знаходження RSA або X25519 завищує кількість, пропускає менше і не може сказати, як використовується ключ.
Як працює CryptoLabe
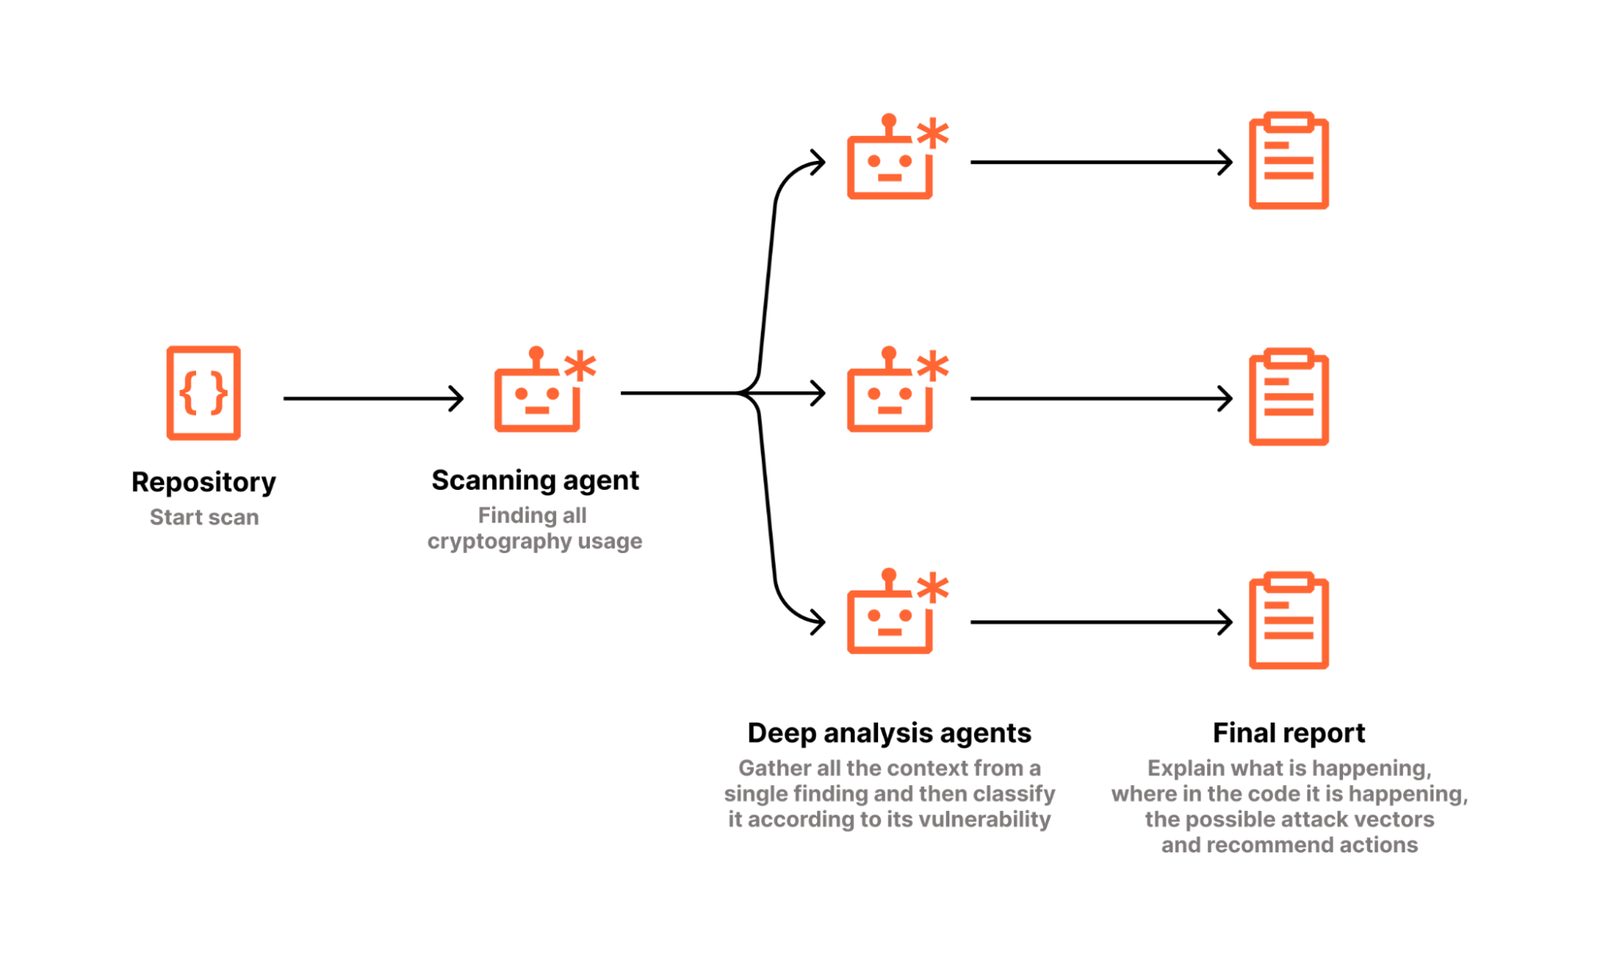
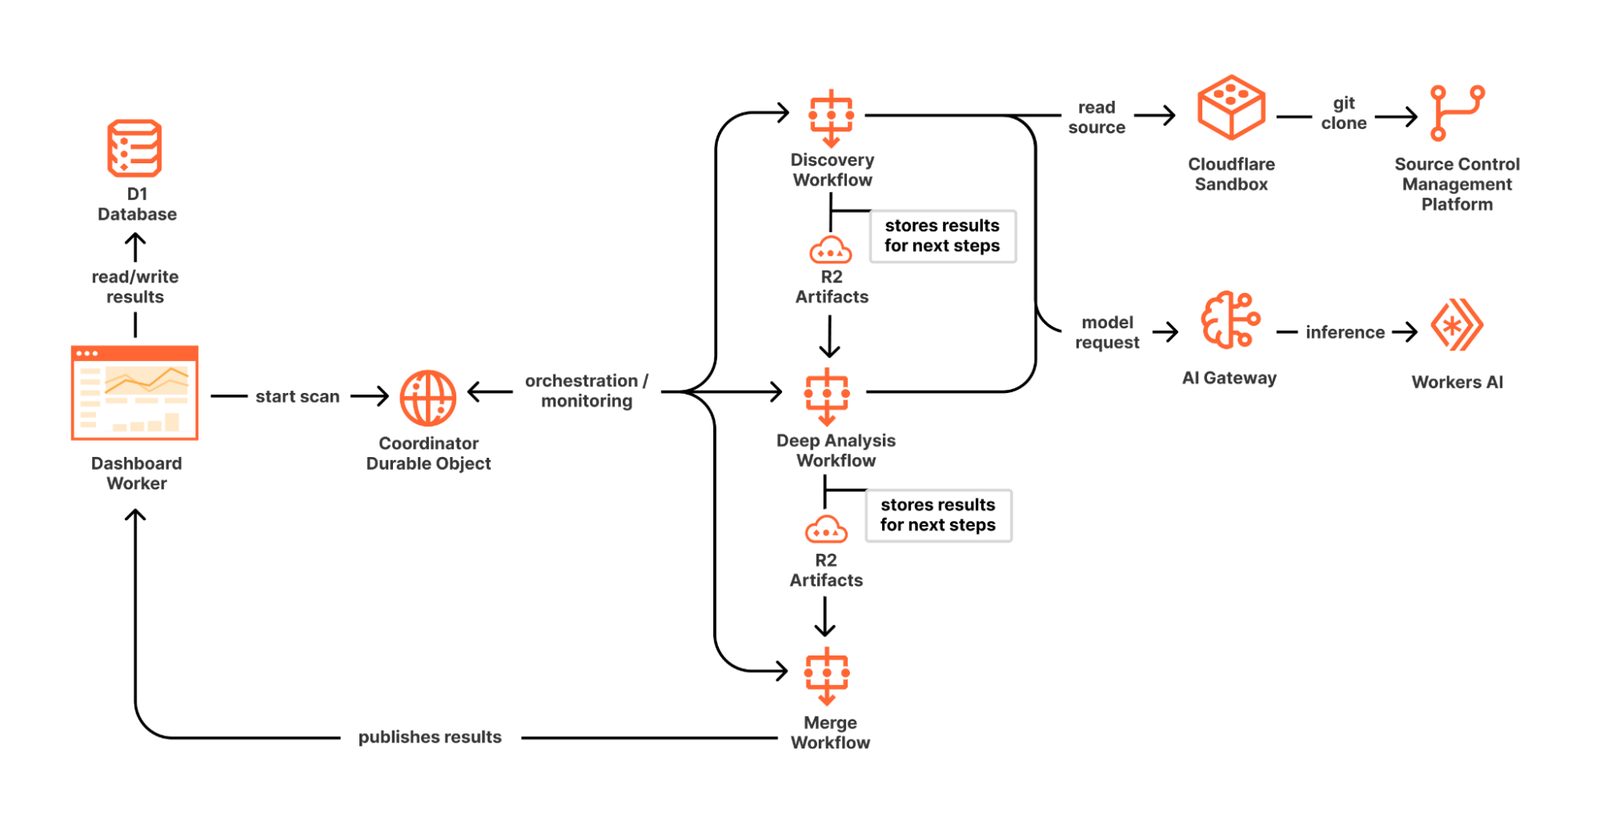
Етап «виявлення» досліджує репозиторій і шукає в коді та конфігурації узгодження ключів, підписи, шифрування відкритим ключем, токени й інтеграції технічного модуля безпеки, та створює «сирі спостереження». Етап аналізу перевіряє та класифікує кожен висновок: класичне шифрування, підпис, токен, PQ-готове гібридне узгодження ключів або PQ-готове. Коли доказів мало, модель відповідає «невідомо» і не робить припущень. Інструмент працює на двох Worker і базі D1, скануванням керує Cloudflare Workflows.
Передумови та складні випадки
CryptoLabe групує висновки за «передумовою», тобто тим, що одна команда продукту не може вирішити самостійно. Показано шість висновків, які залежать від постквантового SAML, протоколу єдиного входу. Окремий промпт шукає «складні випадки»: налаштовані протоколи, підписи в полях з обмеженим розміром і сторони, які ще не мають постквантової підтримки. Один приклад — сертифікат, переданий в HTTP header: постквантові сертифікати більші, і код, заснований на фіксованому розмірі, може зламатися.
Що мають зробити інші команди
За словами Cloudflare, більшості організацій не потрібно інвентаризувати всі криптографічні операції, і зараз вона називає це марнуванням ресурсів. Компанія пропонує почати з репозиторію однієї важливої системи, перевірити результати з командою-власником, а потім упорядкувати, що можна зробити зараз і що залишається заблокованим. Вибрані промпти опубліковано на GitHub. Cloudflare впровадила X25519MLKEM768 у 2022 році, до завершення стандарту.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.