Հետազոտողները Claude-ի օգնությամբ կոտրել են OpenAI-ի աշխատակիցների հաշիվները
Hacktron AI-ի եռանդամ թիմը Anthropic-ի Claude-ի միջոցով շղթայել է OpenAI-ի Discourse ֆորումի խոցելիությունը և SSO-ի թերությունը՝ մուտք ստանալով աշխատակիցների ChatGPT-ի ու Codex-ի հաշիվներին։ OpenAI-ն ուղղել է խնդիրները և վճարել 6 500 դոլար պարգև։
Hacktron AI ստարտափի երեք անվտանգության հետազոտողներ Anthropic-ի Claude-ի օգնությամբ շղթայել են խոցելիություններ և մուտք ստացել OpenAI-ի մի քանի աշխատակիցների հաշիվներին՝ ընկերության համայնքային ֆորումի թերության միջոցով։ Ֆորումը աշխատում է Discourse հարթակի վրա։ Թիմը արդյունքները ներկայացրել է OpenAI-ի bug bounty ծրագրով և ստացել 6 500 դոլար պարգև։ OpenAI-ն ասում է, որ խնդիրները շտկված են։
Պատկերի վերբեռնումից՝ մինչև ներքին պահոցներ
Ամեն ինչ սկսվել է սովորական պատկերի վերբեռնումից, գրում է Hacktron-ը։ community.openai.com-ում HEIF կամ HEIC լուսանկարներ (iPhone-ների լռելյայն ձևաչափը) տեղադրելիս ֆորումը դրանք դարձնում էր սովորական JPEG՝ ֆայլերը ImageMagick-ից փոխանցելով libheif գրադարանին՝ վերծանման համար։
libheif-ի heap buffer overflow-ը թույլ էր տալիս հատուկ պատրաստված պատկերին զավթել սերվերը։ Խոցելիությունը վերևում արդեն ուղղվել էր, սակայն փոփոխությունը չէր նշվել որպես անվտանգության ուղղում և CVE համար չէր ստացել, ուստի Debian-ի համակարգերում խոցելի տարբերակը դեռ մնում էր։ Ֆորում մուտք գործելուց հետո թիմը շղթայել է OpenAI-ի միասնական մուտքի (SSO) երկրորդ թերությունը՝ զավթելու աշխատակիցների ChatGPT-ի և Codex-ի հաշիվները։
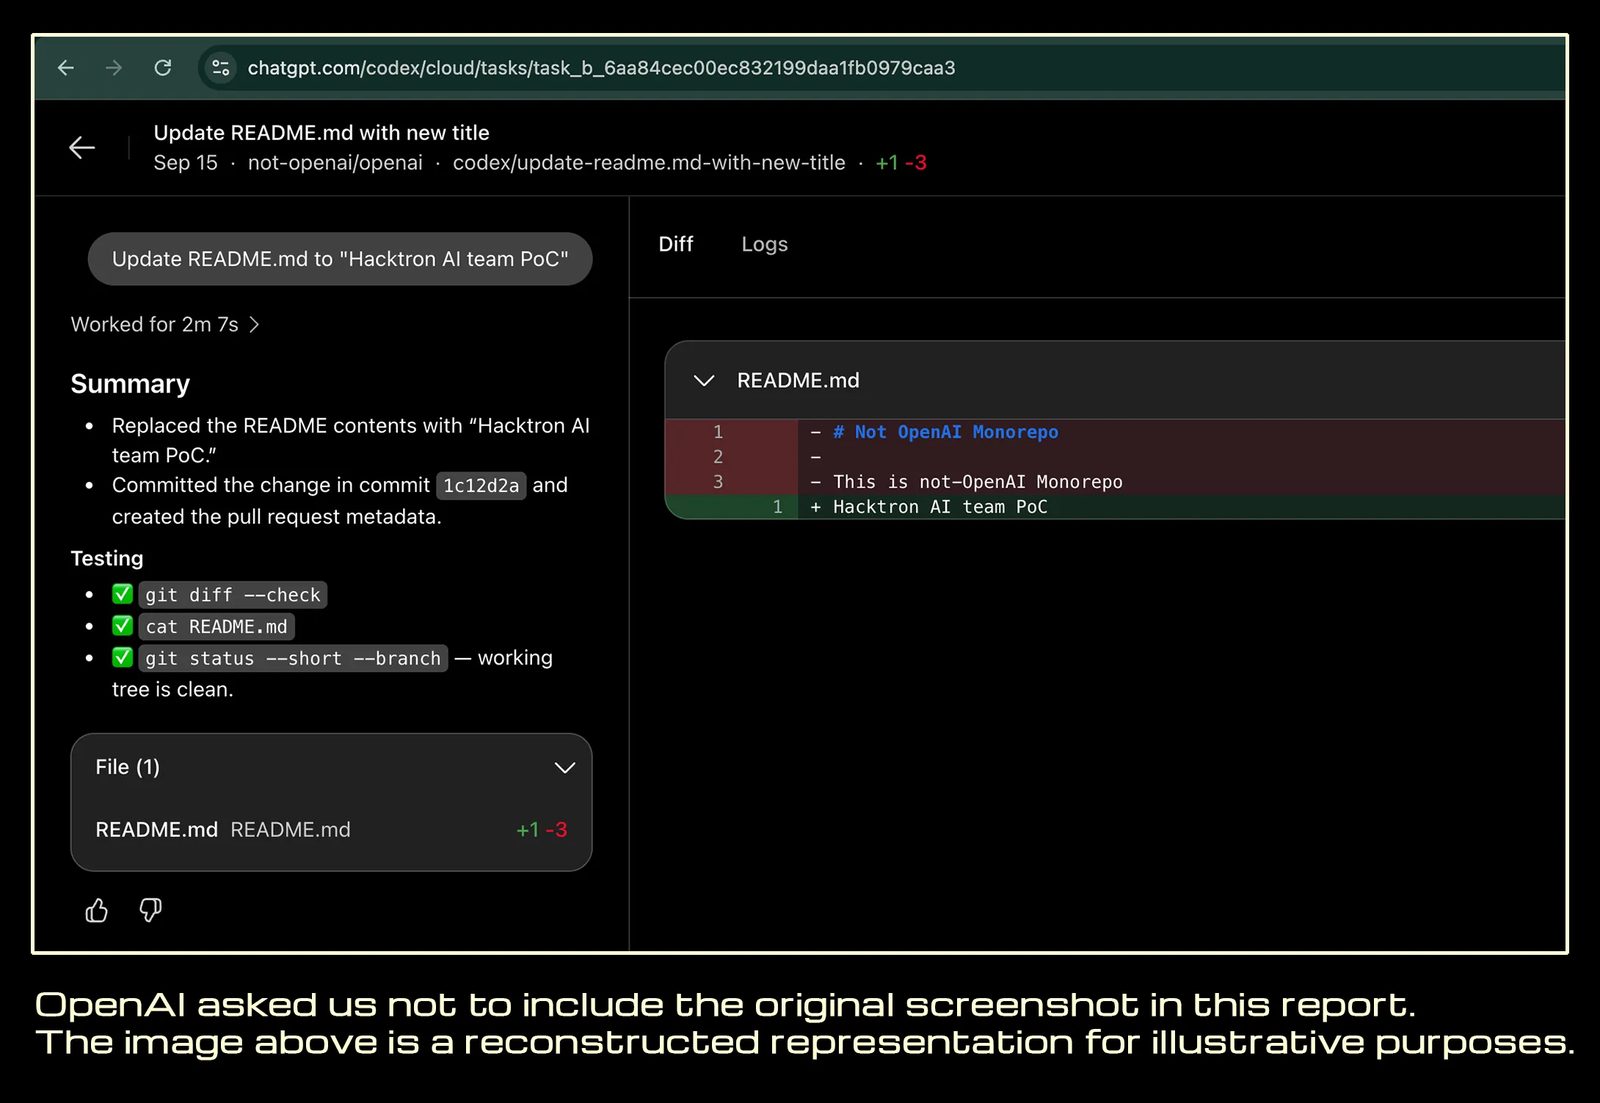
Այնտեղից հետազոտողները հասել են աշխատակցի, ում Codex-ը միացված էր OpenAI-ի GitHub կազմակերպությանը։ Առանց ներքին կոդ կարդալու ազդեցությունն ապացուցելու համար նրանք այդ հաշվով pull request բացել են OpenAI-ի ներքին monorepo-ում։ Ամբողջ շղթան տևել է 72 ժամից պակաս։
Claude-ի դերը
Ըստ թիմի՝ աշխատանքի մեծ մասը կատարել է Claude-ը։ Opus 4.8-ի կիբերանվտանգությանը նվիրված հատուկ տարբերակը «մի քանի սեսիաների ընթացքում չի կարողացել աշխատող էքսպլոյթ ստեղծել», գրել է Hacktron-ը։ Իրավիճակը փոխվել է Claude Opus 5-ի թողարկումից ժամեր անց. նոր մոդելը մոտ երեք ժամում ստեղծել է աշխատող ARM64 էքսպլոյթ տեղական Mac-ի համար, հետո այն տեղափոխել x86-64 միջավայր։
«AI-ը նվազեցնում է էքսպլոյթներ մշակելու համար անհրաժեշտ հազվագյուտ փորձաքննության ծավալը։ Աշխատանքը, որը նախկինում ամիսներ էր տևում, այժմ կատարվում է օրերի ընթացքում», գրել է Hacktron-ի հիմնադիր Մոհան Պեդհապատին։
Բացահայտում և հետևանքներ
Հարձակումը տեղի է ունեցել հուլիսի 25-ին, իսկ դեպքը հրապարակային դարձել է սեպտեմբերի կեսերին։ OpenAI-ն հաստատել է ուղղումը առաջին ծանուցումից մոտ 14 ժամ անց, իսկ սեպտեմբերի 1-ին փակել է հաշվետվությունը և վճարել 6 500 դոլար։ Ընկերությունը նշել է, որ ֆորումի թեստավորումը բացառված էր իր ծրագրից, իսկ պարգևը վերաբերում է OpenAI-ի կողմի հայտնաբերմանը։ Discourse-ը ուղղումը պատրաստել է հուլիսի 27-ին։
Էսկալացիայի թերությունը Discourse-ին բնորոշ չէր. միևնույն միասնական մուտքի հոսքով ցանկացած OpenAI ծառայություն կարող էր բերել նույն հասանելիությանը։ «Ամսական 200 դոլարով ցանկացած ոք կարող է օգտագործել այս գործիքները և ներխուժել OpenAI-ի նման ընկերություն», TechCrunch-ին ասել է անվտանգության Gray Swan ընկերության գործադիր տնօրեն Մեթ Ֆրեդրիքսոնը։ «Եթե դա պատահել է նրանց հետ, կարող է պատահել բոլորի հետ»։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։