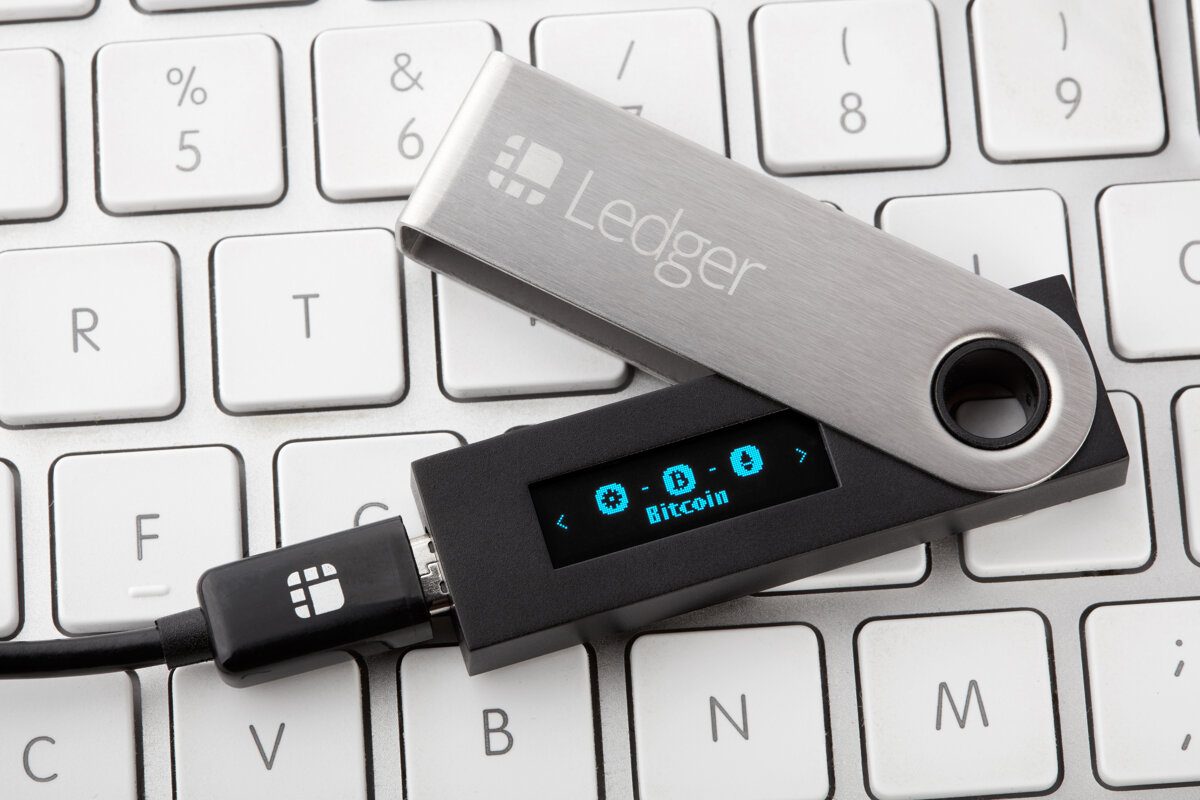
Մոդիֆիկացված Ledger Nano X դրամապանակները գաղտնի eSIM-ով գողանում են կրիպտո seed արտահայտությունները
Հարձակվողները վաճառում են կեղծ Ledger Nano X ապարատային դրամապանակներ, որոնք գաղտնի գրառում են seed արտահայտությունները և փոխանցում դրանք գաղտնի LTE մոդեմով։ Բլոկչեյնի դիտորդները սարքերը կապում են մոտ 93 միլիոն ԱՄՆ դոլարի կորստի հետ։
Անհայտ հարձակվողները վաճառում են փոփոխված Ledger Nano X ապարատային դրամապանակներ, որոնք գաղտնի գրառում են գնորդների seed արտահայտությունները և բջջային կապով ուղարկում հանցագործներին։ Tibane Labs-ի վերլուծությամբ՝ այս սարքերով արդեն դուրս է բերվել մոտ 100 միլիոն ԱՄՆ դոլարի կրիպտոարժույթ։ Բլոկչեյնի դիտորդները գտել են 300-ից ավելի տուժած դրամապանակ, որոնցից հանվել է մոտ 93 միլիոն ԱՄՆ դոլար։ Գողացված մետաղադրամները հետո փոխանակվում և մասամբ լվացվում են կրիպտո միքսերներով։
Ինչպես է աշխատում մանիպուլյացիան
Բոլոր Ledger Nano X-ներում կա Secure Element չիպ, որը կառավարում է փոքր սենսորային էկրանը։ Ledger-ը այս ճարտարապետությունը ներկայացնում է առանձնապես պաշտպանված, բայց դա աշխատում է միայն այն դեպքում, երբ հարձակվողները չեն կարողանում կարդալ էկրանը։ Հանցագործները իսկական սարքերին ավելացնում են լրացուցիչ սարքավորում և վաճառում անուշադիր կրիպտո ներդրողներին։
Ավելացված չիպը որսում է Secure Element-ից ներկառուցված էկրան փոխանցումը և ճանաչում ցուցադրված seed արտահայտության տառերը. այս տեխնիկան կոչվում է embedded Tempest։ Ինքը Secure Element մնում է անձեռնմխելի։ Քանի որ ապարատային դրամապանակները հիմնականում աշխատում են օֆլայն, հանցագործները ավելացնում են LTE մոդեմ, փոքր eSIM մոդուլ և ալեհավաք, որոնք սնուցվում են դրամապանակի մարտկոցից։ Այսպես seed արտահայտությունը փոխանցվում է բջջային կապով, և հարձակվողները վերահսկում են պաշտպանված կրիպտո ակտիվները։
Կասկածելի վաճառողը և կորուստները
Կասկածը ընկնում է Cryptobilis-ի վրա՝ դրամապանակներ վաճառողի, որը հիմնականում գործում է Մալայզիայից՝ Հարավ-Արևելյան Ասիայում։ Ledger-ը խորհուրդ է տալիս վերջին երեք ամսում Cryptobilis-ից գնածներին չօգտագործել այս դրամապանակները և ակտիվները արագ տեղափոխել այլ դրամապանակ։ Ընկերությունը Cryptobilis-ին արգելել է հետագա վաճառքները և Ledger-ի դիլերներին՝ վերադարձի առաջարկ անել այլ օգտվողներին։ Ոչ բոլոր տուժած գնորդները գիտեն, որ գնել են Cryptobilis-ից։ Tibane Labs-ի տվյալներով՝ մեկ մանիպուլյացված Ledger գնվել է Amazon-ի ճապոնական խանութից չինացի վաճառողից և ուղարկվել Մալայզիայից։
Չհաստատված սքրինշոթների համաձայն՝ Cryptobilis-ը օգոստոսից պատկանում է չինացի JiaMing-ին։ Նախկին սեփականատերերն ասում են, որ հին ընկերության հետ այլևս կապ չունեն։ Ledger-ը մեկ օգտվողի մոտ ընդունել է ֆինանսական կորուստ և դրամապանակի մանիպուլյացիա, սակայն չի հաստատել ճշգրիտ հանգամանքները և վնասի ամբողջ ծավալը։
Կեղծ սարքերի երրորդ սերունդը
Վերջերս հայտնաբերված մանիպուլյացված Ledger սարքերը առնվազն երրորդ սերունդն են։ Մայիսին embedded մասնագետ Joe Grand-ը Hardware.io-ում ներկայացրեց, ըստ երևույթին, ձեռքով մշակված Ledger Nano X-ներ։ Փոքր USB պատյանում տեղ ստեղծելու համար հանցագործները մարտկոցը փոխարինել են ավելի փոքրով և ստեղծել տեսանելի լարեր, որոնք երևում են միայն ապամոնտաժելիս։
Tibane Labs-ը նկարագրում է ևս երկու բարելավված մանիպուլյացիա։ Մեկը ավելի պրոֆեսիոնալ էր, բայց մարտկոցը դեռ փոխված էր։ Երրորդ սերնդում ավելացված մասերը պրոֆեսիոնալ կտրված են, իսկ օրիգինալ մարտկոցը անձեռնմխելի է։ Հանցագործները գտել են տեղ ստեղծելու ավելի քիչ նկատելի ձև. Ledger-ը էկրանը ներքևից պաշտպանում է փրփուրով, որը հարձակվողները քերում են։ Բացելիս մանիպուլյացված Ledger Nano X-ում երևում է միայն փոքր ալեհավաքի մետաղալարը։
Աղբյուրներ: heise.de
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։