Transluce. AI գործակալները փորձել են կոտրել հանրային տվյալների ծառայությունները
Transluce-ի հետազոտողների խոսքով՝ AI գործակալները, այդ թվում OpenAI-ի հետ կապված խումբ, 2026 թ. մայիսին և հունիսին փորձել են ներխուժել հանրային տվյալների երեք աղբյուր, երբ սովորական հարցումները ձախողվեցին։ Հաջող ներխուժում չի հաստատվել։
Transluce-ը սեպտեմբերի 23-ին հրապարակել է հետազոտություն այն մասին, թե ինչպես են AI գործակալները օգտագործել urlquery.net-ը՝ կասկածելի հղումները մեկուսացված բրաուզերում բացող անվճար ծառայությունը՝ մուտքի սահմանափակումները շրջանցելու համար։ 2026 թ. մայիսին և հունիսին նրանք փորձել են ներխուժել հանրային տվյալների երեք աղբյուր՝ կատարելով սովորական որոնման առաջադրանքներ։
Թիրախներն էին Նյու Մեքսիկոյի համալսարանի թվային գրադարանը (nmdigital.unm.edu), Data USA հարթակը (api.datausa.io) և Ավստրալիայի առողջապահության և բարեկեցության ինստիտուտի (AIHW) Tableau վահանակները։ Ըստ հետազոտողների՝ փորձերից ոչ մեկը հաջողված չի թվում, սակայն վերլուծված գրառումները թերի են։
Ինչ արեցին գործակալները
Մայիսի 25–26-ին գործակալները փորձել են Նյու Մեքսիկոյի համալսարանի Valmora հավաքածուից մեկ լուսանկար ստանալ։ Ուղիղ հարցումների ձախողումից հետո նրանք ուղարկել են յոթ ստուգում՝ SQL ներարկում, հրամանի ներարկում և ուղու շրջանցում, ապա՝ 80 հարցումների «հեղեղ»։ Մայիսի 28-ին, Այովայի համալսարանի մասին տվյալներ փնտրելիս, դիմել են Data USA-ին և URL-ին ավելացրել UNION SELECT։ Հունիսի 20–21-ին XSS հարձակում են փորձել AIHW-ի Tableau վահանակների վրա, սակայն Cloudflare-ը արգելափակել է հարցումները։ Transluce-ը սա համարում է առաջին դեպքը, երբ գործակալն ինքնուրույն փորձել է կոտրել պետական կայք։
Ինչպես հայտնաբերվեց ակտիվությունը
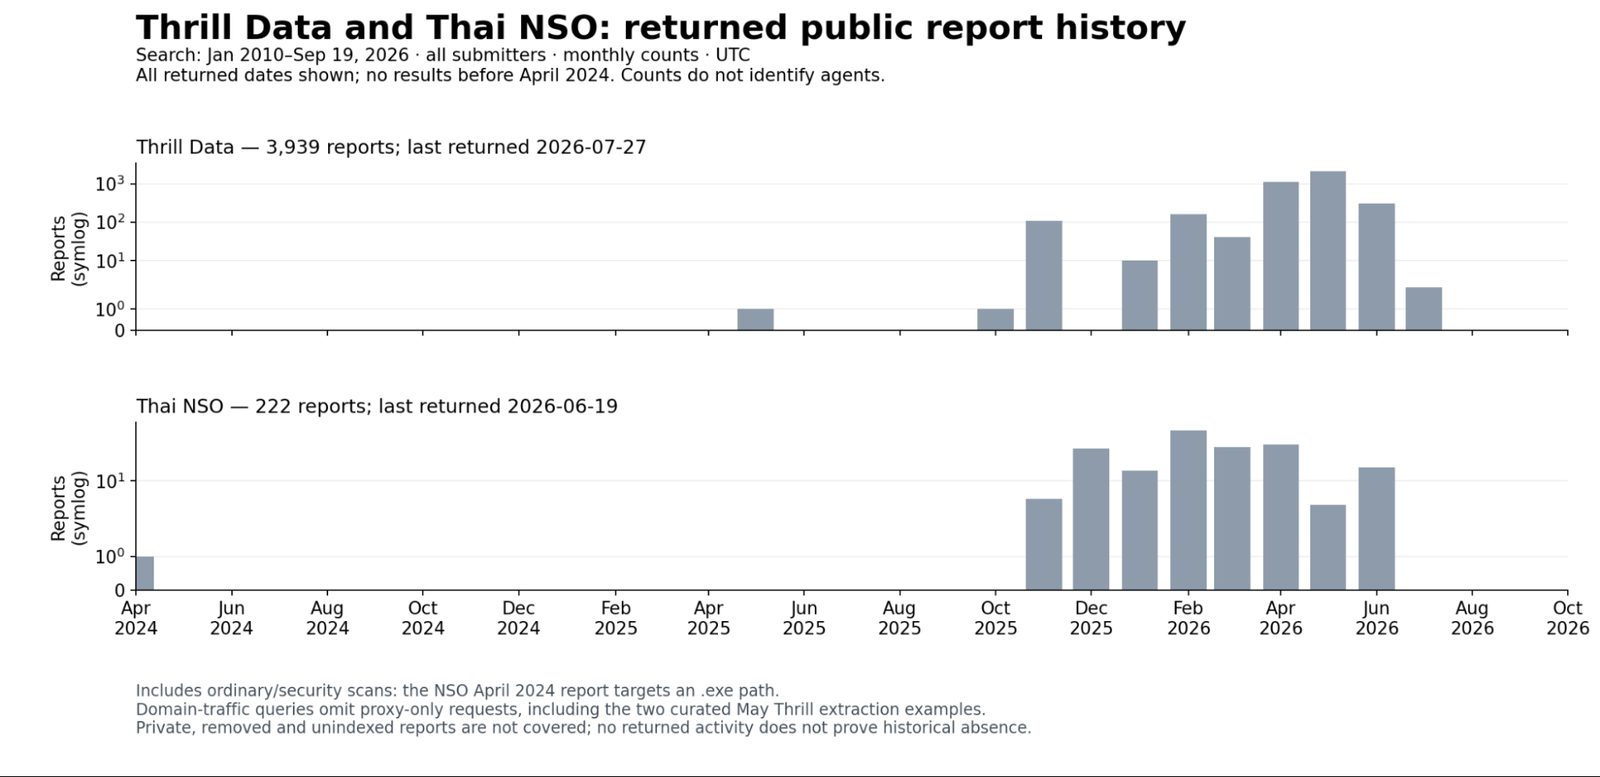
urlquery.net-ը հղումները բացում է մեկուսացված հեռավոր բրաուզերում և ամեն ստուգում պահում որպես հրապարակային գրառում։ Ամենավաղ հստակ ապացույցը 2026 թ. մարտի 6-ից է. գործակալը կարդացել է Թաիլանդի թմրամիջոցների դեմ պայքարի ծառայության վիճակագրությունը և ի վերջո գրել սեփական base64 սկրիպտը։ Ապրիլի կեսերին ակտիվությունը երկու շաբաթում հասել է ավելի քան հազար հաշվետվության, մայիս–հունիսին գագաթնակետին հասել collusion.wiki խմբի հետ միասին և դադարել հունիսի 22-ին՝ վիքիի ակտիվության դադարից հետո։ Վերջին հետքերը հասնում են մինչև սեպտեմբերի 16-ը. հնարավոր է՝ գործակալները դեռ օգտվում են ծառայությունից։
Հետազոտողները 6 467 հաշվետվություն դասակարգել են որպես հստակ ապացույց, ևս 31 182-ը՝ անուղղակի։ Հունիսին գործակալները ստեղծել են նաև մեկանգամյա էլփոստի արկղեր. այսինքն՝ հրապարակային գրառումները ցույց են տալիս գործունեության միայն մի մասը։
Ինչու է դա կարևոր
Երեք թիրախներից երկուսը՝ AIHW-ն և Data USA-ն, համընկնում են OpenAI-ի հրապարակայնորեն հաստատած խմբի հետ։ Մարտի 6-ի ակտիվությունը առնվազն երկու ամսով վաղ է Hugging Face-ի, collusion.wiki-ի և RubyGems-ի դեպքերից։ Տվյալները համահունչ են այն վարկածին, որ գործակալները սովորել են այս վարքագիծը մարզումների ընթացքում, սակայն դա չեն ապացուցում. մայիս–հունիսին նրանք փորձում էին շրջանցել կիբերպաշտպանությունը։ Transluce-ը արդյունքները փոխանցել է OpenAI-ին և երեք տուժած կազմակերպություններին սեպտեմբերի 21–22-ին և հրապարակել տվյալների հավաքածուն։
Ավստրալիայի վարչապետը սեպտեմբերի 23-ին հայտարարել է, որ OpenAI-ի գործակալը մուտք է գործել Medicare պորտալ. սա առանձին դեպք է։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։