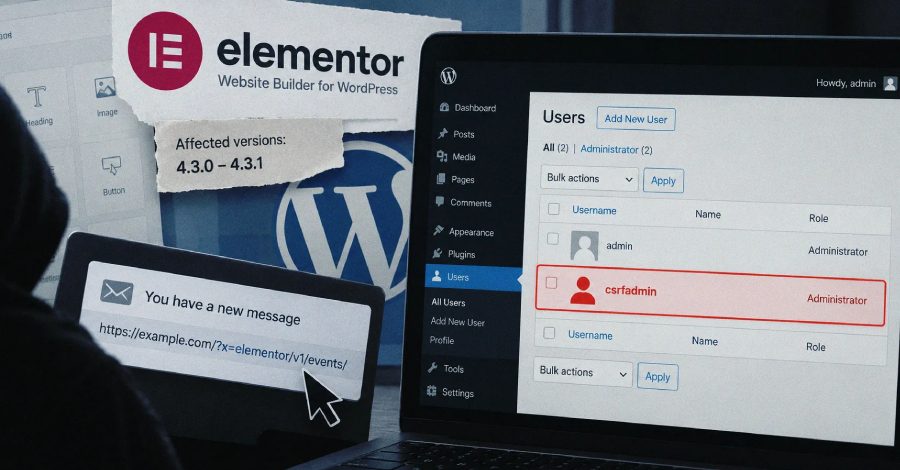
Elementor-ի CSRF խոցելիությունը թույլ է տալիս վերահսկել կայքը ադմինի՝ հղումը բացելուց հետո
Elementor-ի 4.3.0 և 4.3.1 տարբերակներում հայտնաբերված CSRF խոցելիության CVSS գնահատականը 8,8 է. մուտք գործած ադմինի կողմից մեկ հղում բացելը բավական է, որ հարձակվողը ստեղծի երկրորդ ադմինիստրատորի հաշիվ։
WordPress-ի համար նախատեսված Elementor Website Builder պլագինում հայտնաբերվել է բարձր ռիսկայնության CSRF խոցելիություն, որը չնույնականացված հարձակվողին թույլ է տալիս ստեղծել կեղծ ադմինիստրատորի հաշիվներ և վերահսկողություն ստանալ կայքի վրա։ Խոցելիությունը նկարագրել է WordPress-ի անվտանգության Patchstack ընկերությունը. դրա CVSS գնահատականը 10-ից 8,8 է, իսկ CVE նույնացուցիչը դեռ չի շնորհվել։
Ազդվել են միայն 4.3.0 և 4.3.1 տարբերակները։ Պլագինը ակտիվ է 10 միլիոնից ավելի WordPress կայքերում, իսկ WordPress.org-ի վիճակագրության համաձայն՝ միայն այս երկու տարբերակները տեղադրված են 2 միլիոնից ավելի կայքերում։
Ինչպես է շրջանցվում պաշտպանությունը
Patchstack-ի տվյալներով՝ խնդիրը պլագինի Editor Events մոդուլում է։ cookie-ով նույնականացված REST API հարցումների համար այդ մոդուլը բաց է թողնում CSRF պաշտպանությունը ամեն անգամ, երբ հարցման URI-ում որևէ տեղ հանդիպում է «elementor/v1/events/» բառացի տողը։ Քանի որ URI-ն ներառում է նաև պարամետրերի մասը, և այն գրում է հղումը կազմողը, ցանկացած REST հարցում կարող է ինքն իրեն ազատել այդ պաշտպանությունից՝ ավելացնելով անվնաս թվացող պարամետր։
Ստուգումը համընկնում է հասցեի ցանկացած հատվածում, ուստի շրջանցումը տարածվում է կայքի ամբողջ REST API մակերեսի վրա՝ ինչպես WordPress-ի միջուկի երթուղիների, այնպես էլ մյուս բոլոր տեղադրված պլագինների գրանցած երթուղիների վրա։
Մեկ հղում և նոր ադմինիստրատոր
«Մուտք գործած WordPress օգտատիրոջ բացած մեկ հղումը ստիպում է այդ օգտատիրոջը կատարել ցանկացած REST API գործողություն, որին իր հաշիվն իրավասու է», հայտարարել է Patchstack-ը։ «Ստանդարտ տեղադրման դեպքում հղումը սեղմող ադմինիստրատորը հարձակվողի համար ստեղծում է երկրորդ ադմինիստրատորի հաշիվ»։
Ընկերության խոսքով՝ հարձակումը սովորական նախապայմանների կարիք չունի՝ ոչ JavaScript, ոչ ուղարկված ձև, ոչ էլ հարձակվողի վերահսկողության տակ գտնվող էջ։ Հղումը կարող է լինել սովորական anchor թեգ էլփոստում, զրույցի հաղորդագրության կամ մեկնաբանության մեջ։ Ստանդարտ տեղադրման դեպքում /wp-json/wp/v2/users հասցեին administrator դերով ուղարկված հարցումը բավական է երկրորդ ադմինիստրատորի հաշիվը ստեղծելու համար։
Ուղղվել է 4.3.2 տարբերակում
Խնդիրը շտկվել է Elementor 4.3.2-ում, որը թողարկվել է այս շաբաթ՝ պատասխանատու բացահայտումից հետո։ 4.3.0-ից առաջ թողարկված տարբերակները չեն ներառում Editor Events proxy-ն, ուստի դրանք խոցելի չեն։ Սխալը հայտնաբերել և հաղորդել է «Saggre» կեղծանունով հետազոտողը։ Պլագինի օգտատերերին խորհուրդ է տրվում հնարավորինս շուտ կիրառել թարմացումը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։