AI գործակալը կոտրել է հինգ պերիֆերիկ սարք՝ ֆիրմվերի պաշտպանությունը գրեթե չկա
Անվտանգության հետազոտողը երկու շաբաթվա ընթացքում AI գործակալի օգնությամբ վերլուծել է իր վեբ-տեսախցիկը, միկրոֆոնը, մոնիտորը, վիդեո ձայնագրիչը և լույսը՝ պաշտպանություն գրեթե չգտնելով։
Անվտանգության հետազոտող Չազ Շլարփը երկու շաբաթ շարունակ հետադարձ ճարտարագիտությամբ վերլուծել է ձեռքի տակ եղած հինգ պերիֆերիկ սարք՝ օգտագործելով Claude Opus 5-ի վրա աշխատող գործակալ։ Նրա գրառման համաձայն՝ հինգ սարքերը միասին պահանջել են մոտ 13 ժամ գործակալի աշխատանք և 98 մուտքագրված հուշում։
Ինչ բացահայտվեց
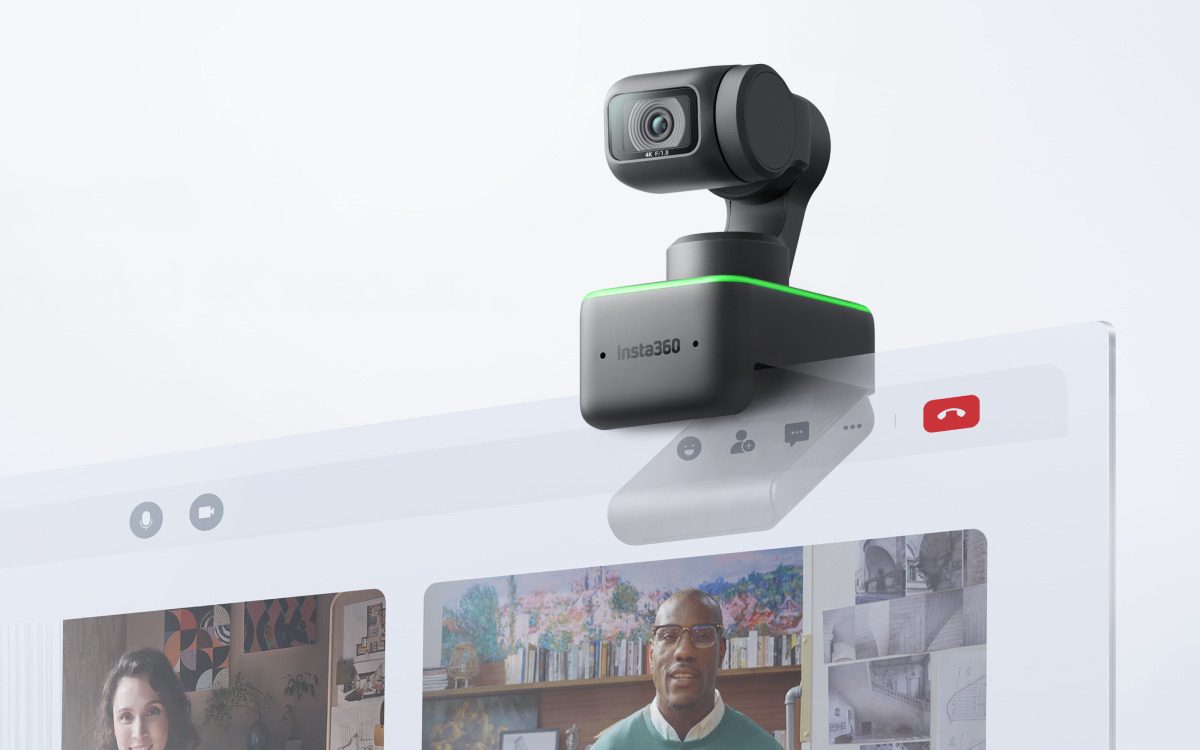
Insta360 Link վեբ-տեսախցիկն աշխատում է Ambarella-ի ThreadX իրական ժամանակի համակարգով և պարունակում է դեմքի հետևման ու ժեստերի ճանաչման փոքր մոդելներ։ USB Video Class-ի Extension Unit հրահանգը տեսախցիկը տեղափոխում է զանգվածային պահոցի ռեժիմ, որտեղ պատրաստված ֆիրմվերը գրվում է ներքին FAT ֆայլային համակարգում և կիրառվում վերագործարկման ժամանակ։ Առանձին USB vendor class ալիքը տալիս է ֆայլերի կամայական ընթերցում/գրառում և վերագործարկման հրահանգ։ Ֆիրմվերի ամբողջականությունը հիմնված է միայն վերջում ավելացված MD5 հեշի վրա։ Ցուցիչի աղյուսակի համապատասխան գրառումը փոխելով՝ ձայնագրման ժամանակ վառվող կանաչ LED-ը դադարել է վառվել։
ASUS ROG Swift PG42UQ մոնիտորի դեպքում նպատակը ութ ժամ աշխատանքից հետո հայտնվող պիքսելների մաքրման ծանուցումից ազատվելն էր։ Ֆիրմվերում կա A/B բաժինների սխեմա և պարզ ստուգիչ գումար, սակայն գործնականում պաշտպանություն չկա. թարմացումները գնում են USB-ով կամրջված I2C ավտոբուսով։ Հետազոտողը գտել է փոփոխման տեղը. DDC/CI ինտերֆեյսը տվել է shell-սկրիպտ՝ ապարատային խաչի, FPS հաշվիչի և ժամաչափի կառավարման համար։
Shure MV7 միկրոֆոնը ֆիրմվերը թաքցրել էր Windows-ի MOTIV Mix ծրագրում. այն տեղադրվել է Wine-ում, գտնվել է թարմացման սերվերը և ներբեռնվել ֆիրմվերը։ Թարմացման արձանագրությունն աշխատում է USB HID vendor class-ով և իրականացնում է 48 հրահանգով բաց տեքստային միջավայր, հասանելի WebHID-ով Chrome էջից։ Հասանելի են տասնյակ DSP կարգավորումներ, հիշողության կամայական գրառում, LED-ի կառավարում և չորս մակարդակի արտոնությունների համակարգ, որի ողջ նույնականացումը պահանջված մակարդակի անվան տողային համեմատությունն է։ Բարձրագույն մակարդակը կարող է անջատել հպման վահանակը և կառավարել mute-ի LED-ը՝ անկախ միկրոֆոնի իրական վիճակից։
Elgato Cam Link 4K-ն ուսումնասիրվել է ամբողջովին առանց հսկողության. գործընթացը մեկնարկվել է քնելուց առաջ, իսկ առավոտյան արդեն պատրաստ էին ապամոնտաժման փաստաթղթերը և աշխատող թարմացման ծրագիրը։ Ֆիրմվերը պարունակում է MCU պատկեր և FPGA բիթհոսք HDMI-ի մշակման համար, իսկ թարմացման ուղին պաշտպանված չէ։ Արտահանման գործընթացն ավարտվել է առավոտյան.
Elgato Key Light Mini-ն միակ Wi-Fi սարքն էր և միակը, որտեղ ֆիրմվերի ամբողջականությունը իրապես ստուգվում է. թարմացումները ստորագրված են Ed25519-ով SHA-512 հեշի վրա, և անվավեր ֆիրմվերը մերժվում է։ Սակայն ստուգումը կատարվում է միայն թարմացման պահին, ոչ թե bootloader-ի մակարդակում։ Գործակալը գտել է HTTP POST հարցում, որը բեռ է ներարկում սարքի UART-ի մեջ՝ ներառյալ հիշողության գրառման հրահանգը. մեկ ATSE=0200ED94,0E001009 հարցումը ստորագրության ստուգումը դարձնում է անվավեր։
Ինչու է սա կարևոր
Հեղինակը միտումը օգտակար է համարում փոխգործունակության, սակայն մտահոգիչ՝ անվտանգության համար. համակարգչին միացված ցանկացած սարք կարող է կրել վնասակար ֆիրմվերային իմպլանտ, ինչը նախկինում զգալի ներդրում էր պահանջում յուրաքանչյուր մոդելի համար։ Օպերացիոն համակարգերը չեն կարող երաշխավորել, որ միկրոֆոնը կմնա միկրոֆոն, իսկ WebUSB-ի կամ WebHID-ի մեկ հաստատումը կարող է մշտական հետին դուռ բացել սարքում։ Նա նաև նշում է Dell-ի առևտրային մոնիտորում ստացած root-միջավայրը և Eaton-ի UPS-ում հեռավոր կոդի կատարումը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։