Հետազոտողը պատահաբար գրանցել է ռազմաբազաներ ուղարկված հարյուր հազարավոր զանգեր
Անվտանգության հետազոտողը 5 եվրոյով գնել է ժամկետանց դոմեն և ձեռք բերել երեք հեռախոսային գոտիների DNS-ի վերահսկողությունը՝ պատահաբար գրանցելով ռազմաբազաներ ուղարկված հարյուր հազարավոր զանգեր։
lina.sh դոմենում հրապարակող անվտանգության հետազոտողը պատմել է, թե ինչպես կարճ ժամանակով վերցրել է երեք ազգային հեռախոսային գոտիների DNS ենթակառուցվածքի վերահսկողությունը և առանց մտադրության սկսել գրանցել ռազմաբազաներ ուղարկված հարյուր հազարավոր զանգեր։
Ինչ պետք է լիներ ENUM-ը
Խոսքը ENUM-ի մասին է՝ ռեեստրի, որը հրապարակվում է e164.arpa դոմենում։ 2000-ականների սկզբի գաղափարը հետևյալն էր՝ վերցնել հեռախոսահամարը, թվանշանները շրջել հակառակ կարգով, միջև կետեր դնել և վերջում ավելացնել e164.arpa․ այդպես, օրինակ, Գերմանիայի բոլոր համարները հայտնվում են 9.4.e164.arpa գոտում, որը կառավարում է DENIC-ը՝ նույն կազմակերպությունը, որ վարում է .de դոմենը։ Օպերատորները կկարողանային հարցում անել և ստանալ պատասխան, որ համարը հասանելի է SIP-ով կամ այլ VoIP ծառայությամբ, ու զանգը կուղղվեր ինտերնետով՝ ավանդական հեռախոսային ցանցի փոխարեն։ Սխեման այդպես էլ չտարածվեց և այսօր գործնականում մեռած է։ Հետազոտողը նշում է, որ Գերմանիան վերջին երկրներից է, որտեղ դեռ թույլատրվում է գրանցում e164.arpa-ում, և որ ինքը 2019 թվականից ի վեր առաջին գրանցողն էր։
5 եվրոյով գնված անվանասերվեր
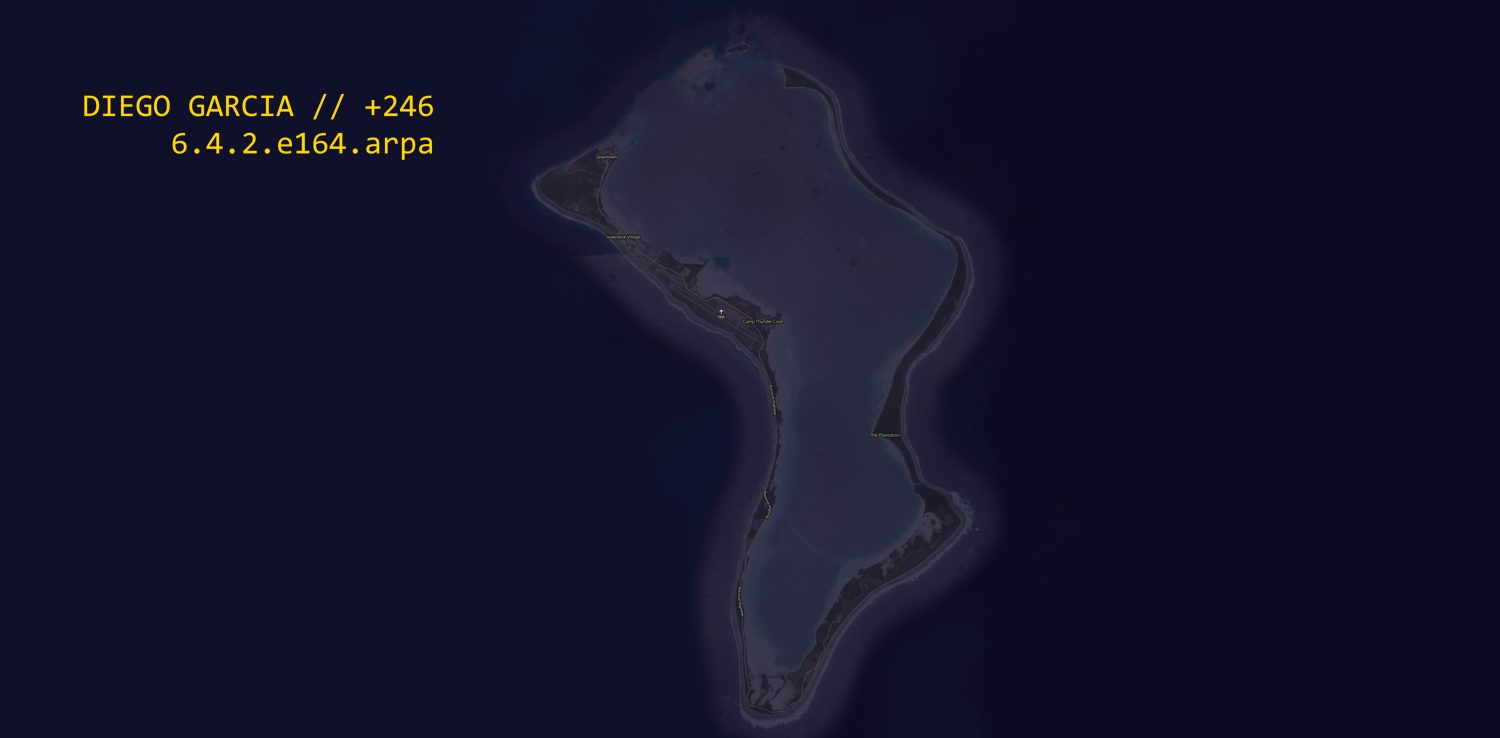
Գոտին անուշադրության մատնված դելեգացիաների համար սկանավորելիս նա գտել է երեք երկրի կոդի գոտի՝ 0.9.2.e164.arpa, 6.4.2.e164.arpa և 7.4.2.e164.arpa, որոնք բոլորը դելեգացված էին միևնույն երկու անվանասերվերներին՝ ns6.icb.co.uk և ns.enum.org.uk։ Առաջինն այլևս չէր լուծվում, ուստի հարցումները անցնում էին երկրորդին, որի ժամկետը լրացել էր։ Նա դոմենը գնել է 5 եվրոյով և դրանով ստացել +290 (Սուրբ Հեղինեի կղզի), +246 (Բրիտանական Հնդկական օվկիանոսի տարածք) և +247 (Համբարձման կղզի) հեռախոսային կոդերի DNS-ի վերահսկողությունը։ Տեսականորեն դա թույլ էր տալիս ընդունել այդ համարներին ուղղված զանգերը սեփական սերվերում և կեղծված համարով փոխանցել դրանք հետագա, այսինքն՝ լսել յուրաքանչյուր խոսակցություն։ Նա խնդրի մասին հայտնել է Բրիտանիայի կառավարությանը մի քանի ուղիներով և պատասխան չի ստացել։
Լոգերը, որոնք լցվեցին
Մաքս Պլանկի ինֆորմատիկայի ինստիտուտի հետազոտողը հարցը փոխանցել է e164.arpa-ն կառավարող RIPE-ին, սակայն վերջինս հրաժարվել է գործել, քանի որ դելեգացիաները ղեկավարվում են ՄԱԿ-ի մակարդակով ITU-T կոմիտեի կողմից։ Երթևեկությամբ հետաքրքրված հեղինակը լոգավորումը միացրել է միայն Սուրբ Հեղինեի գոտու համար և ամբողջ օրվա ընթացքում ոչ մի հարցում չի տեսել։ Վեց ամիս անց նա ստուգել է բոլոր երեք գոտիները՝ հարյուր հազարավոր ENUM հարցումներ, գրեթե բոլորը՝ Դիեգո Գարսիայի և Համբարձման կղզու վերաբերյալ, հիմնականում ամերիկյան IP հասցեներից։ Քանի որ հարցվող անունը պարզապես շրջված համարն է, լոգերում հայտնվել են ամբողջական համարներ, ժամանակի դրոշմանիշներ և լուծիչների IP հասցեներ։ Նրա սերվերը բոլոր հարցումներին պատասխանում էր NXDOMAIN-ով, այնպես որ զանգերը գնում էին սովորական ցանցով․ դա հասկանալուց հետո նա անջատել է սերվերը և ջնջել լոգերը։ Բրիտանիայի ազգային կիբերանվտանգության կենտրոնին (NCSC) ուղարկված երկրորդ հաղորդումը շատ ավելի մեծ արձագանք է ստացել, հենց որ նշվել են ռազմաբազաները, իսկ 2026 թվականի մարտի 20-ին Իրանի՝ Դիեգո Գարսիայի ուղղությամբ բալիստիկ հրթիռներ արձակելուց հետո դոմենն անցել է NCSC-ին։ Հետազոտողը մնացել է 10 եվրոյի վնասով և առանց պարգևի։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։