Cloudflare-ը ներկայացրել է հետքվանտային գաղտնագրման տեսանելիության նոր գործիքներ
Cloudflare-ը HTTP Traffic Analytics-ի վահանակին, Logpush-ին և Log Explorer-ին ավելացրել է հետքվանտային գաղտնագրման տեսանելիություն. հնարավոր է դոմենի մակարդակով տեսնել, թե տրաֆիկի որ մասն է գաղտնագրվում TLS 1.3-ի X25519MLKEM768 ալգորիթմով։
Cloudflare-ը սեպտեմբերի 29-ին ներկայացրել է հետքվանտային կրիպտոգրաֆիայի տեսանելիության նոր գործիքներ։ Օգտատերերն արդեն կարող են ուղիղ տրաֆիկի համար հետքվանտային TLS 1.3 գաղտնագրման տարածվածությունը տեսնել Logpush-ում, Log Explorer-ում և HTTP Traffic Analytics-ի վահանակում։
Հարթակը յուրաքանչյուր մուտքային հարցման համար ցույց է տալիս համաձայնեցված բանալիների փոխանակման ալգորիթմը։ Դոմենի մակարդակով սա նոր է. նախկինում Cloudflare-ը ցույց էր տալիս միայն TLS-ի տարբերակը, ոչ թե դրա հետ օգտագործվող կրիպտոգրաֆիկ ալգորիթմները, ուստի հնարավոր չէր իմանալ, թե տրաֆիկի որ մասն է պաշտպանված հետքվանտային գաղտնագրմամբ։
Ինչու է սա անհրաժեշտ հենց հիմա
Cloudflare-ը ամբողջական հետքվանտային անվտանգություն է պլանավորում 2029 թվականի համար, իսկ նրա օգտատերերի մի մասը 2030 թվականի համար մոտենում է քվանտային պատրաստվածության վերջնաժամկետներին։ Radar-ի տվյալներով՝ բրաուզերներից եկող տրաֆիկի մոտ 70%-ն արդեն պաշտպանված է հիբրիդային ML-KEM ալգորիթմով, մինչդեռ Cloudflare-ին միացած օրիգինալ սերվերների միայն մոտ 15%-ն է օգտագործում այն։
Հետքվանտային գաղտնագրումը անհրաժեշտ է այսպես կոչված harvest-now-decrypt-later հարձակումը կանխելու համար. հարձակվողը տվյալները հավաքում է այսօր, որպեսզի ավելի ուշ՝ հզոր քվանտային համակարգչի հայտնվելուն պես, ապակոդավորի դրանք։ NIST-ի 2024 թվականի հանձնարարականով՝ RSA-ն և էլիպտիկ կորի կրիպտոգրաֆիան պետք է փոխարինվեն մինչև 2030 թվականը։
Ինչ է ցույց տալիս նոր քարտը
TLS 1.3-ում հետքվանտային գաղտնագրման միակ առաջարկվող ալգորիթմը X25519MLKEM768-ն է, և այն ընտրում է բրաուզերների մեծ մասը։ Հիբրիդային մոտեցումը միավորում է X25519 կորի վրա հիմնված ECDHE-ն և հետքվանտային ML-KEM-ը, ուստի կապը պաշտպանված է մնում, քանի դեռ դրանցից մեկը հուսալի է։
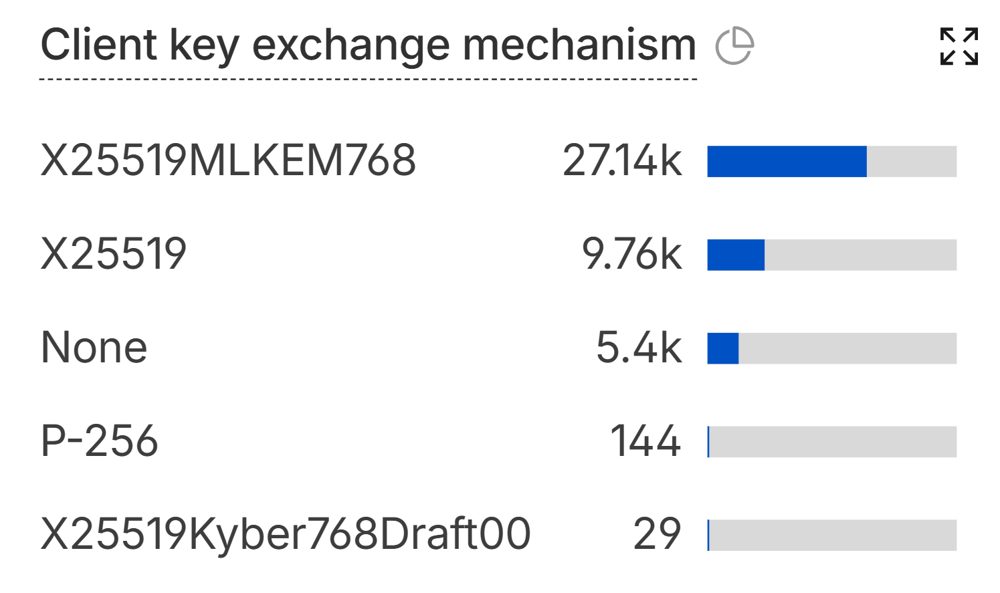
HTTP Traffic Analytics-ի վահանակում ավելացվել է առանձին TLS Key Exchange քարտ, որը տրաֆիկը բաժանում է ըստ բանալիների փոխանակման խմբերի։ Ընկերության թեստային դոմենում տրաֆիկի մեծ մասը օգտագործում է X25519MLKEM768, մի մասը՝ դասական ECDHE X25519 կամ P-256 կորի վրա, իսկ „None“ կատեգորիան ներառում է RSA-ի վրա հիմնված բանալիների համաձայնեցում կամ առանց TLS կապ։
Լոգերը և օրիգինալ սերվերները
Logpush-ում ավելացվել է ClientTLSKeyExchangeGroup դաշտը, որը առանձին լոգերի գրառումներում էլ ցույց է տալիս համաձայնեցված ալգորիթմը։ OriginTLSKeyExchangeGroup-ը ծածկում է Cloudflare-ից օրիգինալ սերվեր կապը։ Եթե օրիգինալ սերվերը հին է և չի աջակցում հետքվանտային կրիպտոգրաֆիային, բավական է այն տեղադրել Cloudflare Tunnel-ի հետևում. տրաֆիկը թունելով փոխանցվում է TLS 1.3-ով և X25519MLKEM768-ով՝ առանց սերվերի թարմացման։
Ընկերությունը աշխատում է նաև հետքվանտային նույնականացման վրա. օրիգինալ սերվերներն արդեն կարող են միանալ ML-DSA-44 սերտիֆիկատներով, իսկ Cloudflare-ը ներկայացրել է Merkle Tree Certificates-ին աջակցող սերտիֆիկատների կենտրոն։ Ներկայումս գաղտնագրումն ավելի տարածված է, քան նույնականացումը։ Եթե դոմենի տրաֆիկում X25519MLKEM768 չի երևում, պատճառը, հավանաբար, անջատված TLS 1.3-ն է. առանձին հետքվանտային պարամետր չկա, և Cloudflare-ը ինքնաշխատորեն համաձայնեցնում է հիբրիդային ալգորիթմը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։