Սխալի մասին լուրը բավական է խոցելիություն գտնելու համար, գրում է մշակողը
OCaml մշակող Անիլ Մադհավապեդին նկարագրել է, թե ինչպես իր սերվերը սկսեցին սկանավորել cohttp-ի ուղու շրջանցման խոցելիության համար ուղղումից րոպեներ անց, և ինչու էմբարգոն այլևս ժամանակ չի խնայում։
Ուղղում, որը սկսեցին սկանավորել րոպեների ընթացքում
OCaml էկոհամակարգի մշակող և Քեմբրիջի հետազոտող Անիլ Մադհավապեդին օգոստոսի 22-ին հրապարակել է գրառում այն մասին, թե ինչպես է փոխվում բաց կոդով ծրագրերի անվտանգության սովորական ընթացակարգը։ Նա թողարկել է cohttp 6.3.0-ի անվտանգության թարմացում, որը շտկում է ուղու շրջանցման խոցելիությունը։ Հաղորդումը մասնավոր կերպով ստացվել էր Jane Street-ի Slack ալիքով և, ըստ հեղինակի, գտնվել էր Claude Fable-ի օգնությամբ։
Սովորաբար սխալը շտկվում է մասնավոր, օգտատերերը տեղեկացվում են, և միայն դրանից հետո է հրապարակվում ծանուցումը։ Այս անգամ նա ուղիղ սերվերի գրանցամատյաններում տեսավ խոցելիության ճշգրիտ օրինակով հարցումներ՝ ուղղման PR-ը բացելուց րոպեներ անց։ Նա նաև իր ագենտին ուղղեց վնասված կոդին և մեկ րոպեից պակաս ժամանակում ստեղծեց խոցելիության օգտագործման ծրագիր տեղական սերվերի համար՝ նշելով, որ տասը րոպեն ավտոմատ հարձակման սկզբի համար բավական երկար պատուհան է։
Էմբարգոն այլևս ժամանակ չի խնայում
Գրառման երկրորդ մասը էմբարգոյի արդյունավետությանը է վերաբերում։ Ավանդական ընթացակարգը հենվում է մանրամասների գաղտնի պահման վրա, սակայն, ըստ հեղինակի, այսօր ագենտային համակարգին բավական է միայն փնտրման ընդհանուր ուղղություն։ Fang-ի և համահեղինակների 2024 թվականի ուսումնասիրության մեջ GPT-4-ի վրա հիմնված ագենտը օգտագործեց 15 խոցելիություններով հավաքածուի 87%-ը, երբ տրված էր CVE-ի նկարագրությունը, և միայն 7%-ը՝ առանց դրա։
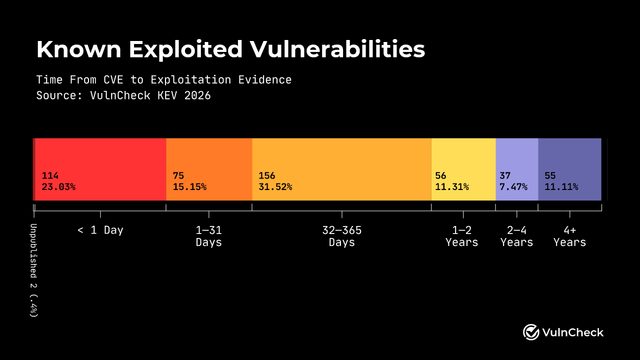
Խոցելիության օգտագործման միջին ժամանակն այժմ բացասական է՝ մոտ մինուս յոթ օր, այսինքն՝ օգտագործումը առաջ է անցնում շտկումից։ 2018-2019 թվականներին այդ ցուցանիշը մոտ 63 օր էր, իսկ զրոն հատվեց 2024-ին։ Երկու օրինակ՝ marimo-ի CVE-2026-39987-ի դեմ օգտագործման առաջին փորձը գրանցվեց ծանուցումից 9 ժամ անց, չնայած հրապարակային PoC չկար, իսկ Langflow-ի CVE-2026-33017-ը՝ 20 ժամից։
Գրառման մեջ նշվում է նաև 2026 թվականի մայիսի մի հոդված, որը ներմուծել է bugonomics տերմինը. ըստ հեղինակների՝ խցանումը տեղափոխվել է պաշտպանողների՝ ուղղումներ կատարելու թողունակությանը, քանի որ մշակողների տրիաժի ու թողարկումների տեմպը չի աճել, մինչ լեզվական մոդելները խոցելիություններ են գեներացնում։ Հեղինակը նշում է, որ Project Glasswing-ի շրջանակում առաջատար մոդելների հասանելիությունը ընդլայնվել է 15 երկրի 150 կազմակերպության համար, իսկ փոքր մշակողները դեռ չունեն այն։
Ինչ կարող են անել մշակողները
Քննարկվում է երեք ուղղություն։ Առաջինը՝ ուղղումները պատրաստել փակ միջավայրում. GitHub-ի ժամանակավոր մասնավոր fork-երը դա անում են միայն մասամբ, քանի որ CI-ն չի կարող դրանց հասանելիություն ստանալ, և միավորել կարելի է միայն մեկ pull request։ Երկրորդը՝ հրաժարվել էմբարգոյից հօգուտ շարունակական թարմացումների, ինչպես Chrome-ը՝ շաբաթական անվտանգության թարմացումներով. Linux-ի միջուկը հետաձգում է ուղղումները առավելագույնը յոթ օր։ Երրորդը՝ պաշտպանություն արձանագրության մակարդակում. ուղու տոկոսային կոդավորված բաժանիչների նորմալացումը կարելի է ներդնել հաղորդումը ստանալուն պես, մինչ ամբողջական ուղղումը անցնում է ստուգում ու փաթեթավորում։
Ըստ հեղինակի՝ բաց կոդով էկոհամակարգը առևտրային CDN-ից դուրս նման կանոնների տարածման մեխանիզմ չունի։ 2021 թվականին Cloudflare-ը կառավարվող կանոններ տեղադրեց Log4shell-ը փակելու համար, սակայն լայն էկոհամակարգի համար նմանատիպ, արագ տարածվող պաշտպանություն չկա։ Գրառումը ավարտվում է շնորհակալությամբ խոցելիությունը հայտնաբերած Sapphire Livingstone-ին և ուղղումը վերանայողներին։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։