CERT Polska-ն բացահայտել է Meta-ի գովազդով տարածվող Android խարդախությունը
CERT Polska-ն փաստագրել է Android-ի վճարային խարդախության գործողություն, որում 1 235 գովազդ Meta-ի հարթակներում օգտվողներին ուղղորդում էր Google Play-ի վնասակար հավելվածներին, իսկ թաքնված ծածկագիրը միացնում էր վճարովի SMS-ներ և բաժանորդագրություններ։
Լեհաստանի համակարգչային արտակարգ իրավիճակների արձագանքման թիմը՝ CERT Polska-ն, հրապարակել է Android-ի վճարային խարդախության գործողության վերլուծությունը, որում Meta-ի հարթակներում զետեղված վճարովի գովազդը լեհ օգտվողներին ուղղորդում էր Google Play-ում տարածվող վնասակար հավելվածներին։ Թիմը պահպանել է 1 235 գովազդ. դրանցից 852-ը, հրապարակված 60 պրոֆիլի անուններով, գովազդում էին 17 հավելված Google Play-ից, որոնք կոդով կամ ենթակառուցվածքով կապված էին գործողությանը։
Երկու գովազդից՝ լայն արշավ
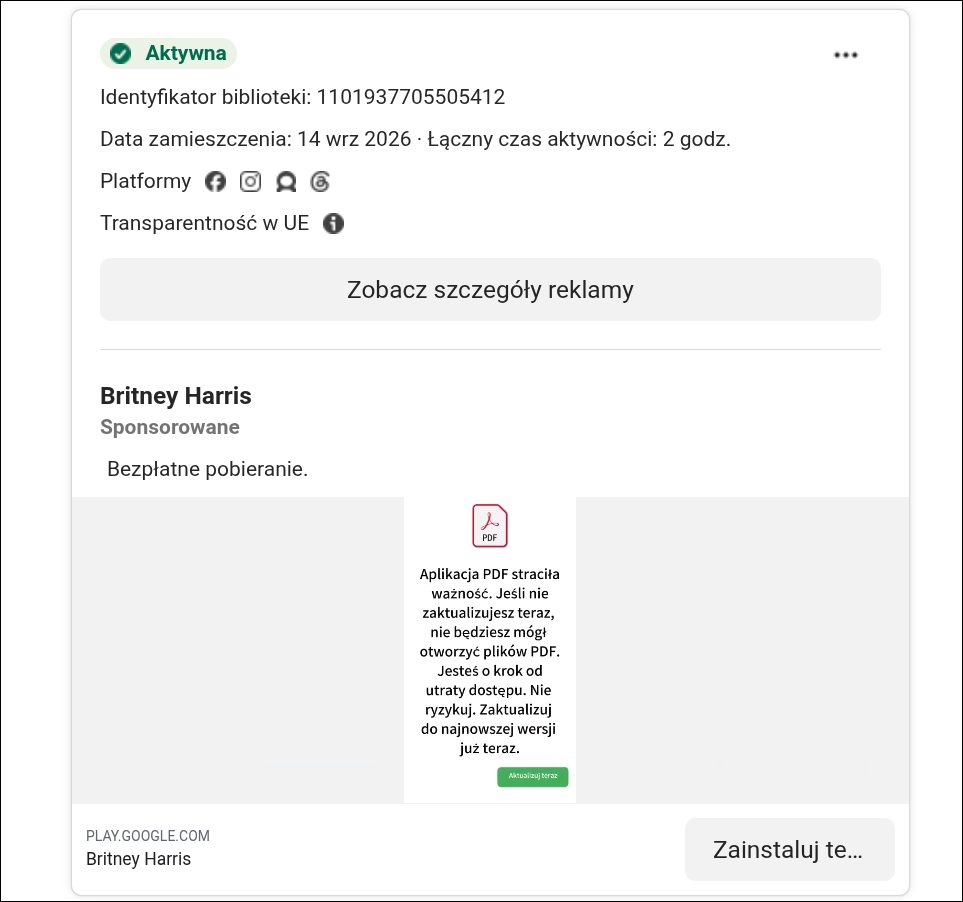
Հետաքննությունը սկսվել է սեպտեմբերի 14-ին Facebook-ի երկու գովազդով, որոնք կեղծորեն զգուշացնում էին, թե PDF հավելվածի ժամկետը լրացել է։ Սեղմելիս բացվում էր Messenger Pro-ի էջը Google Play-ում՝ SMS հավելված, որը կապ չունի PDF-ի հետ։ Ըստ CERT Polska-ի՝ այն իսկապես աշխատում էր որպես մեսենջեր և կարող էր օրինականորեն խնդրել դառնալ SMS-ի լռելյայն մշակիչը, սակայն հետին պլանում վերականգնում էր գաղտնագրված մոդուլ, ստուգում SIM քարտի երկրի կոդը (Լեհաստանի համար՝ MCC 260) և ներբեռնում վերջնական խարդախային մոդուլը։ Հայտնաբերված 17 հավելվածից 6-ում հաստատվեցին խարդախային բաղադրիչներ, իսկ 11-ում՝ վնասակար ներբեռնիչներ։
Ինչպես էր աշխատում վճարումների թակարդը
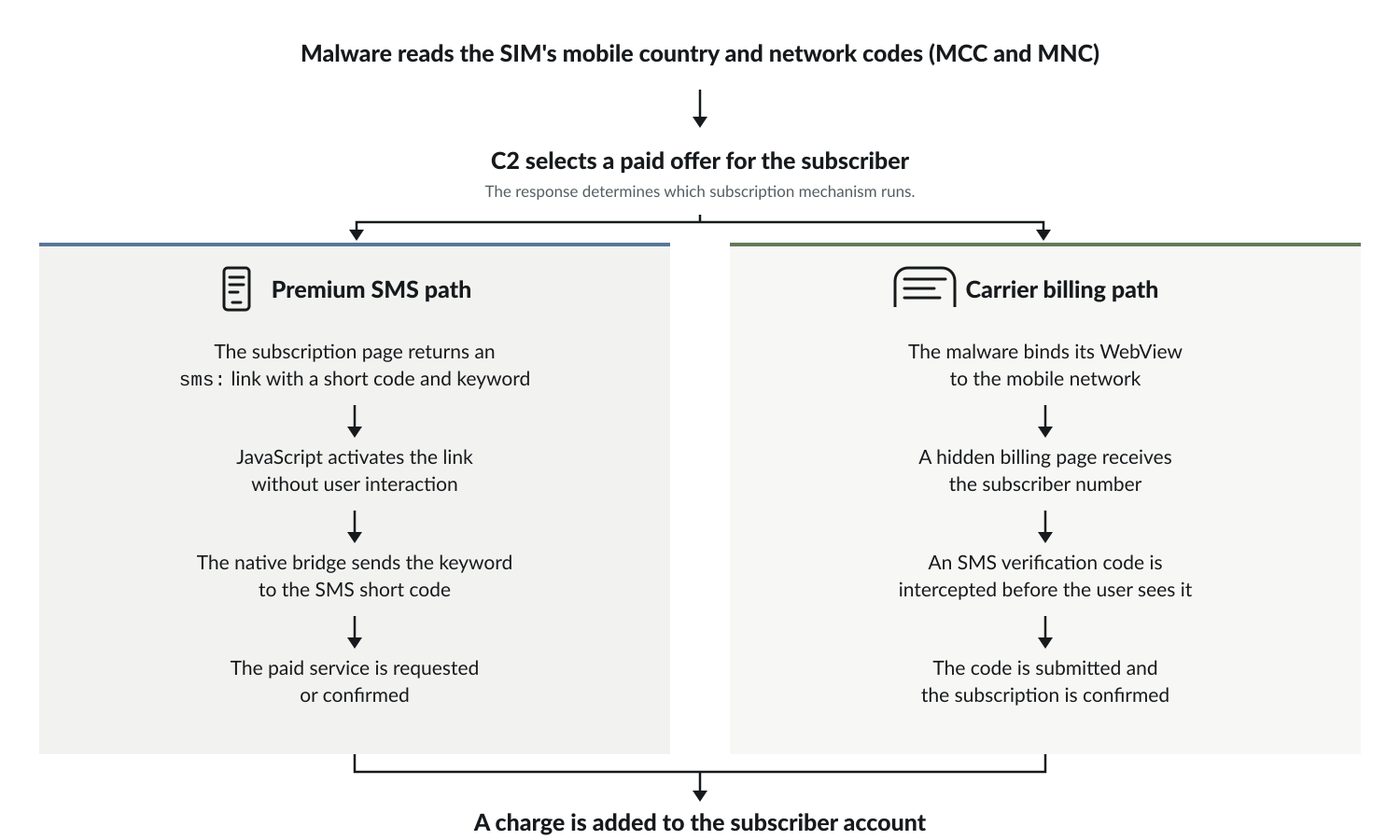
Նման խարդախության նպատակը բաժանորդին առանց համաձայնության վճարովի ծառայությանը միացնելն է։ CERT Polska-ն արձանագրել է երկու ուղի։ Առաջինում վնասակար կոդը գեներացված բառերը ուղարկում էր պրեմիում SMS-ի կարճ համարներին. մեկ հաղորդագրությունն արժեր 30,75 զլոտի (8 դոլար)։ Երեք համարները՝ 92505, 92512 և 92513, UKE-ի հանրային ռեեստրում գրանցված ակտիվ պրեմիում ծառայություններ էին և գործում էին բոլոր չորս խոշոր օպերատորների հետ՝ Orange, T-Mobile, Play և Polkomtel։ Երկրորդ ուղին ինքնուրույն կատարում էր դիտարկիչով վճարումը, գրավում հաստատման SMS-ը և հասնում Teleaudio-ի առաջարկին՝ 17 զլոտի (4,4 դոլար) յոթ օրը մեկ։
CERT Polska-ի անվտանգության ավագ ինժեներ Կացպեր Ռատայչակի խոսքով՝ գործողությունը հենվում էր միանգամից երկու հարթակի վրա. «ծանոթ լրահոսում տեղադրված գովազդը կրում է հարթակի հեղինակությունը, ուստի PDF-ի կեղծ զգուշացումները սովորական գովազդ էին թվում»։ Տուժածների թիվը և վնասը CERT Polska-ն չի բացահայտել։
Հեռացումը և մնացած ռիսկը
CERT Polska-ն Messenger Pro-ի մասին Google-ին տեղեկացրել է սեպտեմբերի 15-ին։ Google-ը հեռացրել է այդ հավելվածն ու հետագայում հայտնաբերված մյուսները, իսկ Meta-ն՝ հետազոտողների հաղորդած գովազդները։ Այդ քայլերը դադարեցրին նոր տեղադրումները, սակայն չազդեցին արդեն տեղադրված պատճենների վրա. ըստ CERT-ի՝ կառավարման ենթակառուցվածքը վերլուծության ընթացքում շարունակում էր աշխատել և առաջադրանքներ ուղարկել նոր սարքերին։ Հեռացումից հետո նոր փաթեթներ էլ հայտնվեցին, ուստի այս հավելվածները պետք է հանել սարքից։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։