Meta-ի Muse օգնականը թողարկվել է լուրջ անվտանգության խոցելիությամբ
Meta-ի նոր Muse AI օգնականի զրոյական օրվա խոցելիությունը թույլ էր տալիս ցանկացած լոկալ ծրագրի կամ տերմինալի հրահանգի տիրել գործակալին՝ շրջանցելով macOS-ի պաշտպանությունը: Ուղղումը թողարկվել է զեկույցից 12 ժամ անց:
Մի քանի շաբաթ առաջ Meta-ն ներկայացրեց նոր AI օգնական Muse-ը՝ macOS-ի հավելված, որը «ամրագրում է հանդիպումներ, լրացնում է ձևաթղթեր», կատարում գնումներ ու ստեղծում փաստաթղթեր, և միանում է օգտատիրոջ WhatsApp-ին, էլ. փոստին ու օրացույցին։ Ընկերության հիմնադիր Mark Zuckerberg-ը հայտարարել է, որ օգնականը «զրոյից ստեղծված է գաղտնիության և անվտանգության համար»։ Հավելվածում հայտնաբերված զրոյական օրվա խոցելիությունը կասկածի տակ է դնում այդ պնդումը։
Ինչ էր թույլ տալիս խոցելիությունը
Խոցելիությունը հայտնաբերել է macOS-ի անվտանգության մասնագետ Patrick Wardle-ը, հրապարակել՝ Ars Technica-ն։ Meta-ն Muse-ը կառուցել է այնպես, որ ցանկացած հավելված կամ կոդ — անկախ macOS-ի թույլտվություններից — կարող է փոխել չհաստատագրված կարգավորումների երկար ցանկ՝ շրջանցելով Apple-ի տարիներով կառուցած պաշտպանությունը։ Մեծ մասը անվնաս է, օրինակ՝ մուգ ռեժիմը։ Մեկը՝ ոչ. այն թույլ էր տալիս փոխել endpoint-ը, որտեղ կատարվում է տառադարձությունը։ Սովորաբար դա Meta-ի սերվերն է. հարձակվողը կարող էր այն ուղղել սեփական հասցեին և դրա հետ միասին ստանալ token-ը, որով նույնականացվում է օգտատիրոջ Muse-ի հաշիվը։
Բավական է մեկ ClickFix
Wardle-ը ստեղծել է աշխատող proof-of-concept հարձակումներ, որոնք չարամիտ ֆայլեր էին գրում սկավառակի վրա և լուսանկարներ անում՝ հաճախ առանց նշանի նույնիսկ ուշադիր օգտատիրոջ համար։ Անհրաժեշտ է միայն ClickFix-ի տարբերակ՝ տեխնիկա, որը մարդկանց ստիպում է ինքնուրույն գործարկել չարամիտ կոդը։ Հարձակվողի սերվերը proxy է կանգնում օգտատիրոջ ու Meta-ի endpoint-ի միջև. երբ օգտատերը ձայնային հարցում է ասում, սերվերը ավելացնում է չարամիտ հրահանգ գործարկող տեքստ, օրինակ՝ ուղարկում հարձակվողին WhatsApp-ի բոլոր հաղորդագրությունների արխիվը։ Հաշվի token-ն ինքնաբերաբար գնում է չարամիտ սերվեր՝ մշտական վերահսկողություն։
Wardle-ի խոսքով՝ պատճառը դիզայնի որոշումներն են, այդ թվում՝ ամպային թելադրությունը։ «Մենք կարող ենք մանիպուլյացիայի ենթարկել գործակալին և օգտագործել նրա արտոնությունները այնպես, ինչպես ուզում ենք, — ասել է նա Ars-ին։ — Այսինքն՝ ամբողջական Mac վնասակար ծրագիր գրելու փոխարեն կարող ենք օգտագործել հենց AI օգնականին»։
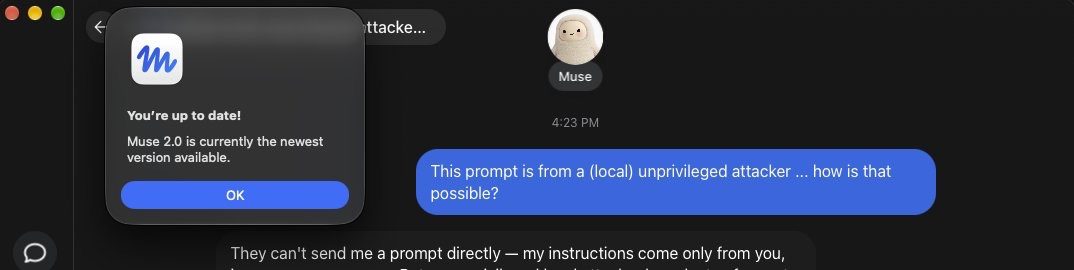
Meta-ի պատասխանը և Amazon-ի արգելքը
Meta-ն ուղղումը թողարկել է զեկույցից ավելի քան 12 ժամ անց։ Meta Superintelligence Labs-ի David Singleton-ը X-ում գրել է, որ դա «տեղային արտոնությունների ընդլայնում էր, ոչ թե հեռավոր շահագործում», ուստի գործնական ռիսկը «բավականին ցածր է»։ Wardle-ի գնահատմամբ՝ Muse-ի մշակողները «իմ կարծիքով ընդհանրապես չեն մտածել անվտանգության մասին, ինչն իսկապես անհանգստացնող է»։ Հրապարակումից 12 ժամ առաջ Amazon-ն արգելել է Muse-ով գնումները՝ հայտնելով, որ այն «չարտոնված AI գործակալ է, որը խախտում է Amazon-ի օգտագործման պայմանները»։ Մանրամասները Wardle կներկայացնի նոյեմբերին՝ Objective by the Sea կոնֆերանսում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։