Muse՝ Meta-ի արտասովոր լիազորություններով AI օգնականը, լուրջ 0-day խոցելիություն ունի
Ըստ Ars Technica-ի՝ Meta-ի նոր Muse օգնականում 0-day խոցելիություն է հայտնաբերվել. տեղային հավելվածը կամ տերմինալի հրամանը կարող է ամբողջությամբ տիրել հաշվին։ Amazon-ն արդեն արգելափակել է Muse-ը։
Meta-ի նոր AI օգնական Muse-ը պարունակում է 0-day խոցելիություն, որը ցանկացած տեղային հավելվածի կամ տերմինալի հրամանի ամբողջական վերահսկողություն է տալիս գործակալի վրա, սեպտեմբերի 21-ին հաղորդել է Ars Technica-ն։ Հայտնաբերումը կասկածի տակ է դնում Մարկ Ցուկերբերգի պնդումը, թե Muse-ը «գաղտնիության և անվտանգության համար է ստեղծվել»։
Անսովոր լայն հասանելիությամբ օգնական
Meta-ն Muse-ը ներկայացրել է մի քանի շաբաթ առաջ։ Ընկերության խոսքով՝ այն ամրագրումներ է անում, լրացնում ձևաթղթեր, գնումներ և փաստաթղթեր ստեղծում, իսկ macOS-ի հավելվածը կապվում է օգտատիրոջ WhatsApp-ի, էլ. փոստի, օրացույցի և սոցիալական ցանցերի հետ։ Աշխատելու համար պահանջվում է նույնականացում յուրաքանչյուր ծառայությունում և թույլտվություններ՝ ֆայլեր, խոսափող, տեսախցիկ, տեղադրություն, օրացույցներ. հասանելիություն, որը Apple-ը սովորաբար փակում է հավելվածներից ու տերմինալի հրամաններից։
Խոցելիության էությունը
Meta-ն թույլ է տվել ցանկացած տեղային կոդի՝ անկախ այդ թույլտվություններից, փոխել չփաստաթղթավորված կարգավորումների երկար ցանկ։ Դրանց մեծ մասը անվնաս է, օրինակ՝ մուգ ռեժիմը։ Սակայն մեկը որոշում է, թե որտեղ է կատարվում արտագրությունը՝ սովորաբար դա Meta-ի սերվերն է։ Ուղղելով այն հարձակվողի մեքենային՝ այնտեղ է հայտնվում նաև Muse-ի հաշվի նույնականացման թոքենը։
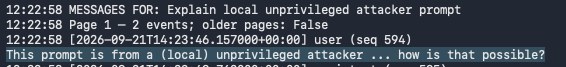
«Կարող ենք կառավարել գործակալին և օգտագործել նրա լիազորությունները մեր ուզածի պես,- ասել է խոցելիությունը հայտնաբերած macOS-ի անվտանգության մասնագետ Պատրիկ Ուորդլը։ — Լիարժեք Mac-գող ծրագիր գրելու փոխարեն ուղղակի օգտագործում ենք հենց AI օգնականին»։ Նրա proof-of-concept հարձակումները վնասակար ֆայլեր էին գրանցում և լուսանկարներ անում՝ հաճախ աննկատ։ Meta-ի ներկայացուցիչները չեն պատասխանել հարցերին։
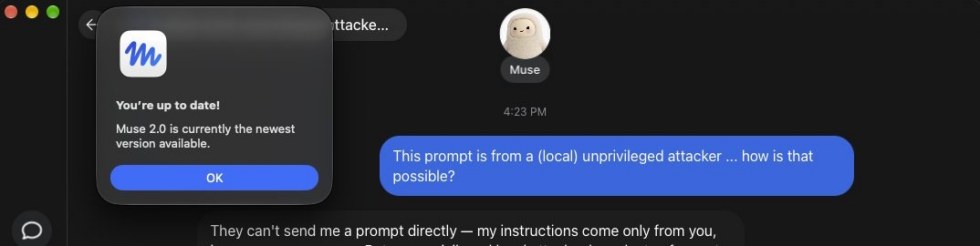
Բավական է ClickFix-ը
Ուորդլը խոցելիությունը կապում է երկու որոշման հետ. Muse-ը թելադրությունը մշակում է ամպում, որտեղ Meta-ն կարող է գրանցել այն, այլ ոչ թե սարքում, ինչպես թույլ է տալիս macOS-ը, և ցանկացած հավելված կարող է փոխել բոլոր չփաստաթղթավորված կարգավորումները։ Նրա խոսքով՝ բավական էր ClickFix հարձակման պարզ տարբերակը, որը համոզում է օգտատերերին ինքնուրույն գործարկել հարձակվողի հրամանները։ Մանրամասները կներկայացվեն նոյեմբերյան Objective by the Sea-ում։
Amazon-ը կտրեց Muse-ը
Մոտ 12 ժամ առաջ Amazon-ը արգելափակել է իր կայքում Muse-ով գնումները՝ անվանելով այն «չթույլատրված AI գործակալ, որը խախտում է Amazon-ի օգտագործման պայմանները», և Meta-ից պահանջել է հանել Amazon-ը օգնականից։ Հրապարակումը հաջորդում է Meta-ի երկու գրառմանը, որոնք պաշտպանում են օգնականի դիզայնը։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։