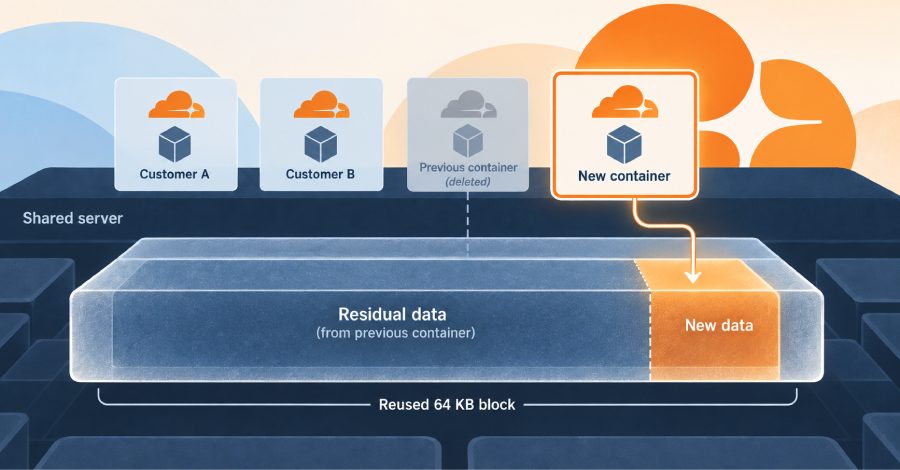
Cloudflare усунула ваду, що дозволяла контейнеру читати залишкові дані іншого клієнта
Вада в Cloudflare Containers дозволяла платному клієнту читати дані, які контейнери інших клієнтів залишили на диску того самого сервера. Cloudflare виправила її у два етапи й каже, що користувачам нічого робити не потрібно.
Cloudflare усунула ваду в Cloudflare Containers, через яку платний клієнт міг читати дані, що їх контейнери інших клієнтів залишили на спільних серверах. Компанія розкрила її через п'ять днів після завершення чистки всієї інфраструктури 19 вересня.
Про ваду 4 вересня повідомив Орен Йомтов з компанії Accomplish через програму винагород за помилки Cloudflare. Containers виконує код клієнтів на серверах, спільних для багатьох акаунтів. Постраждав і Cloudflare Sandboxes, побудований на Containers і продаваний як безпечне середовище для запуску недовіреного коду, зокрема коду, написаного AI-агентами.
Як працювала вада
Кожен контейнер отримує диск для запису, створений за допомогою технології Linux thin provisioning, яка виділяє місце блоками по 64 кілобайти. Коли контейнер видаляли, його блоки поверталися до спільного пулу, і перед передачею наступному контейнеру їх не очищали.
Дослідники записали по 4 кілобайти в кожен 64-кілобайтовий регіон вільного простору файлової системи контейнера, а потім прочитали диск на рівні необробленого пристрою. Ті 60 кілобайтів, яких вони не записували, досі містили байти попереднього контейнера.
У виробничих тестах залишкові дані знайшлися у 18 з 24 розміщень і на 20 з 22 серверів на чотирьох континентах. За словами Cloudflare, у блоках були структури каталогів, сторінки баз даних і завершені бази SQLite; дослідники також знайшли профілі Chromium і файли з обліковими даними. Їхні скрипти друкували лише підрахунки й перевірки формату, а не вміст файлів.
Виправлення у два етапи
Cloudflare прибрала небезпечний параметр зі сховищних пулів по всій інфраструктурі й повернула усталене очищення нових блоків. 14 вересня дослідники підтвердили, що їхній доказ концепції більше не працює, і того ж дня компанія виплатила винагороду.
Очищення нових блоків не прибирало дані з блоків, уже замапованих у диски працюючих контейнерів або в кеш підготовлених знімків на кожному сервері. Тому Cloudflare відкинула всі диски контейнерів і ці знімки: розподілила роботу на тихі години та очистила кеш образів на кожному хості. Чистка завершилася 19 вересня.
Що це означає
Cloudflare створила сигнатури виявлення на основі доказу концепції та власного відтворення й застосувала їх до збережених записів активності дисків. Збіглася лише авторизована перевірка дослідників і власних інженерів, і компанія каже, що не бачила ознак використання цього методу будь-ким іншим. Скільки часу небезпечний параметр був увімкнений, компанія не повідомила.
Атакувальник не міг обрати, чиї дані отримає, і вада не дозволяла змінювати активні дані іншого клієнта чи зупиняти робоче навантаження. Accomplish називає знахідку шостим опублікованим втечею з пісочниці з липня. Дослідники кажуть, що та сама схема дисків торкнулася і продукту Cloudflare Browser Run, якого в дописі компанії немає.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.