Системи сповіщень про файли розкривають поведінку користувачів у Linux, Android, Windows і macOS
Дослідники з Грацького технічного університету показали, що підсистеми сповіщень про файли в Linux, Android, Windows і macOS працюють як побічний канал: маючи лише право читання, програма відновлює поведінку користувача.
Дослідники з Грацького технічного університету в Австрії показали, що підсистеми сповіщень про файли в Linux, Android, Windows і macOS працюють як побічний канал: маючи лише право читання, програма може відновити поведінку іншого користувача. Статтю прийнято на ACM CCS 2026.
Сповіщення як побічний канал
Ці підсистеми повідомляють програмам, коли файл відкрито, закрито, змінено або видалено: inotify у Linux, FileObserver в Android, ReadDirectoryChangesW у Windows, File System Events у macOS. Вміст файлів лишається невідомим, але потоку подій достатньо, щоб визначати поведінку користувача, застосунків і системи, а часом і дізнаватися про приховані файли.
Що саме витікає
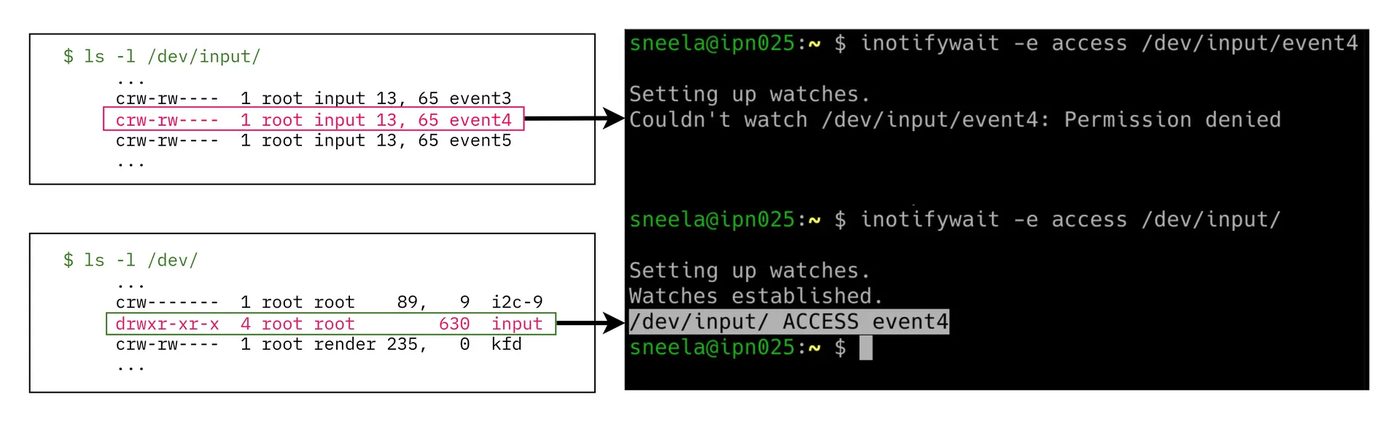
У Linux стеження за файлом без права читання дає помилку, натомість стеження за доступним для читання батьківським каталогом повідомляє про всі події з файлами всередині. Найгірший випадок, це /dev/input: конкретна клавіша не розкривається, лише сам факт натискання, а за двадцять років досліджень таймінгових атак це дає чимало інформації.
У KDE Plasma на Wayland процес того самого користувача стежить за /usr/bin/pkexec, щоб виявити запит polkit, і малює фальшиве вікно пароля поверх справжнього діалогу. За словами KDE, захист від перехоплення фокуса не є механізмом безпеки.
В Android FileObserver обходить шар FUSE, який ізолює сховище застосунків, тож застосунок без дозволів може стежити за приватною текою WhatsApp і отримує події разом з іменами файлів. Вхідне медіа з'являється як подія MOVED_TO приблизно за 100 мс після розшифрування і розкриває тип та час.
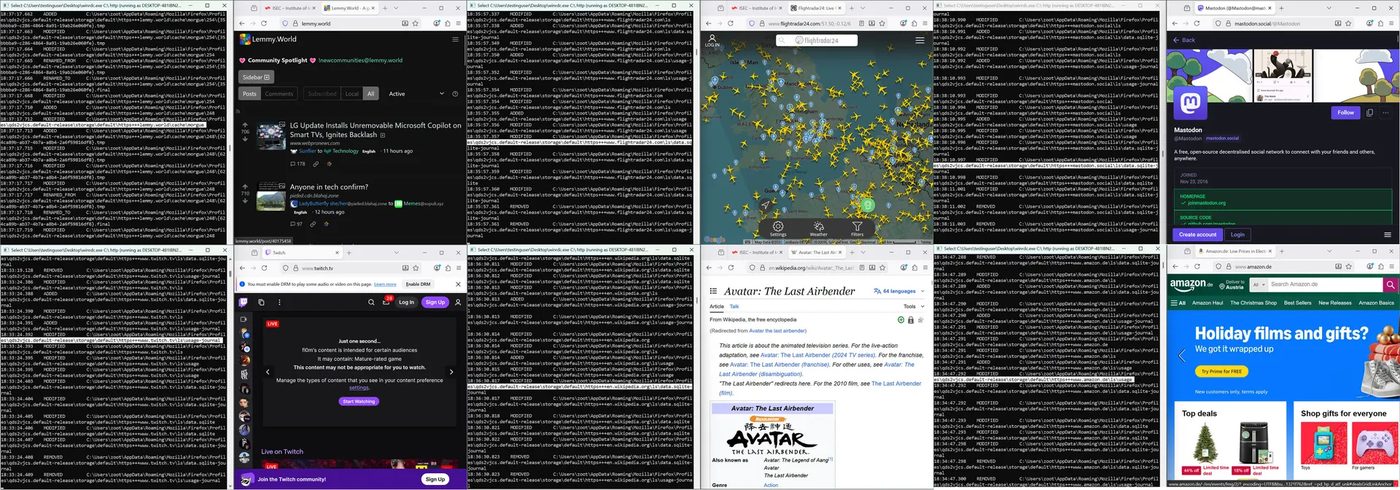
У Windows стеження за кореневим каталогом C:\ обходить перевірки прав і повідомляє повний шлях кожного файлу, до якого торкнулися будь-де в системі. Microsoft назвала це недокументованою функцією. У Firefox дослідники відстежували 1000 найпопулярніших сайтів з оцінкою F1 97,8%, а macOS розкриває найменше.
Виправлення та статус
Проблема в Linux отримала номер CVE-2025-68788 і в грудні 2025 року була частково виправлена: патч припиняє генерацію подій access і modify для спеціальних файлів. Політика реєстру Microsoft EnforceDirectoryChangeNotificationPermissionCheck пом'якшує поведінку Windows, але типово вимкнена, тож атаки працюють на стандартній системі. Для Android і macOS виправлень немає. Атаки потребують локального зловмисника в контексті іншого користувача; автори не знають випадків реального використання, а код доказу концепції є на GitHub.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.