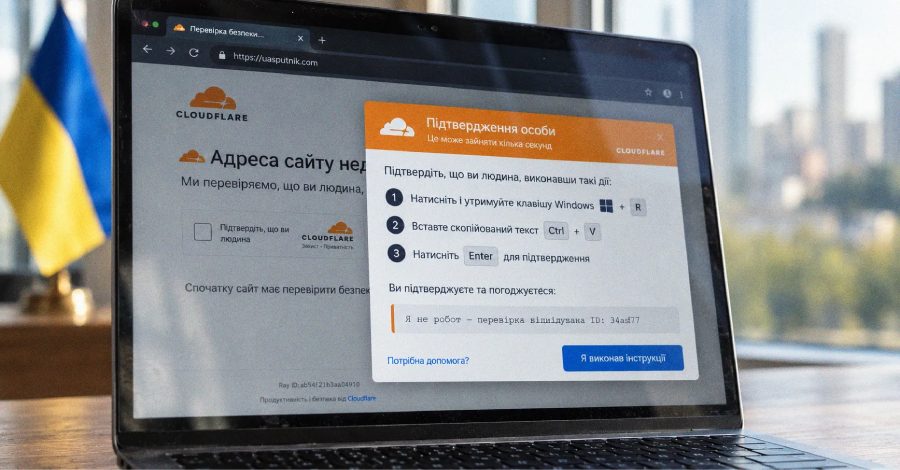
Зламані українські сайти поширюють фальшиві сторінки Cloudflare із новим шкідником Psychedelic
За даними Arctic Wolf Labs, активна кампанія ClickFix використовує зламані українські бізнес-сайти, щоб показувати підроблені сторінки перевірки Cloudflare і заражати відвідувачів новим викрадачем даних Psychedelic.
Активна кампанія ClickFix зламує легітимні сайти українських компаній, щоб показувати підроблені сторінки перевірки Cloudflare і змушувати відвідувачів завантажувати новий викрадач інформації Psychedelic. Деталі наведено у звіті Arctic Wolf Labs, який компанія передала The Hacker News.
Як працює приманка
Коли відвідувач взаємодіє з ін'єктованою сторінкою, приманка копіює в буфер обміну команду Windows Installer і пропонує вставити її у вікно Windows Run. Далі команда "msiexec.exe" завантажує MSI-інсталятор, який доставляє шкідливе програмне забезпечення. Проаналізований зразок "elita.msi" розміщено на домені "uasputnik.com", зареєстрованому 9 вересня 2026 року.
Сторінка імітує екран перевірки Cloudflare з інструкціями українською мовою. Копіювання в буфер відбувається ще до появи інструкції для Run: після трисекундного індикатора з'являється діалог, а кнопка "Done" залишається недоступною ще близько 35 секунд. За словами Arctic Wolf, ця затримка лише регулює темп проходження інтерфейсу.
Що збирає Psychedelic
Інсталятор завантажує наступний етап, "psychedeliclove.exe", з адреси 107.175.82.242:9000. 64-бітний файл викрадає паролі з браузерів на базі Chromium, зокрема Google Chrome, Microsoft Edge, Brave, Opera і Yandex, збирає токени облікових записів і шукає криптогаманці, як-от MetaMask, Trust Wallet, OKX Wallet, Exodus і Electrum.
Він також збирає інформацію про хост, закріплюється через планувальник завдань, розпаковує архів розширення в профілі браузерів і встановлює міст native messaging. Через endpoint "/api/v1/agent/tasks?hwid=%s" він отримує нові завдання та може запускати навантаження EXE, COM, BAT, CMD, MSI і PowerShell.
Цілі та оператори
Серед скомпрометованих сайтів є клініка лікування волосся, виробник масштабних моделей, книготорговець і видавець, психологічна установа, магазин інструментів і автодилер. Кожен містив ін'єктований iframe, який завантажував підконтрольний зловмисникам JavaScript з "fsputnik.com/tds/tracker.js". Arctic Wolf також виявила відкриту панель керування приманками РУБЛЁВКА TDS на домені uasputnik.com, окрему від C2 імпланта за адресою 193.178.159.128:8080.
Панель перевіряє записи відвідувачів кожні дві секунди; на момент аналізу вона зафіксувала 557 переглядів, 426 кліків і 79 завершених подій у 32 країнах. На Україну припало 446 переглядів, 351 клік і 71 завершена подія. Російськомовний брендинг вказує на ймовірних російських операторів, а українські інструкції на те, що кампанія була націлена на українських користувачів.
RemotePanel і BoundSiphon
Окремо Blackpoint Cyber описала два недокументовані компоненти .NET, які доставляються через ланцюжок ClickFix: RemotePanel, платформу постійного віддаленого доступу, що маскується під службу Windows Time, і BoundSiphon, викрадач, що працює з пам'яті та полює на Chromium, Firefox і дані менеджерів паролів. RemotePanel визначає свій C2 через контракт BNB Smart Chain, тож оператори можуть змінювати інфраструктуру без оновлення шкідливої програми. За даними Blackpoint, кампанію не пов'язують із відомим угрупованням, хоча артефакти вказують на російськомовне середовище розробки.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.