Cloudflare представила нові інструменти видимості постквантового шифрування
Cloudflare додала видимість постквантового шифрування до панелі HTTP Traffic Analytics, Logpush і Log Explorer: тепер можна на рівні домену побачити, яка частина трафіку шифрується алгоритмом TLS 1.3 X25519MLKEM768.
Cloudflare представила 29 вересня нові інструменти видимості постквантової криптографії. Користувачі вже можуть бачити поширення постквантового TLS 1.3 шифрування для живого трафіку в Logpush, у Log Explorer і на панелі HTTP Traffic Analytics.
Платформа для кожного вхідного запиту показує узгоджений алгоритм обміну ключами. На рівні домену це нова можливість: досі Cloudflare показувала лише версію TLS, а не криптографічні алгоритми, використані з нею, тому відповіді на питання, яка частина трафіку захищена постквантовим шифруванням, за доменом не існувало.
Чому це потрібно вже зараз
Cloudflare планує повну постквантову безпеку до 2029 року, а частина її користувачів наближається до строків квантової готовності до 2030 року. За даними Radar, приблизно 70% трафіку з браузерів уже захищено гібридним алгоритмом ML-KEM, тоді як лише приблизно 15% оригінальних серверів, підключених до Cloudflare, використовують його.
Постквантове шифрування необхідне для запобігання так званій атаці harvest-now-decrypt-later: зловмисник збирає дані сьогодні, щоб пізніше, коли з’явиться потужний квантовий комп’ютер, розшифрувати їх. Згідно з рекомендацією NIST 2024 року, RSA та криптографія на еліптичних кривих мають бути замінені до 2030 року.
Що показує нова картка
У TLS 1.3 єдиний рекомендований алгоритм постквантового шифрування — X25519MLKEM768, і його вибирає більшість браузерів. Гібридний підхід поєднує ECDHE на основі кривої X25519 і постквантовий ML-KEM, тому з’єднання залишається захищеним, поки один із них є надійним.
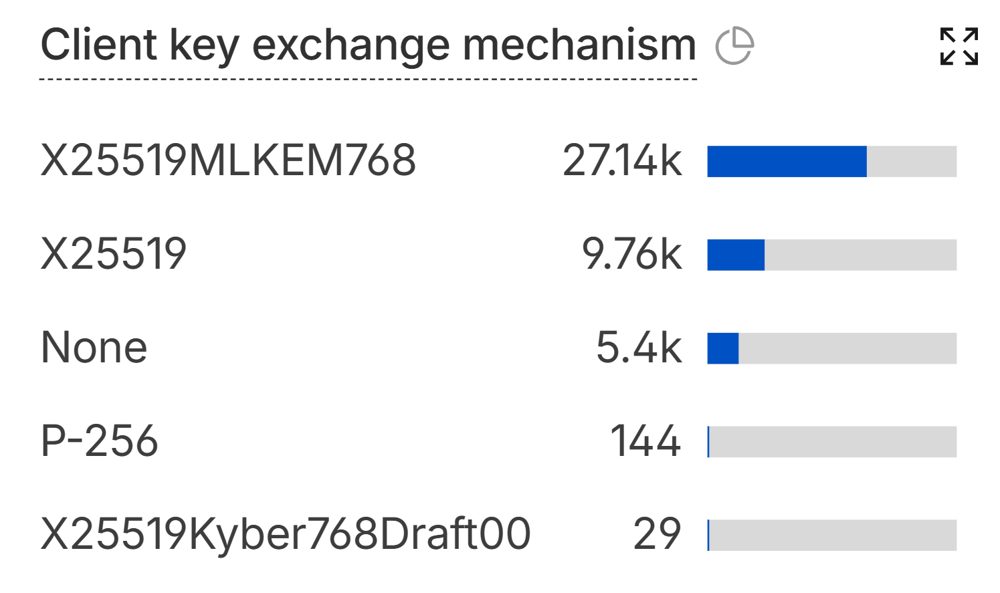
На панелі HTTP Traffic Analytics додано окрему картку TLS Key Exchange, яка розподіляє трафік за групами обміну ключами. На тестовому домені компанії більшість трафіку використовує X25519MLKEM768, частина — класичний ECDHE на кривій X25519 або P-256, а категорія „None“ охоплює узгодження ключів на основі RSA або з’єднання взагалі без TLS.
Логи та оригінальні сервери
У Logpush додано поле ClientTLSKeyExchangeGroup, яке також показує узгоджений алгоритм в окремих записах логів. OriginTLSKeyExchangeGroup охоплює з’єднання від Cloudflare до оригінального сервера. Якщо оригінальний сервер старий і не підтримує постквантову криптографію, достатньо розмістити його за Cloudflare Tunnel: трафік передається тунелем із TLS 1.3 і X25519MLKEM768 без оновлення самого сервера.
Компанія також працює над постквантовою автентифікацією: оригінальні сервери вже можуть підключатися із сертифікатами ML-DSA-44, а Cloudflare представила центр сертифікації з підтримкою Merkle Tree Certificates. Наразі шифрування поширеніше, ніж автентифікація. Якщо в трафіку домену X25519MLKEM768 взагалі не видно, причина, ймовірно, у вимкненому TLS 1.3: окремого постквантового параметра не існує, і Cloudflare автоматично узгоджує гібридний алгоритм.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.