Навіть чуток про баг досить, щоб знайти експлойт, пише розробник OCaml
Розробник OCaml Аніл Мадхавапедді розповів, як його сервер почали сканувати на вразливість cohttp за лічені хвилини після відкриття виправлення, і чому ембарго на вразливості більше не дають часу.
Полагодження, яке почали сканувати за хвилини
Аніл Мадхавапедді, розробник екосистеми OCaml і дослідник Кембриджського університету, 22 серпня опублікував нотатку про те, як змінюється звичний процес безпеки у відкритому коді. Він випустив оновлення безпеки для cohttp 6.3.0, яке виправляє вразливість обходу шляху (path traversal). Звіт надійшов приватно через канал у Slack від Jane Street і, за його словами, сам був знайдений за допомогою Claude Fable.
Зазвичай помилку виправляють приватно, інформують користувачів і аж потім публікують рекомендації. Цього разу він побачив у логах живого сервера запити з точною сигнатурою помилки за лічені хвилини після відкриття pull request. Він також спрямував власного агента на вразливий код і за менш ніж хвилину створив експлойт для локального сервера, зазначивши, що десять хвилин — доволі довге вікно для початку автоматичної атаки.
Ембарго більше не дають часу
Друга частина нотатки — про ефективність ембарго. Традиційний процес тримається на секретності деталей, але, за словами автора, сучасній агентній системі потрібен лише загальний напрямок пошуку. У дослідженні Fang та співавторів 2024 року агент на базі GPT-4 експлуатував 87% із набору з 15 уразливостей, коли отримував опис CVE, і лише 7% — без нього.
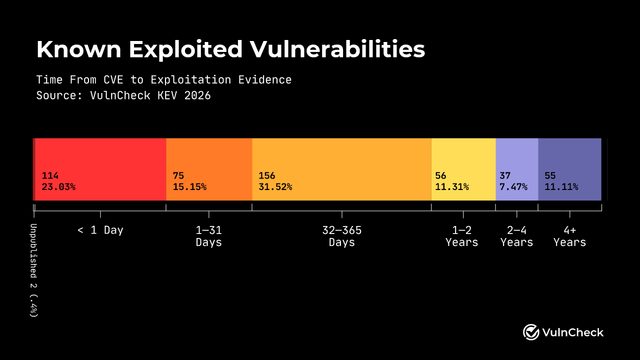
Середній час до експлуатації тепер від'ємний — приблизно мінус сім днів, тобто експлуатація випереджає патч. У 2018-2019 роках цей показник становив близько 63 днів, а нульову позначку перетнув 2024-го. Два приклади: перша спроба експлуатації CVE-2026-39987 у marimo сталася через 9 годин після рекомендації, попри відсутність публічного PoC, а CVE-2026-33017 у Langflow — за 20 годин.
У нотатці згадано травневу статтю 2026 року, яка запровадила термін bugonomics: автори твердять, що вузьким місцем стала пропускна здатність захисників, адже темпи тріажу й випуску в супровідників не зросли, тоді як мовні моделі генерують експлойти. Автор зауважує, що доступ до фронтирних моделей у межах Project Glasswing отримали 150 організацій у 15 країнах, тоді як малі супровідники його досі не мають.
Що можуть зробити супровідники
Розглядаються три напрями. Перший — готувати виправлення в по-справжньому закритому середовищі; тимчасові приватні форки GitHub роблять це лише частково, бо CI не має до них доступу, а злити у форк можна лише один pull request. Другий — відмовитися від ембарго на користь безперервних випусків, як робить Chrome із тижневими оновленнями безпеки; ядро Linux відкладає виправлення щонайбільше на сім днів, у виняткових випадках — на чотирнадцять. Третій — захист на рівні протоколу: нормалізацію відсотково закодованих розділювачів шляху можна впровадити відразу, поки повне виправлення проходить перевірку, тестування й пакування.
Відкритий код, пише автор, не має механізму поширення таких правил поза комерційними CDN. Cloudflare розгорнула керовані правила проти Log4shell ще 2021 року, але порівнянного швидкопоширюваного захисту для ширшої екосистеми немає. Нотатка завершується подякою Сапфір Лівінгстон, яка повідомила про проблему, та рецензентам виправлення: автор наголошує, що це не була одноосібна робота.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.