CERT Polska: реклама на платформах Meta вела поляків у пастку платних підписок
CERT Polska задокументувала шахрайську операцію в Android: 1 235 реклам на платформах Meta направляли польських користувачів на зловмисні застосунки в Google Play, а прихований код активував преміум-SMS і регулярні платежі через оператора.
Група реагування на комп'ютерні інциденти Польщі CERT Polska опублікувала аналіз шахрайської операції в Android: через платну рекламу на платформах Meta польські користувачі потрапляли до зловмисних застосунків у Google Play. Дослідники зберегли 1 235 реклам Meta; 852 з них, опубліковані під 60 назвами профілів, просували 17 застосунків із Google Play, пов'язаних з операцією кодом або інфраструктурою.
Від двох оголошень до кампанії
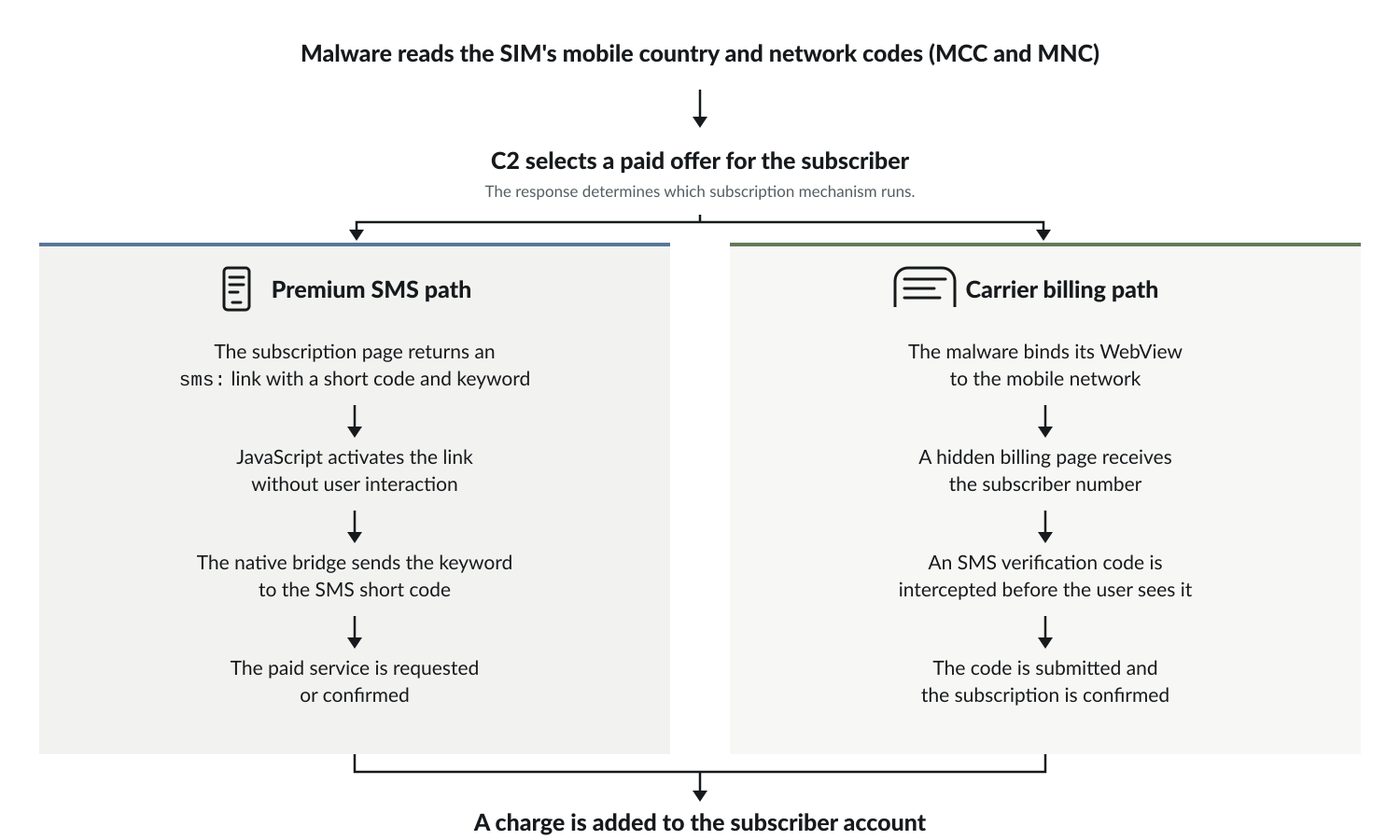
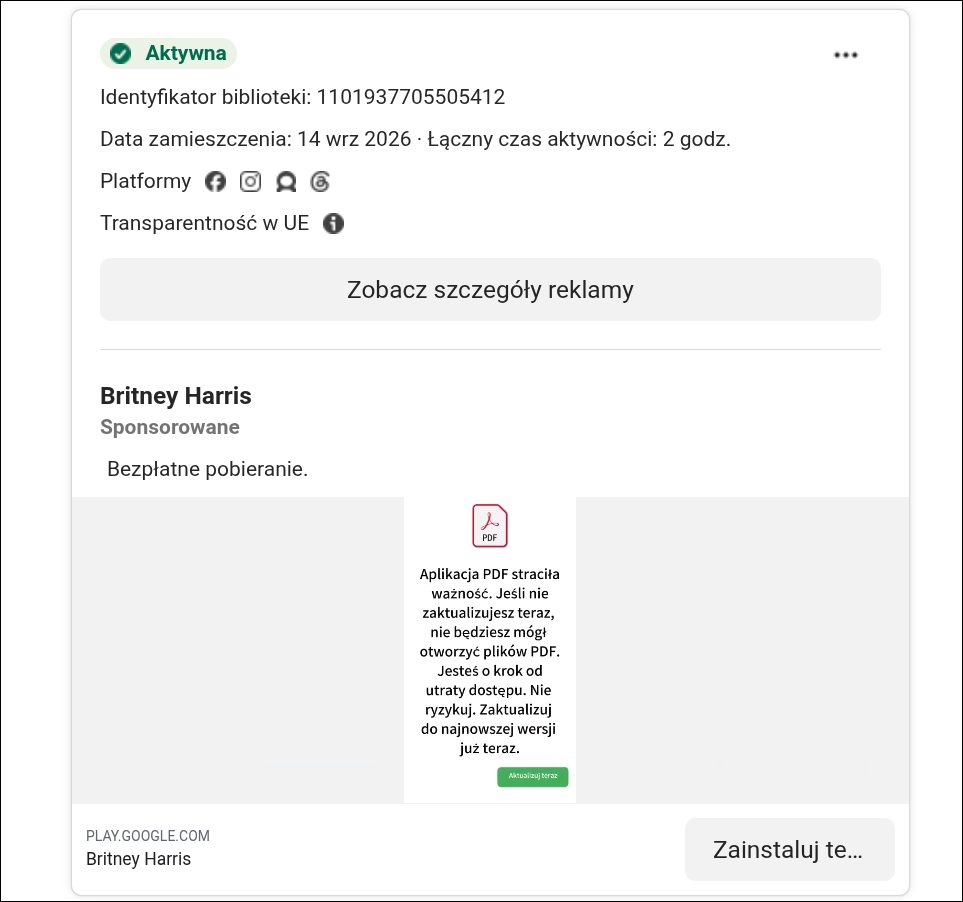
Розслідування почалося 14 вересня з двох реклам у Facebook, які неправдиво попереджали, що термін дії програми для PDF минув. Після натискання відкривався опис Messenger Pro у Google Play — SMS-застосунку, не пов'язаного з PDF. За даними CERT Polska, він справді працював як месенджер і міг законно просити стати типовим обробником SMS, але приховано відновлював зашифрований модуль, перевіряв код країни SIM-картки (для Польщі — MCC 260) і завантажував кінцевий шахрайський код. У 6 з 17 застосунків підтверджено шахрайські компоненти або прямі посилання на них, ще в 11 — зловмисні завантажувачі.
Як працювала пастка
Така схема підписує абонента на платну послугу без його згоди. CERT Polska зафіксувала два шляхи. Перший надсилав згенеровані ключові слова на короткі номери преміум-SMS; кожне повідомлення коштувало 30,75 злотого (близько 8 доларів). Усі три номери — 92505, 92512 і 92513 — були активними преміум-послугами в реєстрі польського регулятора UKE та працювали в усіх чотирьох великих операторів: Orange, T-Mobile, Play і Polkomtel. Другий автоматично проходив оплату через браузер, перехоплюючи навіть SMS із кодом підтвердження, і доходив до пропозиції Teleaudio — 17 злотих (близько 4,4 долара) кожні сім днів.
Старший інженер з безпеки CERT Polska Кацпер Ратайчак каже, що операція спиралася на обидві платформи одразу: «оголошення у звичній стрічці мають довіру самої платформи, тож фальшиві попередження про PDF виглядали як звичайна реклама, а Google Play давав шлях інсталяції, який користувачі вважають перевіреним». Скільки людей постраждало і які загальні збитки, CERT Polska не розкрила.
Видалення застосунків і залишковий ризик
CERT Polska повідомила Google про Messenger Pro 15 вересня. Google видалив цей застосунок, а згодом і решту виявлених, Meta зняла рекламу, про яку повідомили дослідники. Нові інсталяції через ті сторінки припинилися, але копії, вже встановлені на пристроях, залишилися: за даними CERT, інфраструктура керування працювала під час аналізу далі та видавала завдання. Після видалень з'явилися й нові пакети, тому всім, хто встановив такий застосунок, слід його видалити.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.