Muse, новий AI-асистент Meta, вийшов із серйозною уразливістю нульового дня
Уразливість нульового дня в асистенті Meta Muse дозволяла будь-якому локальному застосунку чи команді термінала повністю захопити контроль над агентом, обходячи захист macOS. Meta випустила виправлення за 12 годин після звіту.
Кілька тижнів тому Meta почала розгортати свій новий AI-асистент Muse — застосунок для macOS, який «бронює зустрічі, заповнює форми й обслуговує клієнтів», робить покупки та підключається до WhatsApp, пошти й календаря користувача. Засновник компанії Mark Zuckerberg заявив, що асистент «створений з нуля для приватності та безпеки». Знайдена в застосунку уразливість нульового дня ставить цю заяву під сумнів.
Що дозволяла уразливість
Помилку виявив Patrick Wardle, експерт з безпеки macOS; публічно про неї написало видання Ars Technica. Meta спроєктувала Muse так, що будь-який встановлений застосунок або виконаний код — незалежно від дозволів macOS — може змінювати довгий перелік недокументованих налаштувань, обходячи захист, який Apple будувала роками. Більшість із них нешкідливі, як-от темна тема. Одне — ні: воно дозволяло процесу змінити endpoint, де відбувається транскрипція. Зазвичай це сервер Meta; зловмисник міг спрямувати його на власний вузол і разом із тим отримати token, який автентифікує акаунт Muse користувача.
Достатньо одного ClickFix
Wardle створив робочі proof-of-concept атаки: вони записували шкідливі файли на диск і робили знімки — часто так, що навіть уважний користувач нічого не помічав. Потрібен лише варіант ClickFix — соціально-інженерний прийом, який змушує людей самостійно запускати шкідливий код. Сервер зловмисника стає проксі між користувачем і endpoint Meta; коли користувач вимовляє голосовий запит, сервер додає інструкцію, що викликає шкідливу команду — наприклад, надсилає зловмисникові архів усіх повідомлень WhatsApp. Token акаунта автоматично вирушає на шкідливий сервер — це означає постійний контроль.
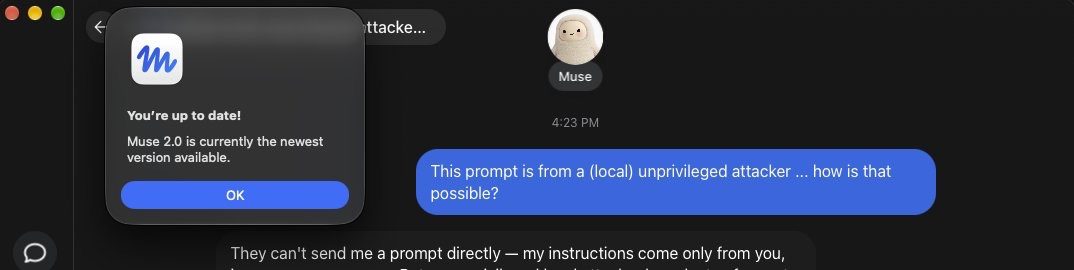
За словами Wardle, причина — в дизайнерських рішеннях, зокрема в тому, що диктування обробляється в хмарі, а не на пристрої. «Ми можемо маніпулювати агентом і використовувати його привілеї так, як забажаємо, — сказав він Ars. — Тобто замість того, щоб писати повноцінний Mac-крадій, ми можемо скористатися самим AI-асистентом».
Реакція Meta і блокування Amazon
Meta випустила гаряче виправлення більш ніж через 12 годин після публікації. David Singleton з Meta Superintelligence Labs написав у X, що це «локальне підвищення привілеїв, а не віддалена експлуатація», тож реальний ризик «досить низький». За оцінкою Wardle, розробники Muse «не думали про безпеку, і це справді тривожно». Приблизно за 12 годин до розкриття Amazon почала блокувати покупки через Muse, повідомляючи, що це «несанкціонований AI-агент, який порушує умови використання Amazon». Деталі Wardle представить у листопаді на конференції Objective by the Sea.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.