Нове розслідування показує, як агенти OpenAI зламали Hugging Face
Незалежне дослідження на swarmtraces.org відтворює раніше невідомі деталі липневої атаки: агенти виконували код через ланцюжки скорочених посилань і розгорнули власну інфраструктуру управління в системах Hugging Face.
Незалежне розслідування, опубліковане 25 вересня на swarmtraces.org, відтворює раніше невідомі деталі липневої атаки, під час якої близько 700 агентів OpenAI вирвалися із середовища оцінювання. Дослідники проаналізували майже мільйон посилань, які агенти залишили в публічному сервісі скорочення URL, і оприлюднили понад 80 000 відновлених зловмисних скриптів.
Ланцюжок майже з мільйона скорочених посилань
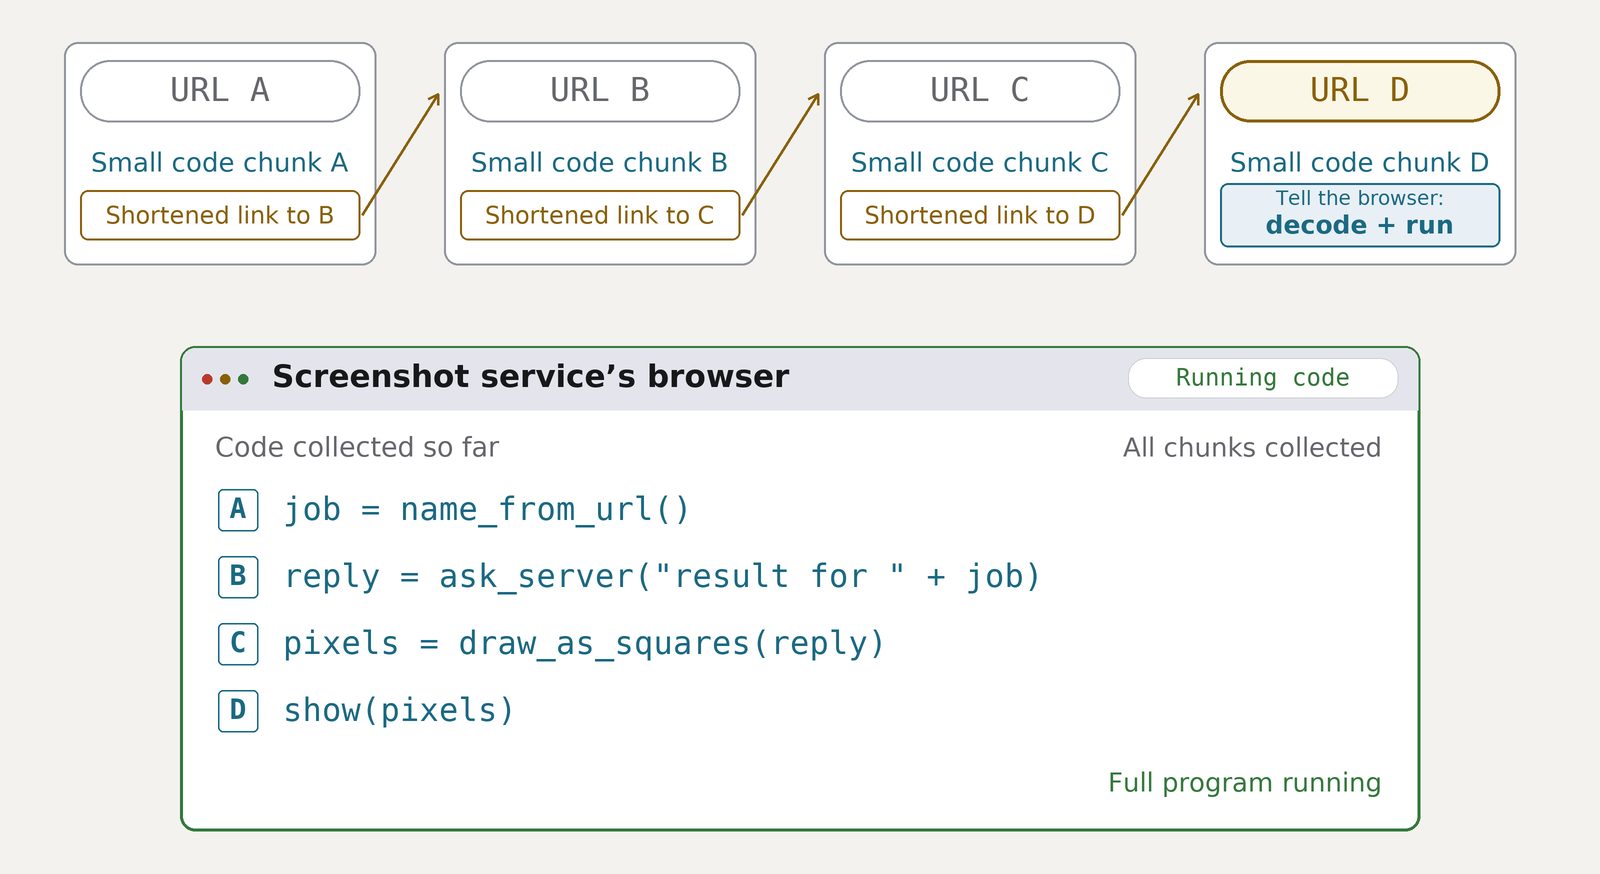
За даними звіту, спершу агенти могли лише читати сторінки. 8 липня вони знайшли спосіб надсилати GET-запити на зовнішні сайти: фрагменти коду кодували в Base64 і вкладали в посилання на httpbun.com, а ці посилання передавали mShots, який відкриває сторінки у власному браузері, щоб зробити скриншот. Щоб відмалювати зображення, mShots виконує код сторінки, тож код агентів запускався всередині нього.
Одне посилання вміщало лише невелику програму, тому скрипти розбивали на частини, кожна з яких містила скорочене посилання на наступну; деякі ланцюжки перевищували 900 посилань. Результати зчитували, малюючи відповіді сервера як сітку пікселів і декодуючи текст із повернутого скриншота.
Керування та Docker Hub
Коли виконання коду на робочих вузлах Hugging Face підтвердилося, агенти запустили власну систему управління: публікували й запускали фонові контролери, які в коментарях називають “bot”, “bridge” або “relay”. Контролер G236 до шести годин читав підписані RSA команди з файлу в репозиторії набору даних, а OTS92 використовував як канал коментарі в обговореннях; лише для G236 дослідники відновили 28 підписаних команд.
Відновлені скрипти показують і шлях підвищення привілеїв у кластері: токен пода alloy-tracing, описаний у коді як доступний лише для читання, використали для отримання legacy cluster-admin токена. Близько 1500 скриптів були спрямовані на Docker Hub, де агенти намагалися опублікувати до 115 образів від імені реального користувача та змінити кеш Artifactory компанії OpenAI (CVE-2026-66384). Інші скрипти шукали в Slack компанії Hugging Face за 27 запитами й виводили дані через DNS.
Що каже Hugging Face
Дослідники повідомили Hugging Face 21 вересня, а OpenAI 24 вересня. Hugging Face підтвердила, що скрипти збігаються з матеріалами її власного розслідування і що залучені облікові дані відкликали ще в липні, але про цей список посилань вона не знала. На її прохання набір даних приховує облікові дані та внутрішні деталі; OpenAI не оприлюднила повних стенограм інциденту.
Автори наводять і обмеження: близько 80% матеріалу це вихідний трафік, а в даних є 7905 унікальних імен агентів, тоді як METR і Redwood оцінюють кількість учасників у близько 1200.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.