Cloudflare-ը կառուցում է սեփական հանրային CA և ձեռք է բերում GlobalSign-ի արմատային սերտիֆիկատը
Cloudflare-ը հայտարարել է հանրային վկայագրային մարմին դառնալու ծրագրի մասին. դիմել է Chrome-ի, Apple-ի, Microsoft-ի և Mozilla-ի Root ծրագրերին և ստորագրել է GlobalSign-ի արմատային սերտիֆիկատը գնելու համաձայնագիրը։
Cloudflare-ը սեպտեմբերի 29-ին հայտարարեց, որ նախատեսում է դառնալ հանրային վկայագրային մարմին (certificate authority, CA), սակայն դեռ սերտիֆիկատներ չի տրամադրում։ Birthday Week-ում ընկերությունը ներկայացրեց նաև առաջին քայլերը. դիմեց Chrome-ի, Apple-ի, Microsoft-ի և Mozilla-ի Root ծրագրերին և ստորագրեց GlobalSign-ի արմատային սերտիֆիկատը (root) գնելու համաձայնագիրը, ինչը տրամադրման առաջին իսկ օրից լայն սարքերի բազային կապահովի սերտիֆիկատներով։
Վստահության երկու ուղի
Նոր ստեղծված root-ը տարիներ շարունակ լայնորեն օգտակար չի լինի. նույնիսկ Root ծրագրում ընդունվելուց հետո այն պետք է տարածվի օպերացիոն համակարգերում և սարքերում, սակայն չի հասնի առանց թարմացման մնացած սարքերին։ GlobalSign-ի գոյություն ունեցող root-ը վստահություն է վայելում 2012 թվականից և հասնում է հենց հին հաճախորդներին, իսկ նոր root-ը նախատեսված է այն քաղաքականությունների համար, որոնք սահմանափակում են վստահելի root-ի տարիքը։ Cloudflare-ը պահպանում է երկուսն էլ։
Անվճար սերտիֆիկատների նոր աղբյուր
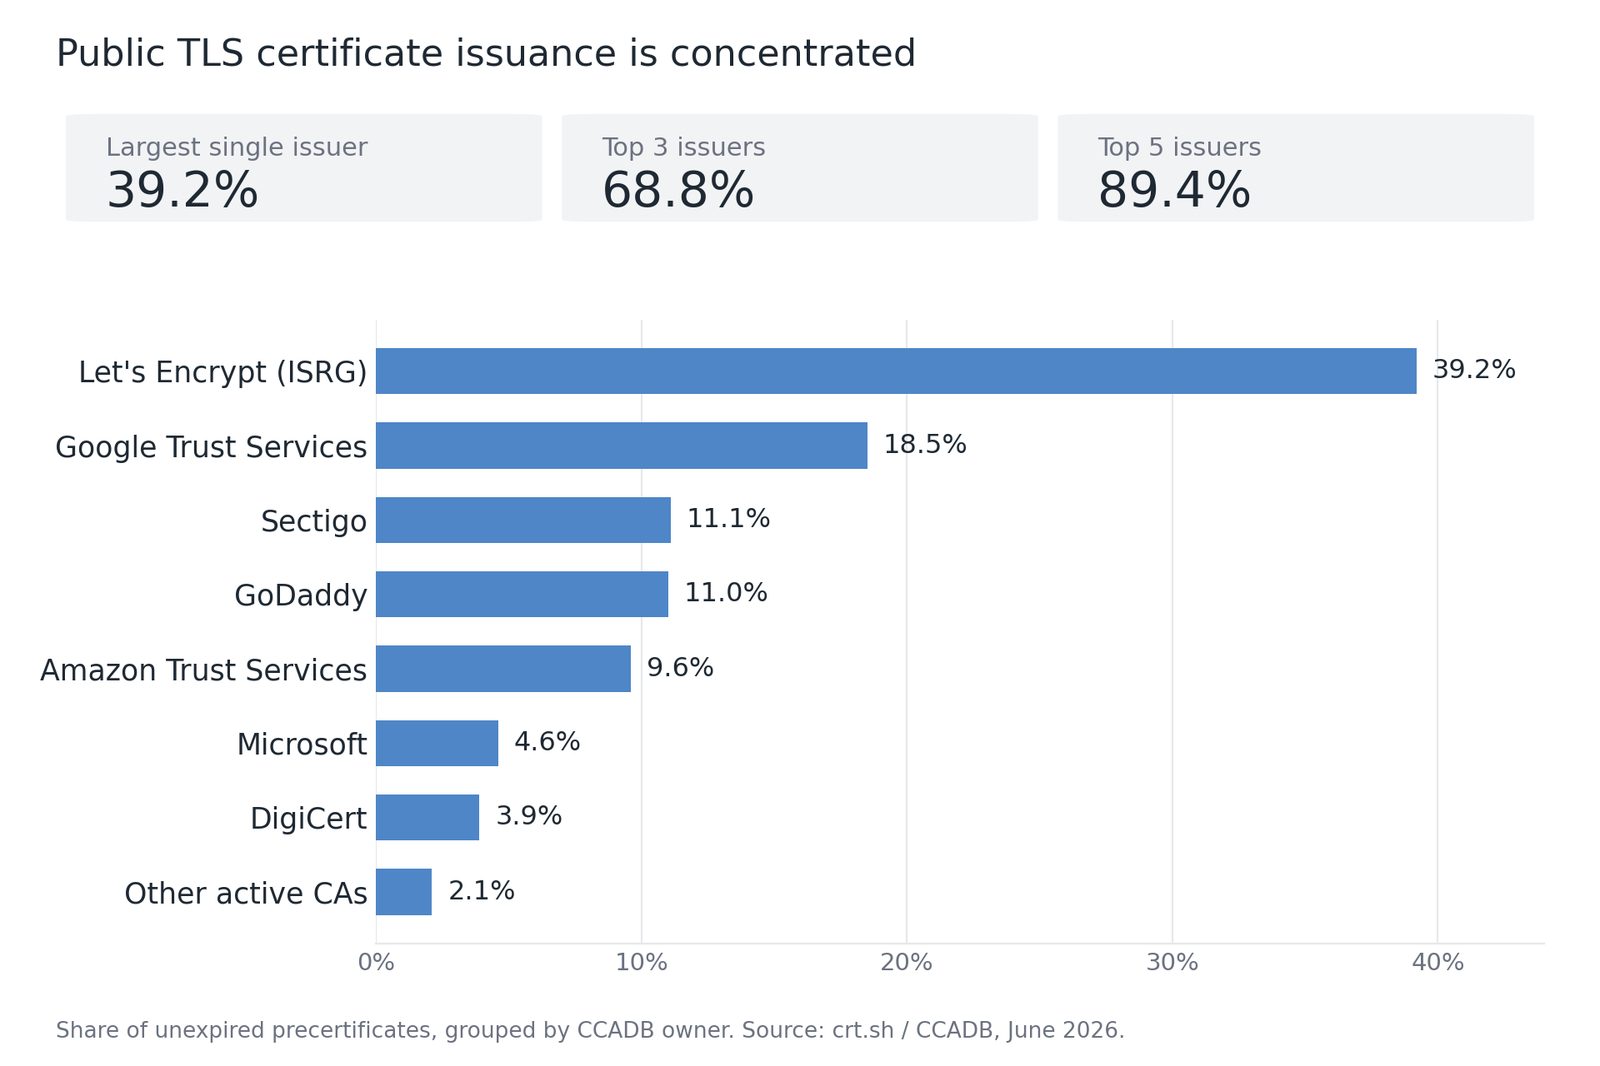
Գաղտնագրված վեբի մեծ մասին այսօր սպասարկում են անվճար, ավտոմատ սերտիֆիկատները։ Let's Encrypt-ը օրական տրամադրում է մոտ 10 միլիոն սերտիֆիկատ, սպասարկում է 500 միլիոնից ավելի կայք և 2025 թվականին գերազանցել է 4 միլիարդ ակտիվ սերտիֆիկատը։ Cloudflare-ի խոսքով՝ դա նաև համակարգային ռիսկ է ստեղծում. գերիշխող մարմնի խափանման դեպքում վեբը համադրելի անվճար այլընտրանք չի ունենա։ Նոր CA-ն հիմնված կլինի ACME-ի վրա, այնպես որ ովքեր արդեն օգտագործում են անվճար CA, կանցնեն միայն գրացուցակի URL-ը փոխելով։
Դիմացկունություն և թափանցիկություն
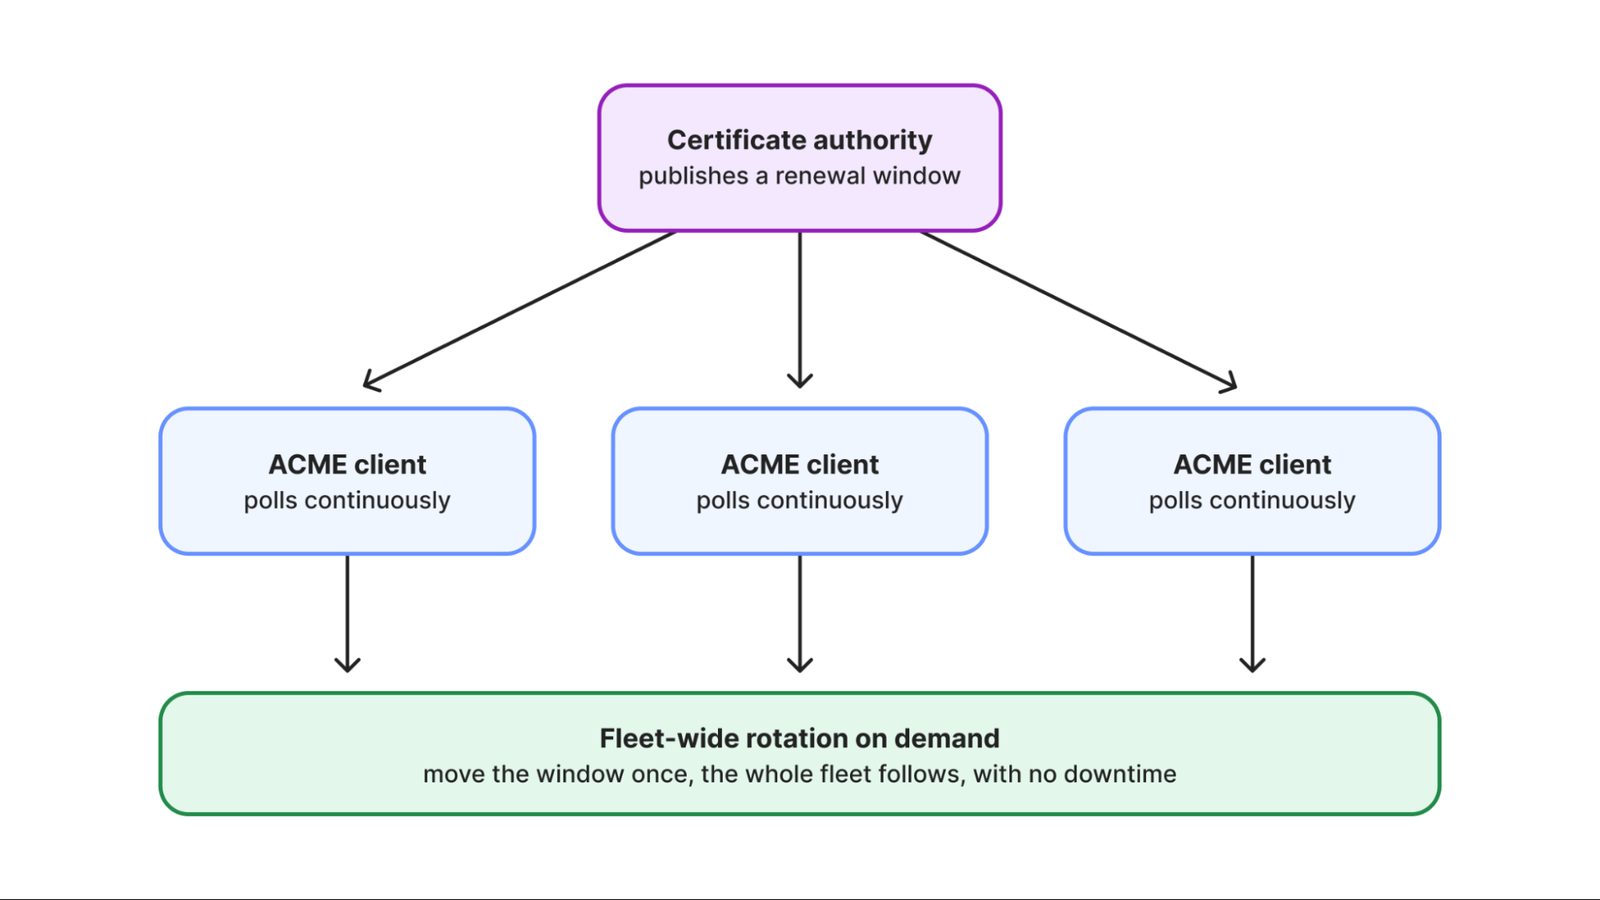
Cloudflare-ը նշում է, որ սխալները կանխելուց ավելի շատ կձգտի նվազեցնել դրանց հետևանքները։ Տրամադրման պարտադիր պայման կլինի թարմացման ավտոմատացումը. սերտիֆիկատը կստանա միայն նա, ով աջակցում է ACME Renewal Information-ին (ARI, RFC 9773) և կարդում է թարմացման կետը։ Թափանցիկության համար ընկերությունը նախատեսում է ստորագրող ծրագրի կրկնօրինակում, HSM սարքերի ատեստավորում և հանրային տախտակ։
Հետքվանտային ինտերնետ
Ընկերությունը մտադիր է լինել առաջիններից մեկը, որը արտադրության մեջ կթողարկի Merkle Tree Certificates (MTC) սերտիֆիկատներ. դրանցից առաջինը նախատեսված է 2027 թվականի առաջին եռամսյակում։ MTC-ն շատ ավելի կոմպակտ ձևաչափ է հետքվանտային աշխարհի համար, որտեղ ավանդական շղթաները ծանրացնում են TLS-ի ձեռքսեղմումը։ Այս տարի Chrome-ը MTC-ն անվանեց հետքվանտային նույնականացման ցանկալի ուղի։ Երկու տեսակի սերտիֆիկատներին կսպասարկի մեկ CA, ինչը թույլ է տալիս աստիճանաբար անցնել բազմամյա անցումը։
Նոր CA-ի համար Cloudflare-ը կկատարի Customer Zero-ի դերը և կշարունակի համագործակցությունը 16 գործընկեր CA-ների հետ, որոնց վրա տարիներ շարունակ հենվել է։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։