Ֆայլային ծանուցման համակարգերը Linux-ում, Android-ում, Windows-ում և macOS-ում արտահոսում են օգտվողի վարքագիծը
Գրացի տեխնիկական համալսարանի հետազոտողները ցույց են տվել, որ Linux-ի, Android-ի, Windows-ի և macOS-ի ֆայլային ծանուցման ենթահամակարգերը կողային ալիք են գործում. միայն կարդալու թույլտվությամբ հնարավոր է վերականգնել օգտվողի վարքագիծը։
Գրացի տեխնիկական համալսարանի հետազոտողները ցույց են տվել, որ Linux-ի, Android-ի, Windows-ի և macOS-ի ֆայլային ծանուցման ենթահամակարգերը կողային ալիք են. միայն կարդալու թույլտվությամբ կարելի է վերականգնել այլ օգտվողի գործունեությունը։ Հոդվածն ընդունվել է ACM CCS 2026-ում։
Ծանուցումները՝ կողային ալիք
Այս համակարգերը ծրագրերին տեղեկացնում են, թե երբ է ֆայլը բացվել, փակվել, փոխվել կամ ջնջվել. Linux-ում՝ inotify, Android-ում՝ FileObserver, Windows-ում՝ ReadDirectoryChangesW, macOS-ում՝ File System Events։ Ֆայլերի պարունակությունը անհայտ է մնում, սակայն իրադարձությունների հոսքը բավական է օգտվողի, ծրագրի ու համակարգի վարքագիծը եզրակացնելու և երբեմն թաքնված ֆայլեր բացահայտելու։
Ինչ է արտահոսում
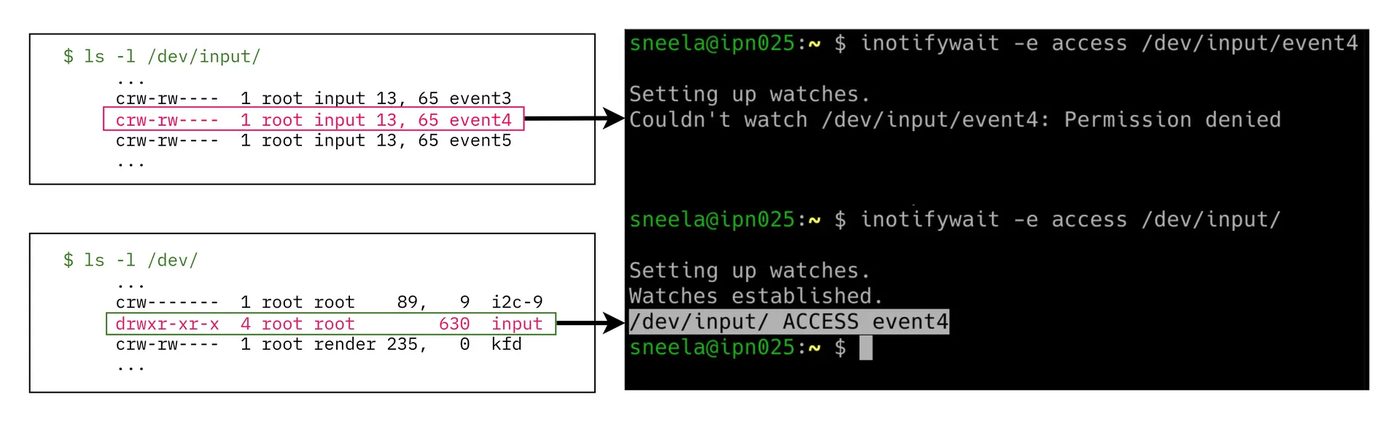
Linux-ում առանց կարդալու թույլտվության ֆայլին հետևելը ձախողվում է, իսկ ընթեռնելի ծնող պանակին հետևելը վերադարձնում է ներսի ֆայլերի իրադարձությունները։ Ամենածանր դեպքը /dev/input-ն է. թե որ ստեղն է սեղմվել, չի բացահայտվում, միայն սեղմման փաստը, իսկ սեղմումների միջև ժամանակի ուսումնասիրությունն արդեն երկու տասնամյակ է ընթանում։
Wayland-ի ներքո KDE Plasma-ում միևնույն օգտվողի պրոցեսը /usr/bin/pkexec-ով որսում է polkit-ի հարցումը և իսկական գաղտնաբառի պատուհանի վրա կեղծ պատուհան է գծում։ KDE-ի խոսքով՝ դա անվտանգության մեխանիզմ չէ։
Android-ում FileObserver-ը շրջանցում է հավելվածների պահոցը մեկուսացնող FUSE շերտը, ուստի առանց թույլտվությունների հավելվածը կարող է հետևել WhatsApp-ի անձնական պանակին և ստանալ իրադարձություններ ֆայլերի անուններով։ Մուտքային մեդիան ապակոդավորումից 100 միլիվայրկյան անց երևում է որպես MOVED_TO իրադարձություն՝ բացահայտելով տեսակն ու ժամանակը։
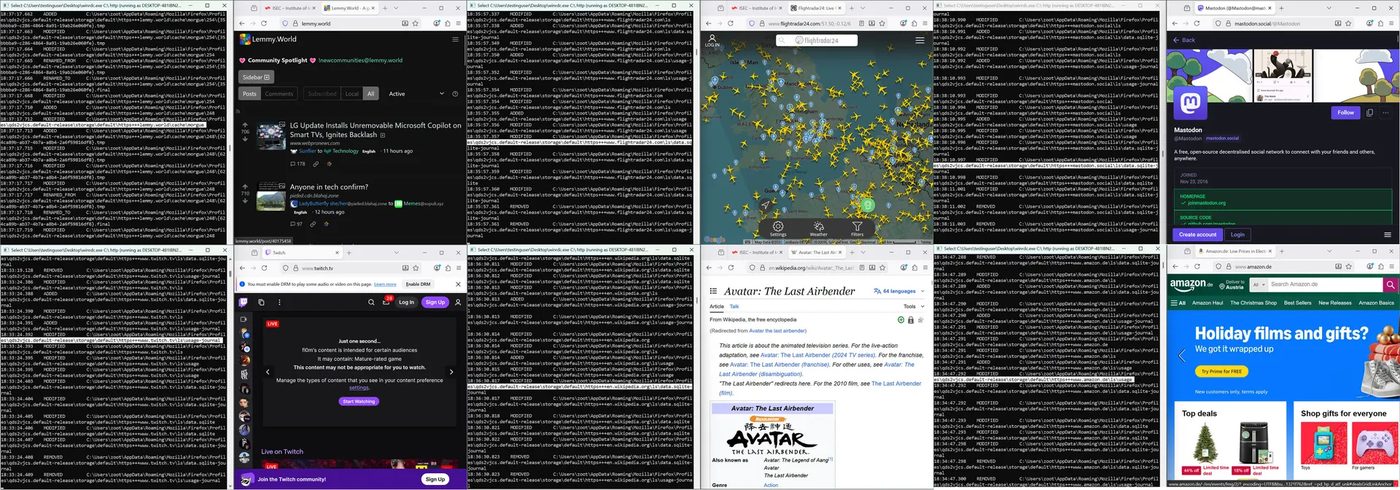
Windows-ում C:\ արմատային պանակին հետևելը շրջանցում է թույլտվությունների ստուգումը և վերադարձնում ամբողջ համակարգում շոշափված ֆայլերի ուղին։ Microsoft-ը դա անվանել է չփաստաթղթավորված ֆունկցիա։ Firefox-ում 1000 կայքերին հետևել են 97,8% F1 գնահատականով, macOS-ը՝ ամենաքիչն է տալիս։
Ուղղումների կարգավիճակը
Linux-ի խնդիրն ստացել է CVE-2025-68788 համարը և 2025 թվականի դեկտեմբերին մասնակիորեն ուղղվել. կարկատանը դադարեցնում է access և modify իրադարձությունները հատուկ ֆայլերի համար։ Microsoft-ի EnforceDirectoryChangeNotificationPermissionCheck քաղաքականությունը մեղմացնում է Windows-ի պահվածքը, սակայն անջատված է, ուստի հարձակումները աշխատում են սովորական համակարգում։ Android-ի և macOS-ի համար ուղղում չկա։ Հարձակումների համար պետք է տեղային հակառակորդ այլ օգտվողի համատեքստում. իսկական դեպքեր հայտնի չեն, կոդը՝ GitHub-ում։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։