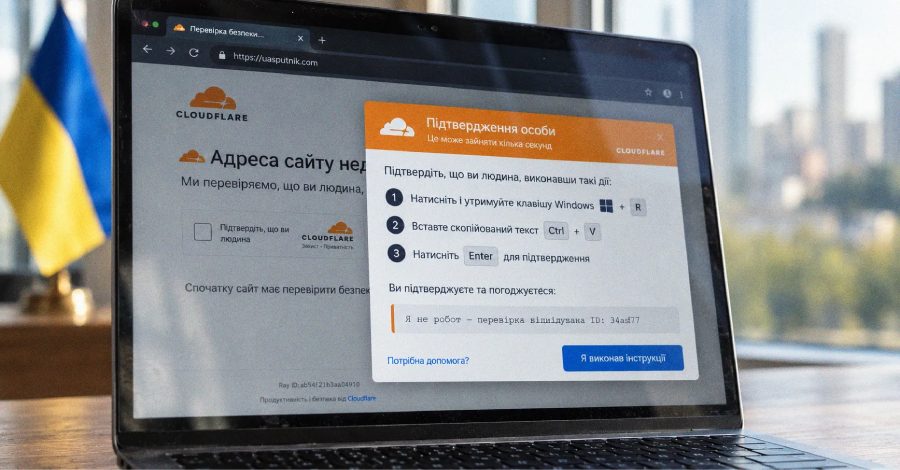
Կոտրված ուկրաինական կայքերը կեղծ Cloudflare էջերով տարածում են Psychedelic գող ծրագիրը
Ըստ Arctic Wolf Labs-ի՝ ակտիվ ClickFix արշավը կոտրված ուկրաինական բիզնես կայքերում կեղծ Cloudflare ստուգման էջեր է ցուցադրում և այցելուներին վարակում Psychedelic անունով նոր տվյալագող ծրագրով։
Ակտիվ ClickFix արշավը կոտրում է օրինական ուկրաինական բիզնես կայքեր՝ ցուցադրելու Cloudflare-ի կեղծ ստուգման էջեր և ստիպելու այցելուներին ներբեռնել Psychedelic անունով նոր տվյալագող ծրագիր։ Մանրամասները ներկայացրել է Arctic Wolf Labs-ը The Hacker News-ի հետ կիսված զեկույցում։
Ինչպես է աշխատում խայծը
Երբ այցելուն փոխազդում է ներմուծված էջի հետ, խայծը պատճենում է Windows Installer-ի հրահանգը փոխանակման բուֆերում և խորհուրդ է տալիս տեղադրել այն Windows Run պատուհանում։ Այնուհետև "msiexec.exe" հրահանգը ներբեռնում է MSI տեղադրիչ, որը տարածում է վնասակար ծրագիրը։ Վերլուծված նմուշը՝ "elita.msi", տեղակայված է "uasputnik.com" դոմենում, որը գրանցվել է 2026 թվականի սեպտեմբերի 9-ին։
Էջը նմանակում է Cloudflare-ի ստուգման էկրանը և հրահանգները ցուցադրում ուկրաիներեն։ Բուֆեր պատճենելը տեղի է ունենում նախքան Run-ի հրահանգի հայտնվելը. եռավայրկյան անիմացիայից հետո բացվում է երկխոսության պատուհանը, իսկ "Done" կոճակը մնում է անջատված ևս մոտ 35 վայրկյան։ Arctic Wolf-ի խոսքով՝ այդ ուշացումը միայն կարգավորում է ինտերֆեյսի տեմպը։
Ինչ է հավաքում Psychedelic-ը
Տեղադրիչը ներբեռնում է հաջորդ փուլը՝ "psychedeliclove.exe"-ն, 107.175.82.242:9000 հասցեից։ 64-բիթանոց ֆայլը գողանում է գաղտնաբառեր Chromium-ի վրա հիմնված դիտարկիչներից, այդ թվում՝ Google Chrome, Microsoft Edge, Brave, Opera և Yandex, հավաքում է հաշվի թոքեններ և փնտրում կրիպտո դրամապանակներ, ինչպիսիք են MetaMask-ը, Trust Wallet-ը, OKX Wallet-ը, Exodus-ը և Electrum-ը։
Այն նաև հավաքում է հոսթի տվյալներ, պլանավորված առաջադրանքներով ապահովում է մշտականությունը, ընդլայնման արխիվը բացում է դիտարկիչի պրոֆիլներում և տեղադրում native messaging-ի կամուրջ։ "/api/v1/agent/tasks?hwid=%s" endpoint-ի միջոցով այն ստանում է նոր առաջադրանքներ և կարող է գործարկել EXE, COM, BAT, CMD, MSI և PowerShell payload-ներ։
Թիրախները և օպերատորները
Վնասված կայքերի թվում են մազերի բուժման կլինիկա, մասշտաբային մոդելների արտադրող, գրքերի հրատարակիչ և գրավաճառ, հոգեբանական հաստատություն, գործիքների խանութ և ավտոմեքենաների դիլեր։ Յուրաքանչյուրում ներմուծված էր iframe, որը հարձակվողների կողմից վերահսկվող JavaScript էր վերբեռնում "fsputnik.com/tds/tracker.js" հասցեից։ Arctic Wolf-ը գտել է նաև բաց խայծերի կառավարման վահանակ՝ РУБЛЁВКА TDS, "uasputnik.com" դոմենում, իմպլանտի C2 սերվերից (193.178.159.128:8080) առանձին։
Վահանակը այցելուների գրառումները ստուգում է ամեն երկու վայրկյանը մեկ. վերլուծության պահին գրանցված էր 557 դիտում, 426 սեղմում և 79 ավարտված դեպք 32 երկրում։ Ուկրաինային բաժին էր ընկնում 446 դիտում, 351 սեղմում և 71 ավարտված դեպք։ Ռուսալեզու բրենդինգը հուշում է ռուս օպերատորների մասին, իսկ ուկրաիներեն հրահանգները՝ որ արշավն ուղղված էր ուկրաինացի օգտատերերին։
RemotePanel և BoundSiphon
Առանձին զեկույցում Blackpoint Cyber-ը նկարագրել է չփաստաթղթավորված երկու .NET բաղադրիչ, որոնք տարածվում են ClickFix շղթայով՝ RemotePanel-ը՝ մշտական հեռահար մուտքի հարթակ, որը քողարկվում է որպես Windows Time ծառայություն, և BoundSiphon-ը՝ հիշողությունից աշխատող գող, որը թիրախավորում է Chromium-ը, Firefox-ը և գաղտնաբառերի մենեջերների տվյալները։ RemotePanel-ը իր C2-ն որոշում է BNB Smart Chain-ի պայմանագրի միջոցով, այդպիսով ենթակառուցվածքը կարելի է փոխել առանց ծրագիրը թարմացնելու։ Ըստ Blackpoint-ի՝ արշավը հայտնի խմբի հետ չի կապվում, սակայն ապացույցները վկայում են ռուսալեզու մշակման միջավայրի մասին։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։