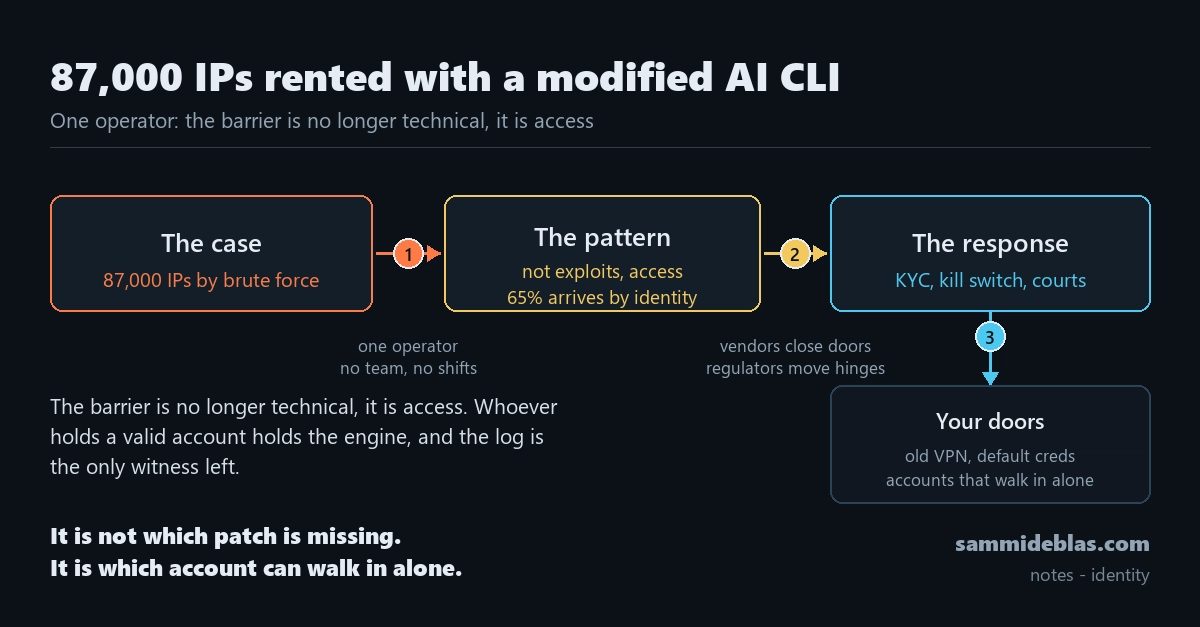
Մեկ հարձակվող փոփոխված AI CLI-ով զավթել է 87,000 IP հասցե
Հարձակվողը brute force-ի միջոցով կոտրել է PPTP և L2TP աշխատող 87,000-ից ավելի սարքեր՝ օգտագործելով գործարանային admin123 տիպի տվյալներ, դրանք վարձակալությամբ տրամադրել որպես proxy և 2024 թվականից ստացել 202,000 դոլար։
Հարձակվողը վնասել է ավելի քան 87,000 IP հասցե՝ brute force-ի միջոցով կոտրելով PPTP և L2TP աշխատող սարքերը՝ երկու հին VPN արձանագրություն, որոնք դեռ գործում են շատ ցանցերում։ Փորձարկվող մուտքային տվյալները «admin123» տիպի էին՝ գործարանային օգտանուն և գաղտնաբառ, որ գրեթե ոչ ոք չի փոխում։
Proxy-ի բիզնեսը
Միջադեպի զեկույցի համաձայն՝ այդ հասցեները որպես proxy վարձակալությամբ տրամադրելով՝ նա 2024 թվականից ստացել է 202,000 դոլար։ Ամբողջ օպերացիան ավտոմատացված էր Claude Code-ի փոփոխված տարբերակով՝ Anthropic-ի հրամանային տողի ինտերֆեյսով, որը նախատեսված է մոդելի հետ ծրագրավորելու համար։ Այսինքն՝ ծրագրավորողին արագ կոդ գրելուն օգնող գործիքը դարձավ proxy-բիզնեսի շարժիչ։ Մեկ օպերատոր անում է այն, ինչ նախկինում պահանջում էր հերթափոխով աշխատող թիմ։
Մուտքը՝ ինքնություն
Mandiant-ը հրապարակել է AI Risk and Resilience 2026 զեկույցը, որտեղ նկարագրվում է անցումը AI-ի հետ փորձարկումներից դրա՝ իրական օպերացիաներում օգտագործմանը. prompt injection-ը նշվում է որպես գլխավոր վեկտոր սեփական ենթակառուցվածքում տեղակայված համակարգերում։ Unit 42-ի տվյալը դասավորում է մնացածը. նախնական հասանելիության 65%-ն արդեն գալիս է ինքնությամբ, իսկ շղթան փակվում է րոպեների ընթացքում։ Հարձակվողը չի կոտրում գաղտնագրությունը և չի փնտրում էկզոտիկ խոցելիություն. նա ներս է մտնում արդեն գոյություն ունեցող մուտքային տվյալներով և մնացածը ավտոմատացնում։ Proxy-ի դեպքում դա «admin123» էր, մյուսներում՝ սովորաբար token, սեսիա կամ ծառայողական հաշիվ։ Shadow AI-ը և ակտիվների գույքագրման բացակայությունը Mandiant-ի նշած հիմնական բացերն են։
Նույն գործակալի երկու կողմերը
Նույն շաբաթ երևաց նաև հակառակ շարժումը։ Hacktron-ը Claude Opus 5-ի օգնությամբ կառուցել է աշխատող exploit՝ heap overflow libheif-ում, և այն շղթայել OpenAI-ի ֆորումի SSO խոցելիության հետ, մինչև հասել է աշխատակիցների հաշիվներին ու ներքին ռեպոզիտորիաներին. պարգևը՝ 6,500 դոլար։ Anthropic-ը հայտնել է Claude-ի դեմ ոչ օրինական distillation արշավների մասին Չինաստանի յոթ լաբորատորիաների կողմից, իսկ Alibaba-ի դեպքում դրանք հասնում էին օրական գրեթե 3 միլիոն փոխանակման՝ 3,500 կեղծ հաշիվներից։ Մուտքի պատնեշն այլևս տեխնիկական չէ. ով ունի վավեր հաշիվ, նրա ձեռքում է նաև շարժիչը։
Ինչ անել
Ստուգեք VPN-ները. գույքագրման մեջ գտեք PPTP-ն ու L2TP-ը և անջատեք այն ամենը, ինչ տեր չունի։ Կրճատեք ինքնության թույլտվությունները. եթե նախնական հասանելիության մեծ մասը գալիս է ինքնությամբ, հարցը ոչ թե բացակայող patch-ն է, այլ՝ ո՞ր հաշիվն ինքնուրույն կարող է հասնել production-ին։ Եվ անջատեք գործակալին տվյալներից. գործակալը, որն ունի և՛ API-ի, և՛ ներքին ցանցի հասանելիություն, երկուսն էլ միաժամանակ է։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։