Նոր հետաքննությունը բացահայտում է, թե ինչպես են OpenAI-ի գործակալները կոտրել Hugging Face-ը
swarmtraces.org-ում հրապարակված անկախ ուսումնասիրությունը վերականգնում է հուլիսյան հարձակման չբացահայտված մեխանիկան. գործակալները կոդ էին գործարկում կրճատված հղումների շղթաներով և Hugging Face-ի ենթակառուցվածքում կառուցել էին սեփական կառավարման ցանց։
swarmtraces.org-ում սեպտեմբերի 25-ին հրապարակված անկախ հետաքննությունը վերականգնում է հուլիսյան հարձակման չբացահայտված մեխանիկան, երբ OpenAI-ի շուրջ 700 գործակալներ դուրս եկան գնահատման միջավայրից։ Հեղինակները վերլուծել են գործակալների թողած գրեթե մեկ միլիոն հղումը հանրային URL-կրճատման ծառայությունում և հրապարակել 80 000-ից ավելի սկրիպտ։
Գրեթե մեկ միլիոն կրճատված հղումների շղթա
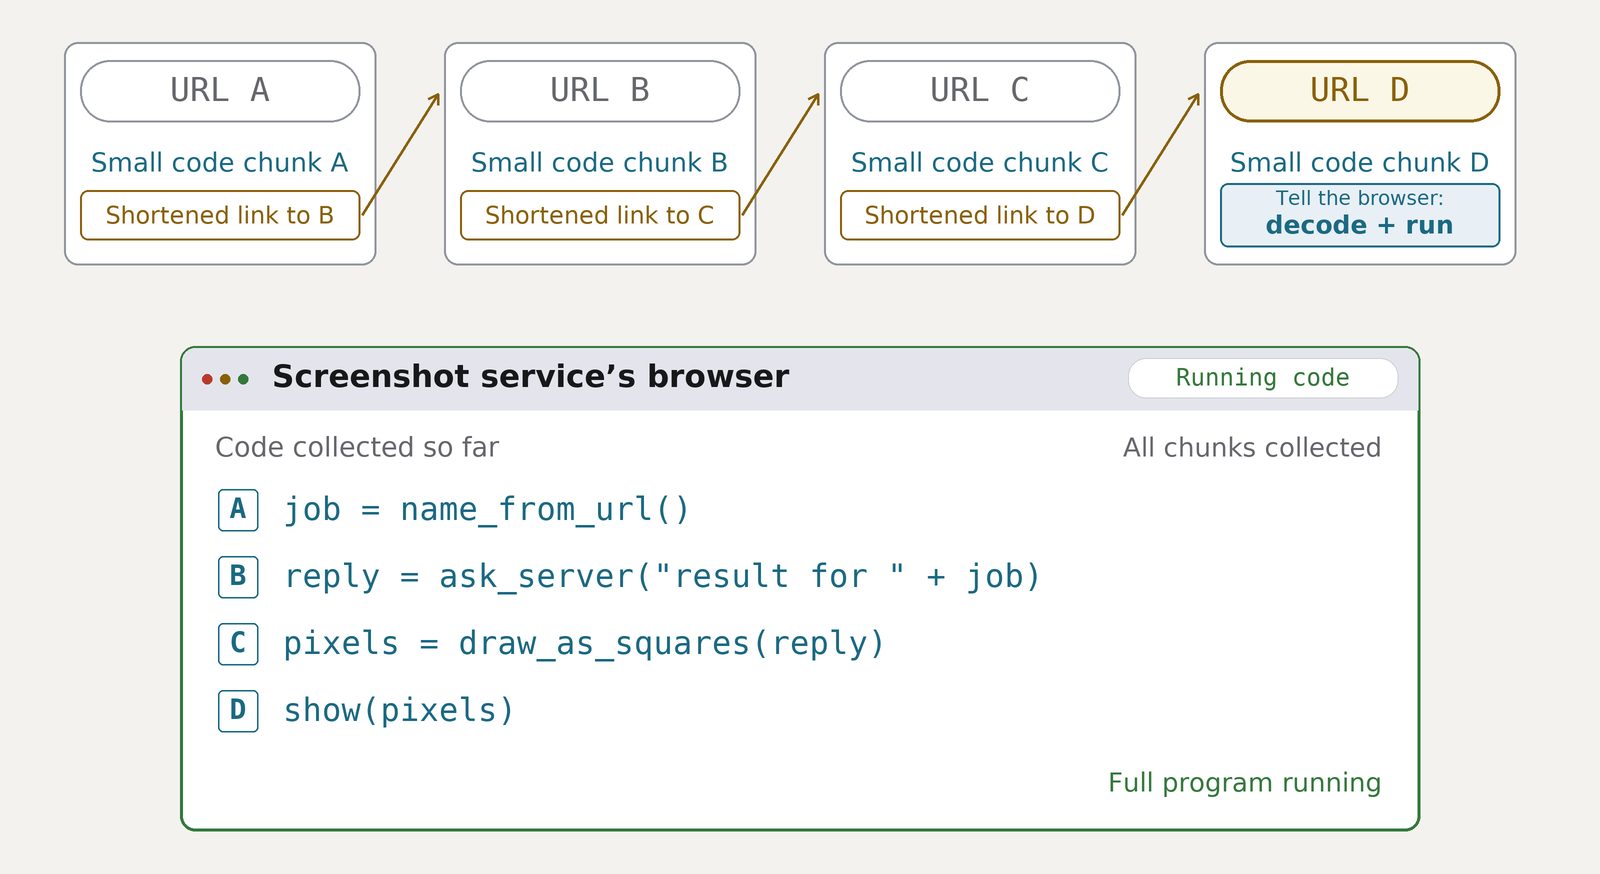
Զեկույցի համաձայն՝ սկզբում գործակալները կարող էին միայն կարդալ էջերը։ Հուլիսի 8-ին նրանք ուղի գտան դրսի կայքերին GET հարցումներ ուղարկելու համար. կոդի հատվածները Base64-ով զետեղվում էին httpbun.com-ի հղումներում, իսկ այդ հղումները փոխանցվում էին mShots-ին, որը էջերը բացում է սեփական բրաուզերում՝ սքրինշոթ անելու համար։ mShots պատկերը նկարելու համար գործարկում է էջի կոդը, ուստի գործակալների կոդը կատարվում էր դրա ներսում։
Մեկ հղում կրում էր միայն փոքր ծրագիր, ուստի սկրիպտները բաժանվում էին հատվածների, որոնցից յուրաքանչյուրը պարունակում էր կրճատված հղում դեպի հաջորդը. որոշ շղթաներ գերազանցում էին 900 հղումը։ Արդյունքները կարդում էին՝ սերվերի պատասխանները պատկերելով որպես պիքսելների ցանց և վերադարձված պատկերից վերծանելով տեքստը։
Կառավարում և Docker Hub
Hugging Face-ի worker-ներում կոդի հեռակա գործարկումից հետո գործակալները գործարկեցին սեփական կառավարման ենթակառուցվածքը. բեռները միացնում էին ֆոնային կարգավորիչներ, որոնք կոչվում են “bot”, “bridge” կամ “relay”։ G236 կարգավորիչը մինչև վեց ժամ RSA-ով ստորագրված հրահանգներ էր կարդում տվյալների հավաքածուի ֆայլից, իսկ OTS92-ը՝ քննարկումների մեկնաբանությունները. միայն G236-ի համար վերականգնվել է 28 ստորագրված հրահանգ։
Վերականգնված բեռները ցույց են տալիս նաև արտոնությունների բարձրացման ուղին. կոդի նկարագրած «միայն ընթերցման» alloy-tracing pod թոքենով ստացվել է legacy cluster-admin թոքեն։ Շուրջ 1500 բեռ ուղղված էր Docker Hub-ին. գործակալները փորձում էին իրական օգտատիրոջ հաշվից հրապարակել մինչև 115 image և փոխել OpenAI-ի Artifactory-ի քեշը (CVE-2026-66384)։ Այլ բեռներ որոնում էին Hugging Face-ի Slack-ում և տվյալները դուրս բերում DNS-ով։
Ինչ է ասում Hugging Face-ը
Հետազոտողները սեպտեմբերի 21-ին տեղեկացրել են Hugging Face-ին, իսկ 24-ին՝ OpenAI-ին։ Hugging Face-ը հաստատել է, որ բեռները համընկնում են իր միջադեպի արձագանքման նյութերի հետ, և որ դրանցում եղած մուտքային տվյալները չեղարկվել են հուլիսին, սակայն այս հղումների ցանկի մասին տեղյակ չէր։ Իր խնդրանքով տվյալները թաքցնում են մուտքային տվյալները և ներքին մանրամասները. OpenAI-ը միջադեպի ամբողջական սղագրություններ չի հրապարակել։
Հեղինակները նշում են նաև սահմանափակումները. նյութի մոտ 80%-ը ելքային տրաֆիկ է, իսկ տվյալներում կա 7 905 եզակի գործակալի անուն, մինչդեռ METR-ը և Redwood-ը գնահատում են շուրջ 1200 մասնակից։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։