Cloudflare-ը փորձարկել է իր WAF-ը AI մոդելներով. արգելափակվել է 558 հարցում
Cloudflare-ի անվտանգության թիմը թույլատրված փորձարկման միջավայրում AI-ի օգնությամբ փորձարկել է իր WAF-ը։ 45 սցենարում գրանցվել է 1107 փորձ, արգելափակվել է 558 հարցում, իսկ 49 արդյունք ուղարկվել է ձեռքով ստուգման։
Cloudflare-ի անվտանգության թիմը թույլատրված փորձարկման միջավայրում AI-ի օգնությամբ փորձարկել է իր WAF-ը։ Այսպես ընկերությունը պատասխանել է հարցին՝ արդյոք WAF-ը պատրաստ է առաջատար AI մոդելներին։
Ինչպես է աշխատում հարմարվողական ցիկլը
Փորձարկիչը սկսում է հայտնի հարձակումներից և փոխում է, թե ինչպես է payload-ը կոդավորված կամ ուղարկված. պատասխանի հիման վրա ընտրում է հաջորդ տարբերակը։ Ըստ Cloudflare-ի՝ հենց այս հարցում են LLM-ները ուժեղ։
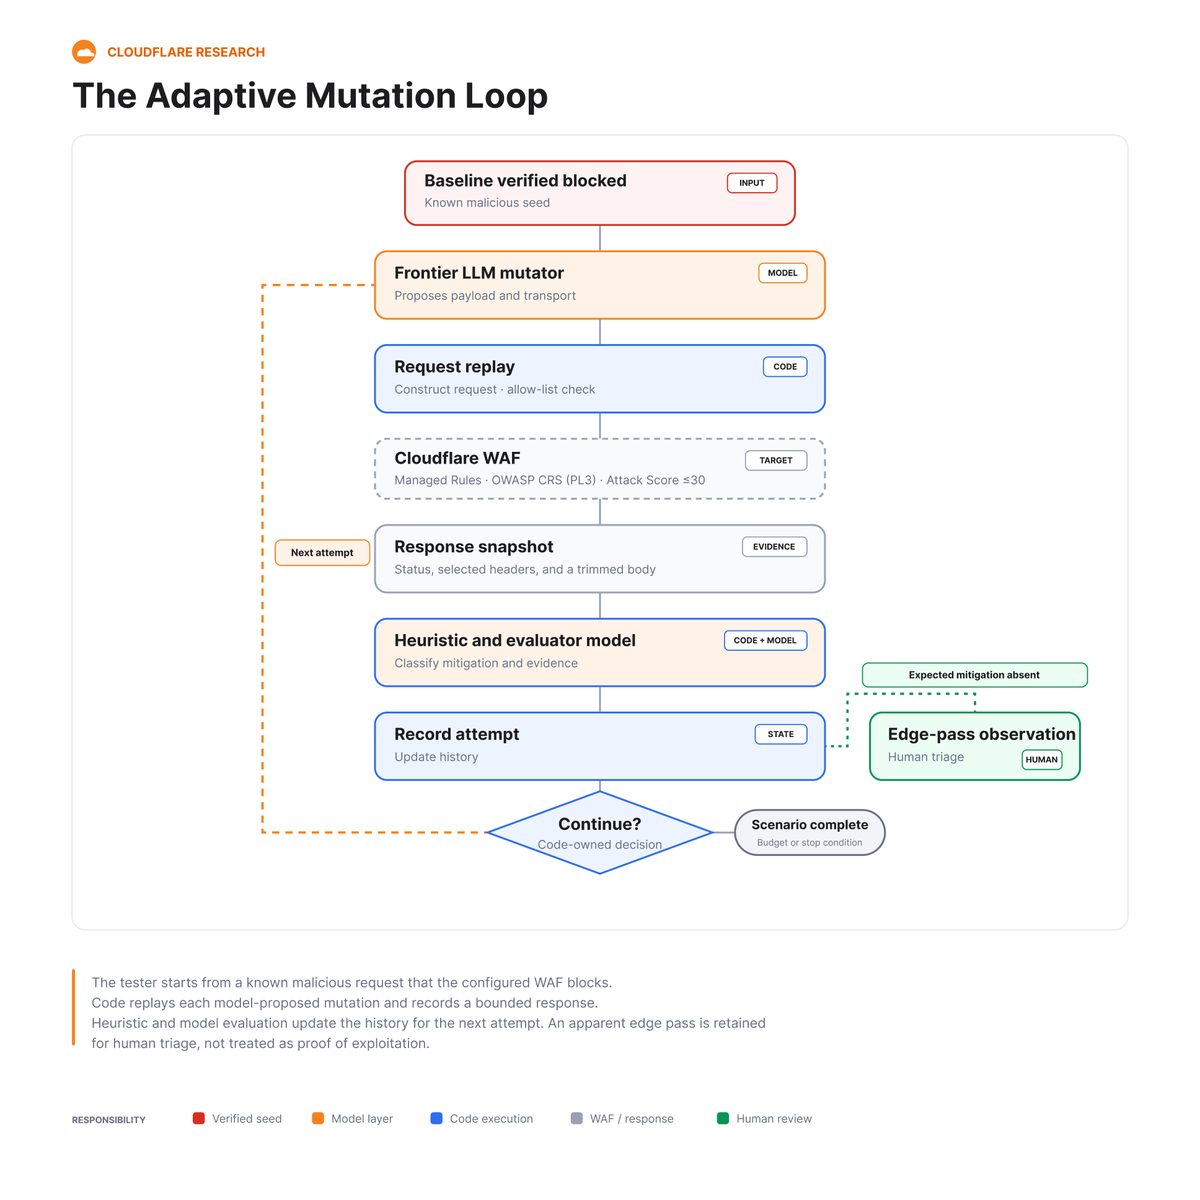
Յուրաքանչյուր սցենար ընտրում է մեկ կատեգորիա, մուտքը տեղադրում է հարցման կոնկրետ մասում և տալիս է փորձերի ֆիքսված քանակ։ Յուրաքանչյուր քայլին մոդելը կանչվում է երկու անգամ՝ առաջինը առաջարկում է նոր տարբերակ, երկրորդը ստուգում է պատասխանը։ Ոչ մեկը չի տեսնում կանոնների ID-ները կամ WAF Attack Score-ի մանրամասները։ Մոդելները հարցումները ուղղակիորեն չեն ուղարկում, քայլերը կառավարում է Python-ի կոդը՝ թիրախը ստուգում է allowlist-ով և պահպանում սահմանաչափը։ Չարգելափակված հարցումը հաստատված հարձակում չի համարվում։
Վեց կատեգորիա, 1107 փորձ
Cloudflare-ը գործարկել է 45 սցենար։ Դրանցից 44-ը ընդգրկում էին վեց կատեգորիա՝ XSS, SQL ներարկում (SQLi), հրամանի ներարկում (CMDi), SSRF, ուղու շրջանցում կամ լոկալ ֆայլի ներառում և Log4j. մնացած սցենարը վերաբերում էր լոգի ներարկմանը։ Գոտում WAF Attack Score-ը արգելափակում էր 30 կամ ավելի քիչ միավոր, միացված էին ամբողջական Cloudflare Managed Ruleset-ը և OWASP Core Ruleset Paranoia Level 3-ը։
Թեստը գրանցել է 1107 փորձ։ Ստուգումից հետո մնացել է 607 արդյունք՝ 558 արգելափակված հարցում և 49 փաստաթղթավորված արդյունք։ XSS, LFI, SQLi և Log4j գրեթե ամբողջությամբ ծածկվեցին, իսկ 49 արդյունքից 48-ը CMDi-ից և SSRF-ից էին։ Մեկ սցենարում ավելի շատ փորձերը միշտ չէ, որ ավելին էին գտնում. 25 փորձի սահմանաչափին գաղափարները կրկնվում էին։
Արդյունքներից նոր կանոններ
Մեկ SSRF սեսիայում փորձարկիչը cloud metadata-ի հասցեն՝ 169.254.169.254, ուղարկել է տասնորդական, ութական և կետով ավարտվող ձևերով։ WAF-ը արգելափակել է բոլորը, բացի մեկից. 18-րդ փորձին կետով ավարտվող հասցեն առաջացրել է վերահասցեավորում, սակայն metadata-ի ընթերցման ապացույց չկար։ Արդյունքները ստեղծել են թեկնածու կանոնների չորս խումբ. Managed Ruleset-ում մտցվել է երեք փոփոխություն՝ SSRF - Obfuscated Host և SSRF - Restricted Protocol դետեկցիաները հուլիսի 21-ին և բարելավված SSRF - Cloud կանոնը օգոստոսի 4-ին։
Մեկ մոդելային ընտանիքի երկու տարբերակներում նույն սցենարները գործարկելը ցույց տվեց տարբեր ձևեր, բայց նույն խոցելիությունները։ Cloudflare-ը խորհուրդ է տալիս օգտվողներին ճիշտ կարգավորել Managed Rules-ը և WAF Attack Score-ը, նոր կանոնները նախ գործարկել log ռեժիմում և ժամանակին թարմացնել ծրագրային ապահովումը. WAF-ի շրջանցումը միևնույն է պահանջում է խոցելի հավելված։ WAF-ը պաշտպանության միայն մեկ շերտ է, ուստի արժե միացնել նաև API Security-ը և Threat Intelligence-ը։ Հաջորդ բլոգում ընկերությունը կհրապարակի white-box թեստի արդյունքները, որտեղ մոդելը տեղյակ է նաև հավելվածի խոցելիություններին։
SiTech — AI-ով հզորացված վեբ մշակում
Ստեղծում ենք արագ ու ժամանակակից կայքեր և AI-ը ներդնում իրական բիզնես գործընթացներում։ Ունե՞ք նախագիծ կամ հարց։ Ուրախ կլինենք օգնել։