Meta додає Private Processing до своїх AI-окулярів
Meta поширює Private Processing — інфраструктуру конфіденційних обчислень для AI-навантажень — на свої окуляри Meta AI: особистий контекст обробляється у хмарі, але лишається недоступним навіть для Meta.
Meta додала Private Processing — свою інфраструктуру конфіденційних обчислень для AI-навантажень — до окулярів Meta AI. Про інженерію розповідає публікація в блозі компанії від 23 вересня 2026 року, автори — Прітам Шах і Оскар Лінде.
Система вперше з’явилася 2025 року у WhatsApp і в застосунку Meta AI. З окулярами складніше: потокова транскрипція, контекстний пошук чи згадування за тижні потребують моделей, значно більших за ті, що вміщуються в оправу, а асистентові треба зберігати особистий контекст із часом.
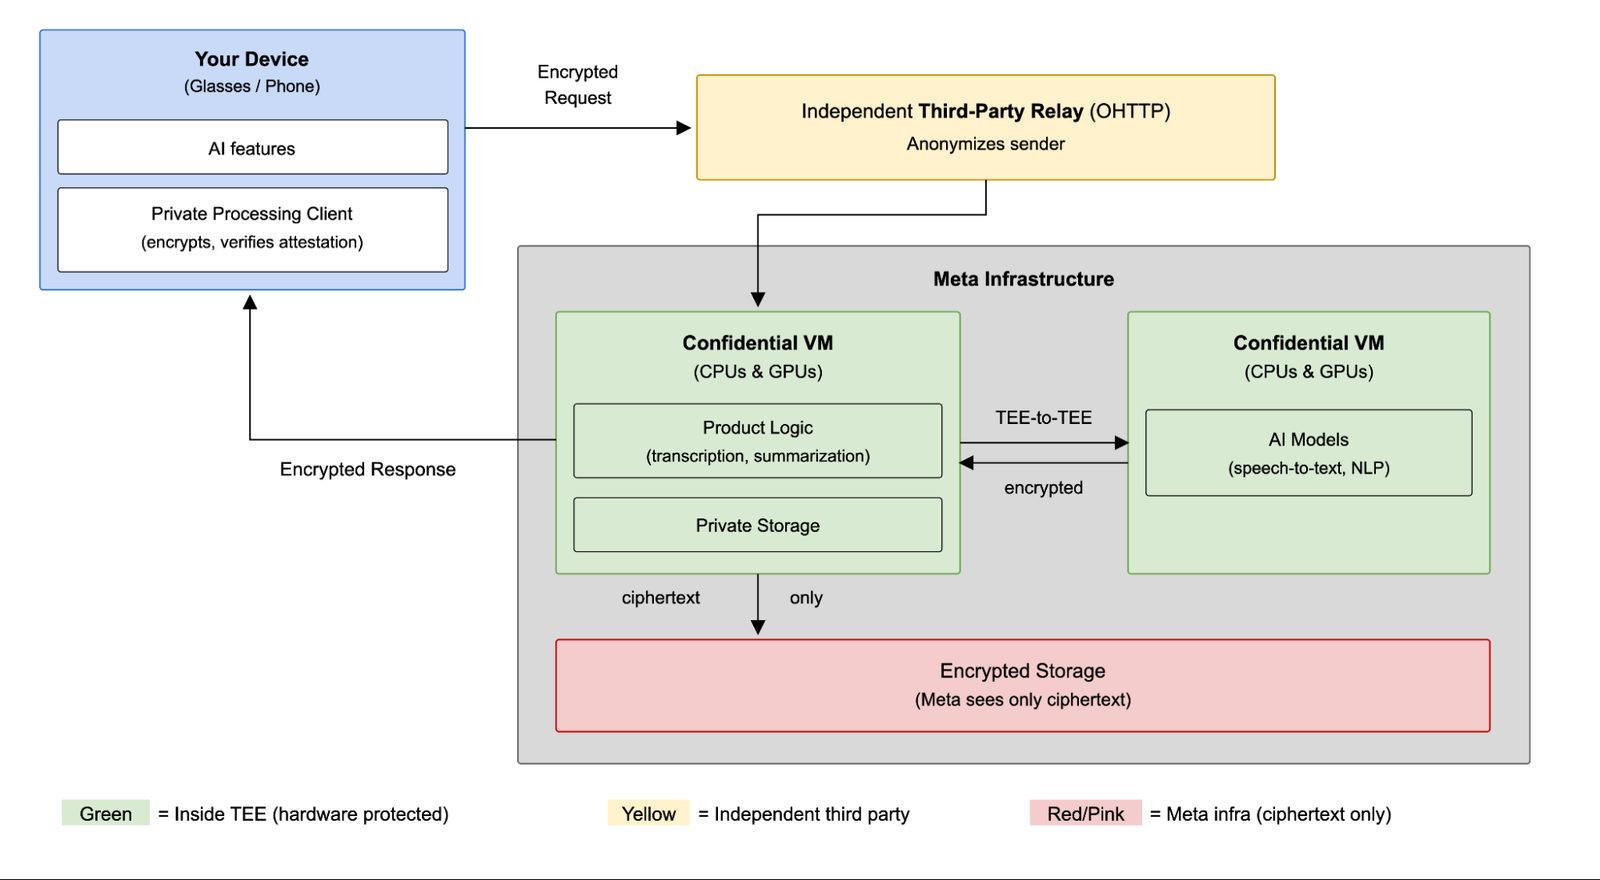
Хмарні сервіси зазвичай шифрують дані в стані спокою та під час передавання, але для обчислень розшифровують їх у пам’яті, відкриваючи для системи хоста та оператора інфраструктури. Private Processing закриває цей третій стан — дані під час використання — виконуючи моделі в конфіденційних віртуальних машинах (CVM), пам’ять яких шифрує сам чип.
Усередині межі довіри
Основа — Trusted Execution Environment (TEE), апаратна можливість деяких CPU і GPU. Пам’ять CVM шифрується ключем із захисного обладнання на чипі, який ніколи не передається хост-системі. Meta посилається на три гарантії Confidential Computing Consortium: конфіденційність, цілісність даних і коду.
Перш ніж щось надіслати, окуляри вимагають звіт віддаленої атестації, підписаний ключем, що існує лише всередині чипа. Пристрій перевіряє, що ланцюжок підпису веде до опублікованого кореневого ключа виробника чипа, а вимірювання програмного образу збігається із записом у публічному журналі, який ведуть лише на додавання. Якщо перевірка не проходить, дані не надсилаються.
Анонімна маршрутизація та зашифрована пам’ять
Сесія починається з анонімних облікових даних зі сліпим підписом, тож автентифікація не може пов’язати запит з акаунтом, а трафік іде через сторонній OHTTP-ретранслятор (Fastly або Cloudflare) до вузла TEE, обраного без ідентифікації користувача. Результати, які треба зберегти, шифруються ключем користувача, а рушій сховища працює всередині межі.
Від прозорості до агентного AI
Оскільки оператори не бачать, що відбувається всередині, до TEE не можна під’єднати зневаджувач, а під час збою — журналювати дані моделі. Тому спостережуваність спирається на агреговані сигнали: завантаження CPU, розподіл пам’яті, затримку мережі та частоту апаратних збоїв.
Кожен образ CVM у виробництві реєструють у публічному журналі — це створює доказовість підміни, а бінарні файли доступні дослідникам для аудиту разом із такими фірмами, як NCC Group. Meta також розширює програму bug bounty, щоб вона охоплювала Private Processing в AI-окулярах.
Meta називає цю роботу фундаментом для асистентів, що діють між сесіями та модальностями, де машини мають засвідчувати одна одну. Можливості зростатимуть, а межа приватності, за словами компанії, залишиться незмінною.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.