Дослідники за допомогою Claude від Anthropic зламали акаунти співробітників OpenAI
Команда Hacktron AI за допомогою Claude від Anthropic використала вразливість форуму OpenAI на Discourse та ваду в системі єдиного входу, щоб дістатися акаунтів ChatGPT і Codex співробітників. OpenAI виправила проблеми й виплатила 6 500 доларів.
Дослідники зі стартапу Hacktron AI використали Claude від Anthropic, щоб побудувати ланцюг експлуатації та отримати доступ до кількох акаунтів співробітників OpenAI через вразливість у форумі компанії на Discourse. Команда з трьох людей повідомила про знахідки в межах програми винагород за вразливості OpenAI й отримала 6 500 доларів. OpenAI каже, що проблеми виправлено.
Від завантаження зображення до внутрішніх репозиторіїв
За описом Hacktron, точкою входу було звичайне завантаження зображення. Коли користувачі публікували на community.openai.com фото у форматі HEIF або HEIC — типовому для iPhone — форум конвертував їх у стандартний JPEG, передаючи файли від ImageMagick бібліотеці libheif.
Переповнення буфера в купі в libheif дозволяло спеціально створеному зображенню захопити сервер. Ваду виправили раніше, але зміну не позначили як виправлення безпеки, тому вона не отримала номера CVE, і системи Debian досі містили вразливу версію. Уже на форумі команда використала другу ваду — в системі єдиного входу OpenAI — щоб захопити акаунти ChatGPT і Codex співробітників.
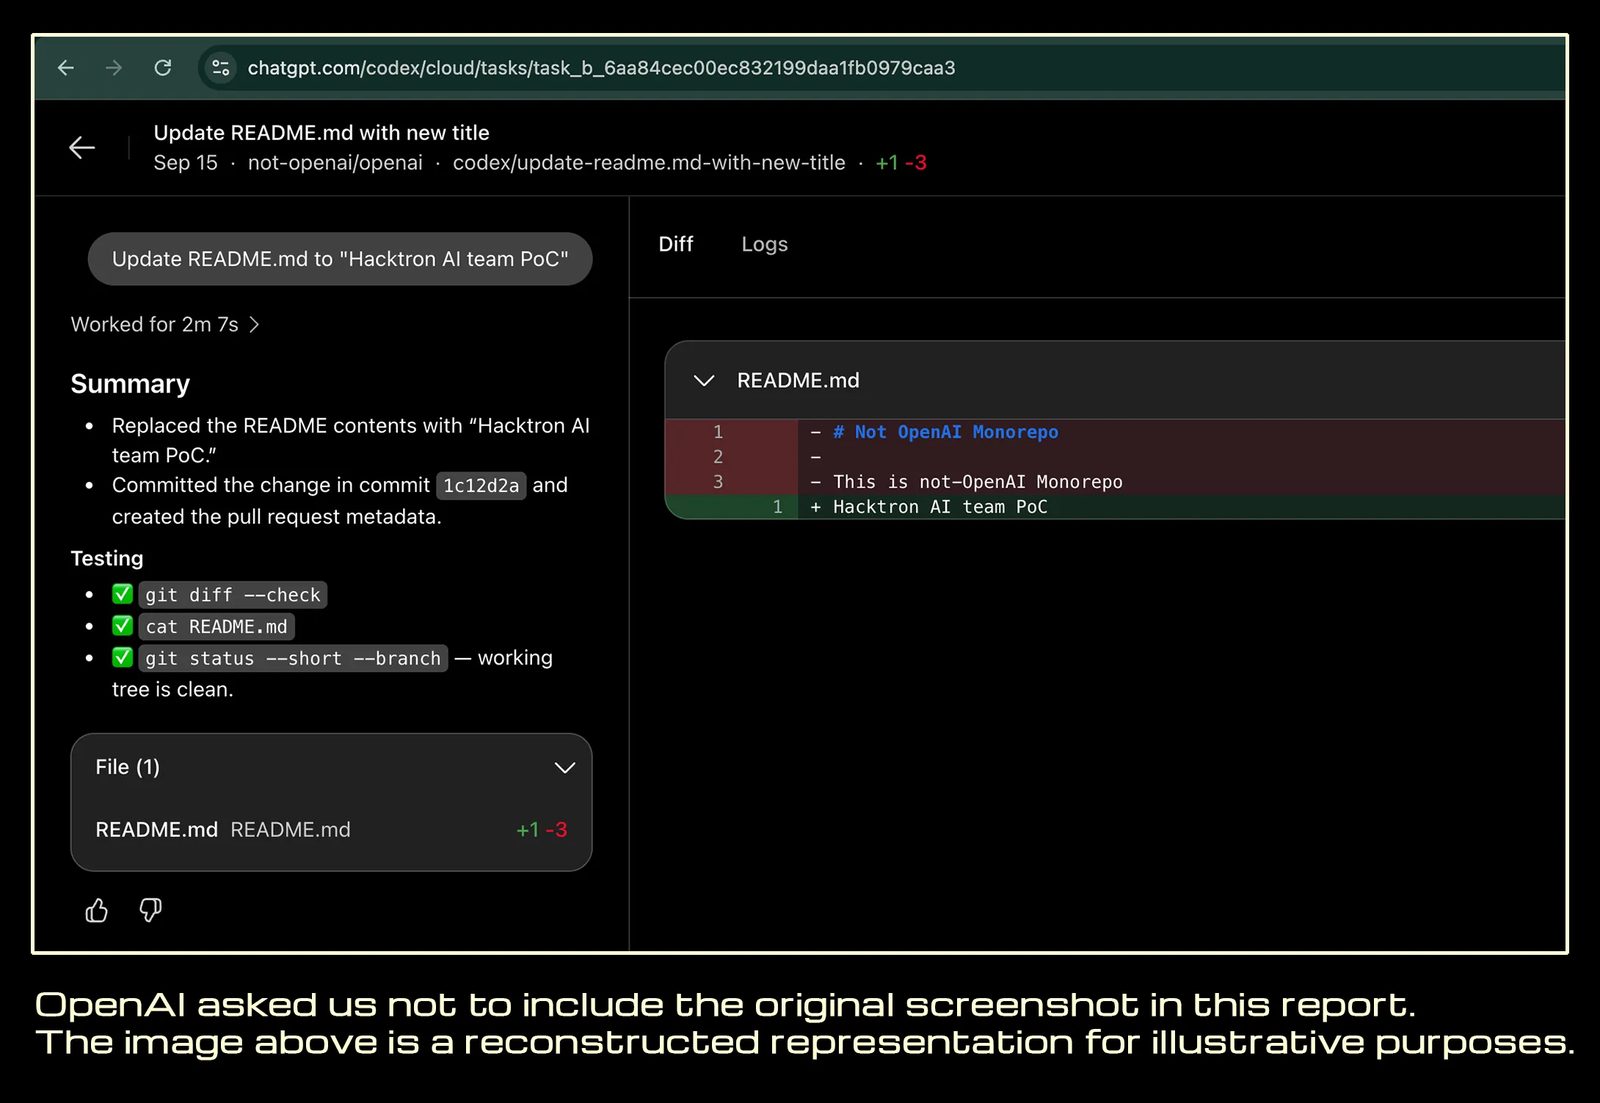
Далі дослідники дісталися співробітника, Codex якого був підʼєднаний до організації OpenAI на GitHub. Щоб довести вплив, не читаючи внутрішнього коду, вони з цього акаунта відкрили pull request у внутрішньому монорепозиторії OpenAI. Весь ланцюг тривав менше ніж 72 години.
Роль Claude
За словами команди, велику частину роботи виконав Claude. Спеціальна версія Opus 4.8, орієнтована на кібербезпеку, «кілька сесій поспіль не могла створити робочий експлойт», пише Hacktron. Це змінилося за години після випуску Claude Opus 5: нова модель за три години створила робочий експлойт ARM64 для локального Mac, а потім перенесла його на x86-64.
«AI зменшує обсяг рідкісної експертизи, потрібної для розробки експлойтів. Робота, яка колись займала місяці, тепер триває дні», — написав засновник Hacktron Мохан Педгапаті.
Розкриття та наслідки
Атака сталася 25 липня, а публічно історія стала відома в середині вересня. OpenAI підтвердила виправлення приблизно за 14 годин після подання звіту, а 1 вересня закрила його і виплатила 6 500 доларів. Компанія зауважила, що тестування форуму було виключено з її програми, а винагорода стосується знахідки на боці OpenAI. Discourse виправив свою частину 27 липня.
Вада ескалації не була особливістю Discourse — будь-який сервіс OpenAI із тим самим єдиним входом міг дати такий самий доступ. «За 200 доларів на місяць будь-хто може використати ці інструменти й зламати компанію на кшталт OpenAI, — сказав TechCrunch Метт Фредріксон, CEO компанії з безпеки Gray Swan. — Якщо це сталося з ними, це може статися з ким завгодно».
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.