AI-агент розібрав п'ять периферійних пристроїв: захист прошивок майже відсутній
За два тижні дослідник безпеки за допомогою AI-агента розібрав власну вебкамеру, мікрофон, монітор, карту захоплення відео та розумну лампу — і знайшов майже відсутній захист прошивок.
Дослідник безпеки Чаз Шларп витратив два тижні на реверс-інжиніринг п'яти периферійних пристроїв, використовуючи агента на базі Claude Opus 5. За його підрахунками, п'ять пристроїв разом узяли близько 13 годин роботи агента та 98 введених підказок.
Що вдалося з'ясувати
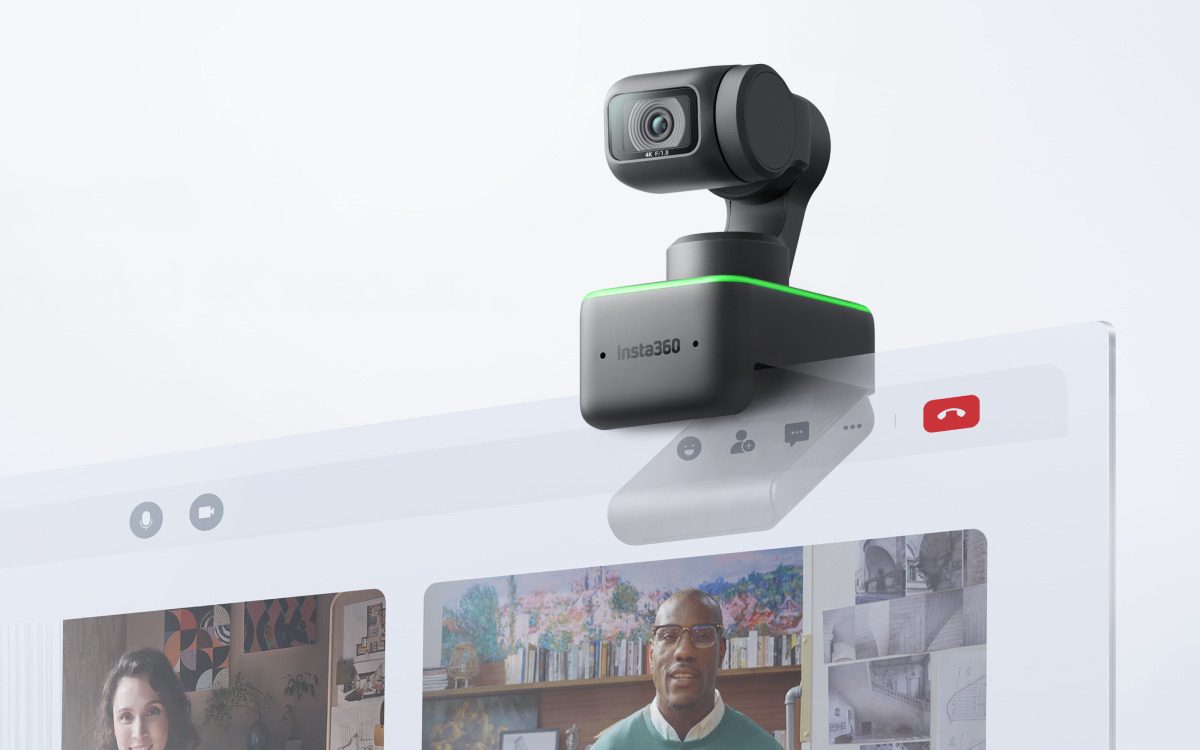
Вебкамера Insta360 Link працює на RTOS ThreadX від Ambarella і містить невеликі моделі комп'ютерного зору для відстеження обличчя та жестів. Команда Extension Unit через USB Video Class переводить камеру в режим масового сховища, куди можна записати підготовлену прошивку у внутрішню FAT-файлову систему, яка застосується після перезавантаження. Окремий канал USB vendor class дає довільне читання й запис файлів та команду перезавантаження. Цілісність прошивки тримається лише на MD5-хеші в кінці файлу. Патч запису таблиці індикаторів вимкнув зелене світло під час запису відео.
У моніторі ASUS ROG Swift PG42UQ метою було прибрати нагадування про очищення пікселів, яке з'являється після восьми годин роботи. Прошивка має схему A/B слотів і просту контрольну суму, але фактично без захисту, а оновлення йдуть шиною I2C, з'єднаною через USB. Дослідник знайшов місце для патча; інтерфейс DDC/CI дав shell-скрипт для керування прицілом, зумом, лічильником FPS і таймером.
Мікрофон Shure MV7 ховав прошивку всередині Windows-застосунку MOTIV Mix — його встановили у Wine, знайшли сервер оновлень і завантажили прошивку. Протокол оновлення працює через USB HID vendor class, який реалізує повноцінну текстову командну оболонку з 48 командами, доступну через WebHID зі сторінки в Chrome. Доступні десятки параметрів DSP, довільний запис у пам'ять, керування LED і чотирирівнева система привілеїв, автентифікація якої є простим порівнянням рядка з назвою рівня. Найвищий рівень може вимкнути сенсорну панель і керувати LED мьюта незалежно від його фактичного стану.
Elgato Cam Link 4K досліджували повністю без нагляду: процес запустили перед сном, а вранці вже були готові розбір пристрою та робочий засіб оновлення прошивки. Прошивка містить образ MCU та бітстрім FPGA для обробки HDMI, захисту шляху оновлення немає, а також вилучено параметри EDID, які бачать підключені пристрої.
Elgato Key Light Mini виявився єдиним Wi-Fi пристроєм і єдиним із реальним захистом цілісності: оновлення підписані Ed25519 поверх хешу SHA-512, і недійсна прошивка відхиляється. Але перевірка відбувається лише під час оновлення, а не при завантаженні. Агент знайшов HTTP POST, який надсилає корисне навантаження в UART пристрою, зокрема команду запису в пам'ять: один запит ATSE=0200ED94,0E001009 перетворює перевірку підпису на no-op.
Чому це важливо
Автор вважає цю тенденцію корисною для сумісності, але тривожною з погляду безпеки: будь-який пристрій, під'єднаний до комп'ютера, міг отримати шкідливий імплант прошивки, тоді як раніше це вимагало значних інвестицій для кожної моделі. Операційні системи не здатні гарантувати, що мікрофон залишиться мікрофоном, а WebUSB, WebHID і WebBluetooth означають, що одне підтвердження дозволу може назавжди відкрити бекдор у пристрої. Він також згадує root-шел на моніторі Dell та віддалене виконання коду на UPS від Eaton.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.