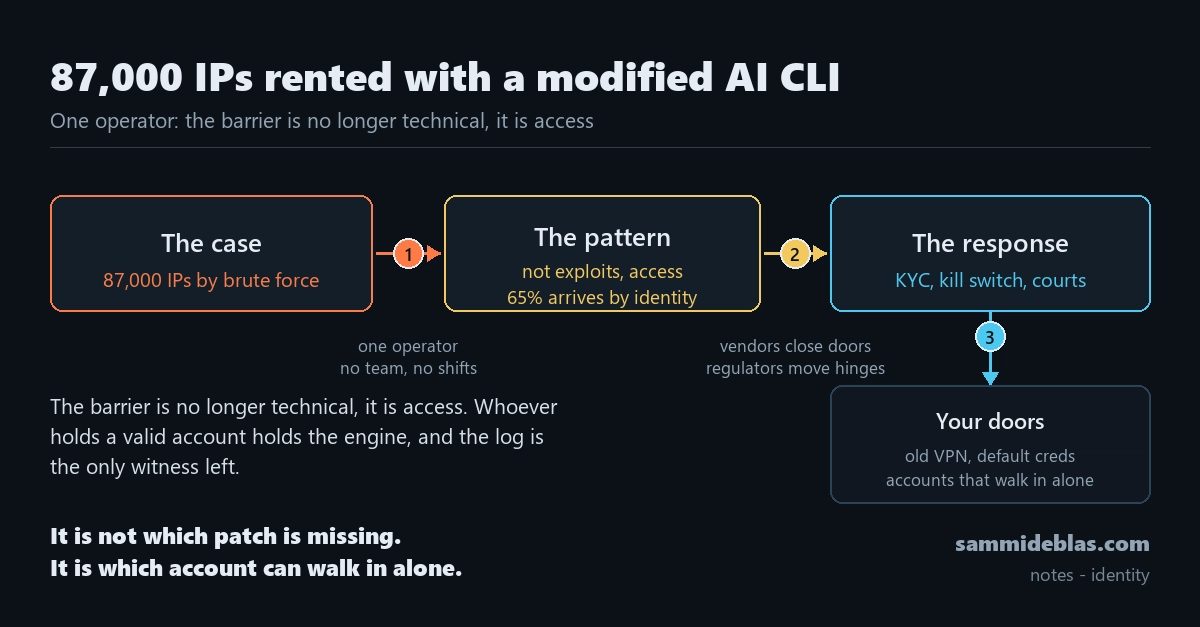
Один атакувальник орендував 87 000 IP за допомогою модифікованого AI CLI
Атакувальник підібрав паролі до понад 87 000 пристроїв із PPTP і L2TP через заводські облікові дані, здав адреси в оренду як проксі та отримав 202 000 доларів від 2024 року, автоматизувавши все модифікованим Claude Code.
Атакувальник скомпрометував понад 87 000 IP-адрес, підбираючи паролі до пристроїв із PPTP і L2TP — двох застарілих протоколів VPN, які досі працюють у багатьох мережах. Облікові дані, які він пробував, були типу «admin123»: заводські ім’я користувача та пароль, які майже ніхто не змінює.
Проксі-бізнес
За даними звіту про інцидент, здаючи ці адреси в оренду як проксі, він отримав 202 000 доларів від 2024 року. Операцію було автоматизовано модифікованою версією Claude Code — інтерфейсом командного рядка від Anthropic для програмування з моделлю. Інструмент, створений, щоб розробник писав код швидше, став двигуном проксі-бізнесу: один оператор робить те, що раніше вимагало команди з позмінною роботою.
Ідентичність як вхід
Mandiant опублікувала звіт AI Risk and Resilience 2026, у якому описано перехід від експериментів з AI до використання його в реальних операціях, а prompt injection названо головним вектором у системах, розгорнутих на власній інфраструктурі. Дані Unit 42 додають цифру, яка впорядковує решту: 65% початкового доступу вже надходить через ідентичність, і цикл закривається за хвилини. Атакувальник не зламує криптографію й не шукає екзотичних уразливостей — він заходить з обліковими даними, що вже існували, і автоматизує все інше. У випадку з проксі це був «admin123», в інших — зазвичай токен, сесія або сервісний акаунт. Shadow AI і відсутність інвентаризації активів — головні прогалини, на які вказує Mandiant.
Обидві сторони одного агента
Того ж тижня видно протилежний рух. Hacktron за допомогою Claude Opus 5 створив робочий експлойт — переповнення купи в libheif — і зв’язав його з вадою SSO на форумі OpenAI, доки не дістався акаунтів співробітників і внутрішніх репозиторіїв; винагорода становила 6 500 доларів. Anthropic повідомила про кампанії незаконної дистиляції проти Claude із семи лабораторій у Китаї, а в Alibaba вони сягали майже 3 мільйонів обмінів на день із 3 500 шахрайських акаунтів. Бар’єр входу вже не технічний: хто має чинний акаунт, той має й двигун.
Що робити
Перевірте VPN: знайдіть в інвентарі PPTP і L2TP та вимкніть усе, що не має власника. Скоротіть права ідентичності — якщо більшість початкового доступу надходить через ідентичність, питання не в тому, якого патча бракує, а в тому, який акаунт самотужки дістається продакшену. І відділіть агента від даних: агент із доступом і до API, і до внутрішньої мережі — це одразу обидві ролі.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.