Cloudflare протестувала власний WAF за допомогою AI-моделей: заблоковано 558 запитів
Команда безпеки Cloudflare протестувала власний WAF в авторизованому тестовому середовищі за допомогою AI. У 45 сценаріях зафіксовано 1107 спроб, 558 запитів заблоковано, а 49 результатів передано на ручну перевірку.
Команда безпеки Cloudflare протестувала власний WAF в авторизованому тестовому середовищі за допомогою AI. Так компанія відповіла на питання, чи готова WAF до провідних AI-моделей.
Як працює адаптивний цикл
Тестер починає з відомих атак і змінює, як payload закодовано або надіслано; залежно від відповіді обирає наступний варіант. За словами Cloudflare, саме в цьому LLM-и сильні.
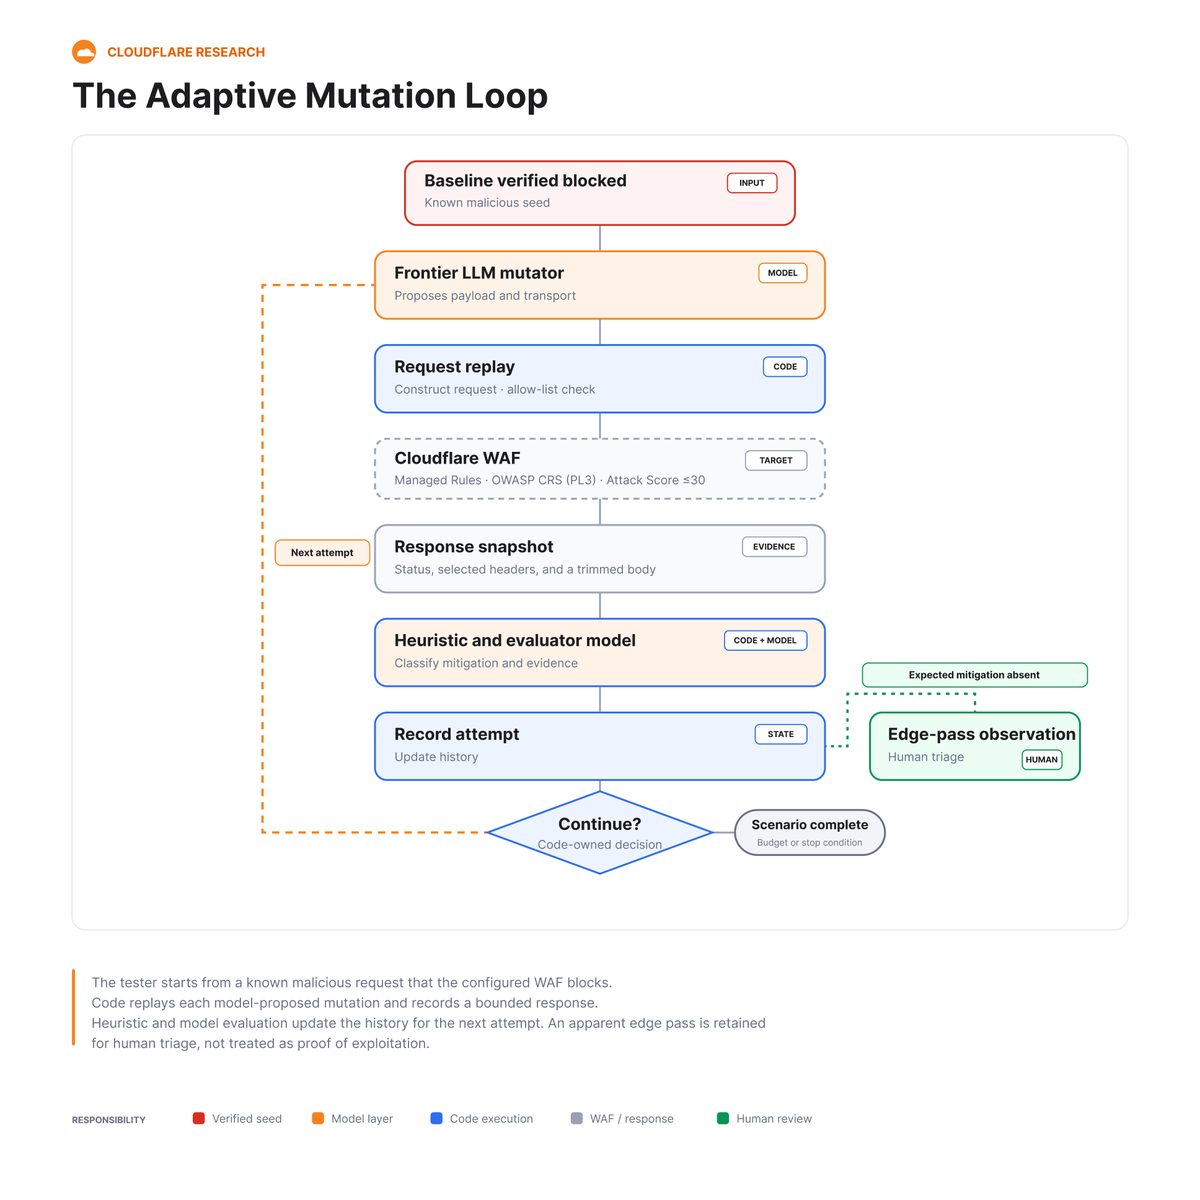
Кожен сценарій обирає одну категорію, розміщує вхідні дані в конкретній частині запиту та дає фіксовану кількість спроб. На кожному кроці модель викликається двічі: перша пропонує новий варіант, друга перевіряє відповідь. Жодна не бачить ID правил або деталей WAF Attack Score. Моделі не надсилають запити напряму, кроками керує код Python: перевіряє ціль за allowlist і дотримується ліміту. Незаблокований запит не вважається підтвердженою атакою.
Шість категорій, 1107 спроб
Cloudflare запустила 45 сценаріїв. З них 44 охоплювали шість категорій: XSS, SQL-ін'єкція (SQLi), ін'єкція команд (CMDi), SSRF, обхід шляху або локальне включення файлу та Log4j; решта сценарію стосувалася ін'єкції логів. У зоні WAF Attack Score блокував 30 або менше балів, було ввімкнено повний Cloudflare Managed Ruleset і OWASP Core Ruleset Paranoia Level 3.
Тест зафіксував 1107 спроб. Після перевірки залишилося 607 результатів: 558 заблокованих запитів і 49 задокументованих результатів. XSS, LFI, SQLi та Log4j були майже повністю покриті, а 48 з 49 результатів припадали на CMDi та SSRF. Більше спроб в одному сценарії не завжди знаходило більше: на ліміті 25 спроб ідеї повторювалися.
Від результатів до нових правил
В одній сесії SSRF тестер надіслав адресу cloud metadata 169.254.169.254 у десятковій, вісімковій та завершених крапкою формах. WAF заблокував усі, крім однієї: на 18-й спробі адреса із завершальною крапкою спричинила перенаправлення, але доказів читання metadata не було. Результати створили чотири групи кандидатних правил; до Managed Ruleset внесли три зміни: виявлення SSRF - Obfuscated Host і SSRF - Restricted Protocol 21 липня та покращене правило SSRF - Cloud 4 серпня.
Запуск тих самих сценаріїв на двох версіях однієї сім'ї моделей показав різні варіанти, але однакові вразливості. Cloudflare радить користувачам правильно налаштувати Managed Rules і WAF Attack Score, нові правила спершу запускати в режимі log та своєчасно оновлювати програмне забезпечення: обхід WAF все одно потребує вразливого застосунку. WAF — лише один шар захисту, тому варто також увімкнути API Security і Threat Intelligence. У наступному блозі компанія опублікує результати white-box тесту, де модель також знає вразливості застосунку.
SiTech — веброзробка з підтримкою AI
Створюємо швидкі та сучасні сайти й інтегруємо AI у бізнес-процеси. Маєте проєкт чи запитання? Із задоволенням допоможемо.